
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
wifi-agent — Herramienta de punto de acceso rogue para crear portales cautivos, suplantar credenciales mediante páginas de inicio de sesión clonadas e inyectar descargas de malware para simulaciones educativas de red team. | Kitploit
Herramientas/GitHubGitHub/makdosx/wifi-agent
Herramientas de PhishingAuditoría Wi-FiPhishingIngeniería SocialAprendizaje y EducaciónRed Teaming
GitHubmakdosx/wifi-agent

wifi-agent

Herramienta de punto de acceso rogue para crear portales cautivos, suplantar credenciales mediante páginas de inicio de sesión clonadas e inyectar descargas de malware para simulaciones educativas de red team.

Ver Repositorio
56795hace 4 añosRevisado por Kitploit
Compartir

wifi-agent

wifi-agent

Punto de acceso malicioso.


El programa está hecho solo con fines educativos para ver cómo funciona el método de punto de acceso malicioso. Cualquier uso innecesario del programa está prohibido y el fabricante no tiene responsabilidad por cualquier uso ilegal por parte de alguien. Use la herramienta bajo su propio riesgo y evite cualquier acción descuidada.

Instrucciones de instalación

Instalación en sistema operativo GNU/Linux.

En terminal

 sudo su 
git clone https://github.com/makdosx/wifi-agent.git 
chmod -R 777 wifi-agent 
cd wifi-agent
bash wifiagent.sh


Características y propiedades.

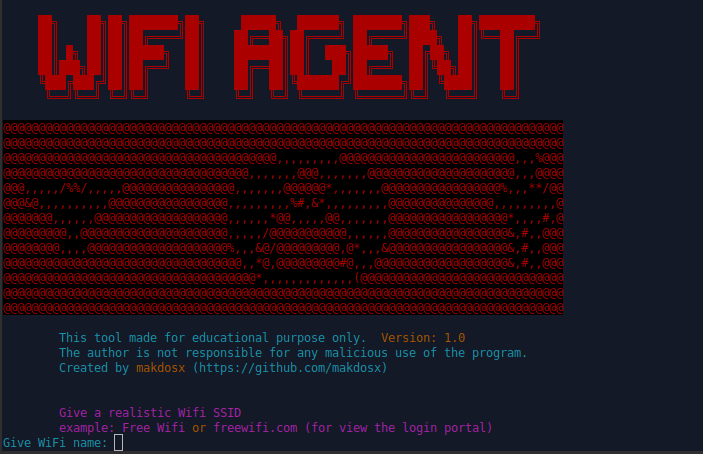
Wifi Agent es un programa moderno y avanzado de ciberseguridad para computadoras con sistemas operativos GNU/Linux y está relacionado con la creación de puntos de acceso falsos y phishing.
Puede crear un portal cautivo redirigiendo a los usuarios conectados a la red inalámbrica para que entreguen sus credenciales y obtener acceso a Internet.
Tiene la capacidad de falsificar nombres de dominio para redirigir las solicitudes del usuario al portal de captura y también tiene la capacidad de insertar malware en el portal de captura para que los usuarios lo descarguen.


Detalles

  1. Phishing y suplantación de identidad

    Ataque a través de servicios clonados automáticamente dirigidos a credenciales de usuario
    y suplantación de cualquier nombre de dominio para ir al portal cautivo. Tiene 12 portales cautivos clonados listos, que incluyen inicio de sesión de sistemas operativos, redes sociales, correos electrónicos, etc.


  1. Malware

Insertar malware en el portal cautivo.
Ataque importando cualquier malware que desees para que pueda ser descargado por el usuario.




Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




