 mafifrizi/tanuki
Operador de Identidad Táctica para Linux y Active Directory Híbrido


Triaje de Active Directory en Linux para agentes de codificación con IA. Protocolo primero, cero ruido.



Inicio Rápido • Arquitectura de Doble Motor • Validación Empírica en Laboratorio en Vivo • Video de Demostración • La Escalera de Decisión • Antes y Después • Herramientas y Uso • Configuración del Agente • Linaje y Créditos
Tanuki es 100% plug-and-play. Un solo comando instala la CLI unificada y configura las Habilidades de Agente de IA para Claude Code, Cursor y Google Antigravity:
curl -sSL https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.sh | bash
irm https://raw.githubusercontent.com/Mafifrizi/tanuki/main/install.ps1 | iex
# Pipx (Isolated CLI environment)
pipx install git+https://github.com/Mafifrizi/tanuki.git

# Local repository install
pip install .

# Note for Linux (Kali, Debian, Ubuntu): If ~/.local/bin is not in your PATH:
export PATH="$HOME/.local/bin:$PATH"

# Rust binary install
cargo install --path crates/tanuki-cli
Verifica tu instalación:
# Direct CLI binary or universal Python module
tanuki --version
python3 -m tanuki --version

tanuki doctor
tanuki ladder
tanuki triage KRB_AP_ERR_SKEW
Tanuki incluye dos implementaciones complementarias:
crates/tanuki-cli): El motor principal de alto rendimiento para estaciones de trabajo de operadores, pipelines de validación de seguridad CI/CD y despliegue independiente. Se compila en un único binario estático con #![forbid(unsafe_code)], cero dependencias externas y tiempos de ejecución inferiores a 2 milisegundos.scripts/): Una suite de scripts sin dependencias que utiliza únicamente la biblioteca estándar de Python (struct, io, sys). Opera directamente sobre sistemas objetivo remotos donde la transferencia de binarios compilados está prohibida o es monitoreada por detección de endpoints.Ambos motores comparten un esquema JSON y una especificación de análisis idénticos.
Todos los analizadores de protocolos, diagnósticos y flujos de trabajo de la CLI están validados empíricamente en entornos de laboratorio virtualizados en vivo:
DC01.lab.local, IP: 192.168.56.106)kraii@kraiiandreyy, IP: 192.168.56.105)📺 Ver Video de Demostración: youtu.be/wqZRYmEn0eY - Recorrido operativo integral a través de infraestructura de dominio en vivo.
Verificación visual del ciclo de vida operativo completo de 3 actos a través de infraestructura de dominio en vivo:
| Acto | Entorno | Objetivos y Primitivas Validadas |
|---|---|---|
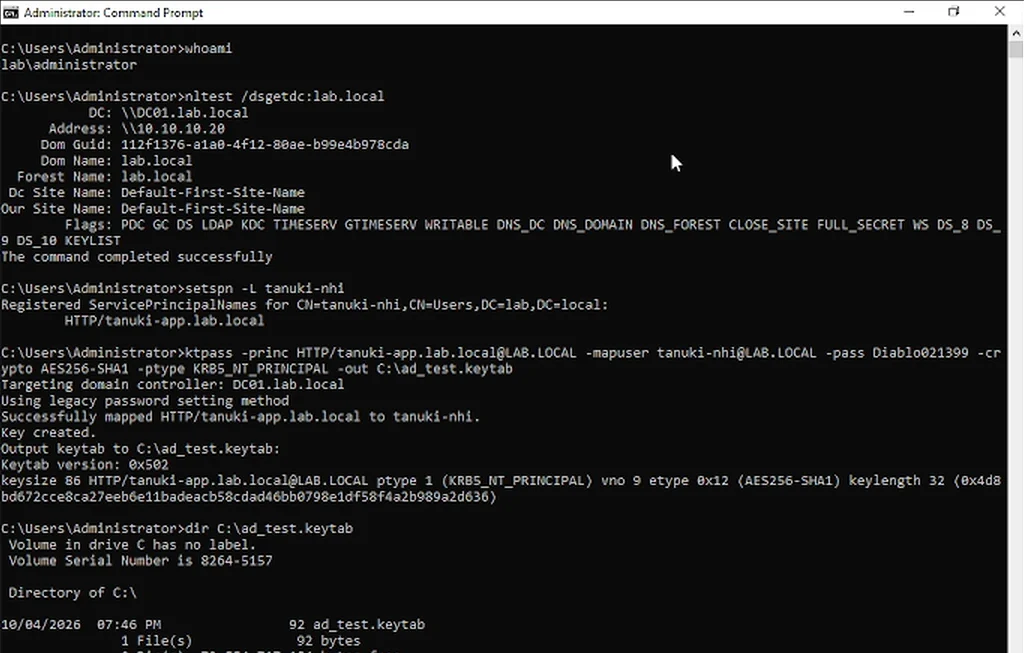
| Acto 1: Configuración del Controlador de Dominio | Windows Server 2022 (DC01) | Descubrimiento de dominio (nltest), auditoría de SPN (setspn) y exportación de keytab binario AES-256 según RFC 4120 (ktpass, KVNO 9). |
| Acto 2: Operador Linux sin Privilegios | Kali Linux 2024 (Naga) | Diagnóstico pasivo (tanuki doctor), auditoría de árbol RFC 4120 (tanuki keytab), síntesis de configuración sin root (tanuki config), adquisición de TGT mediante ctypes nativo (tanuki auth), verificación de estado del ticket (tanuki doctor) y triaje de protocolo (tanuki triage). |
| Acto 3: Verificación de Bucle Cerrado | Windows Server 2022 (DC01) | Evento de Seguridad ID 4768 del Controlador de Dominio con Auditoría Exitosa para tanuki-nhi originado desde la IP cliente 192.168.56.105. |
DC01)Exportación oficial de keytab binario según RFC 4120 en el Controlador de Dominio para la cuenta de servicio LAB\tanuki-nhi con AES-256 moderno (aes256-cts-hmac-sha1-96, KVNO 9):
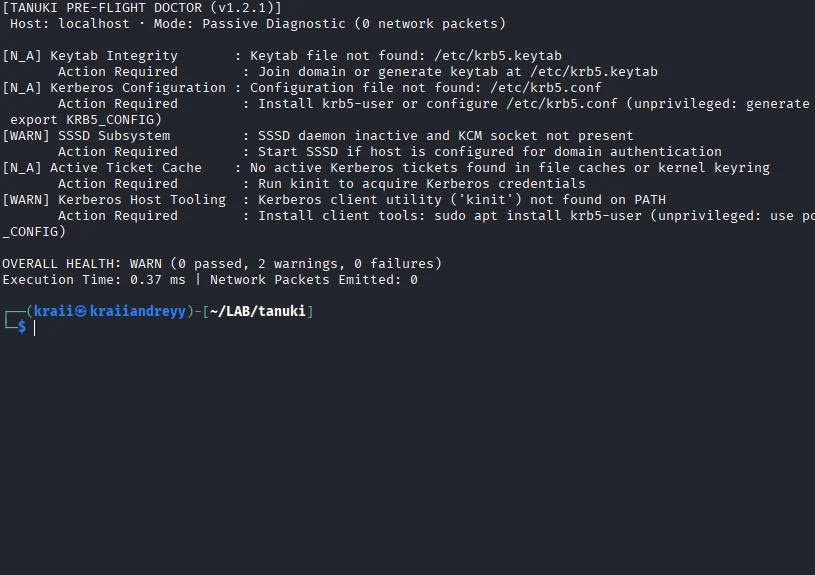
Naga)tanuki doctor)Diagnóstico de estado previo al vuelo pasivo, sin paquetes, que se ejecuta en 0.96 ms, detectando con precisión el estado no configurado, keytabs faltantes y cachés de tickets inactivas:
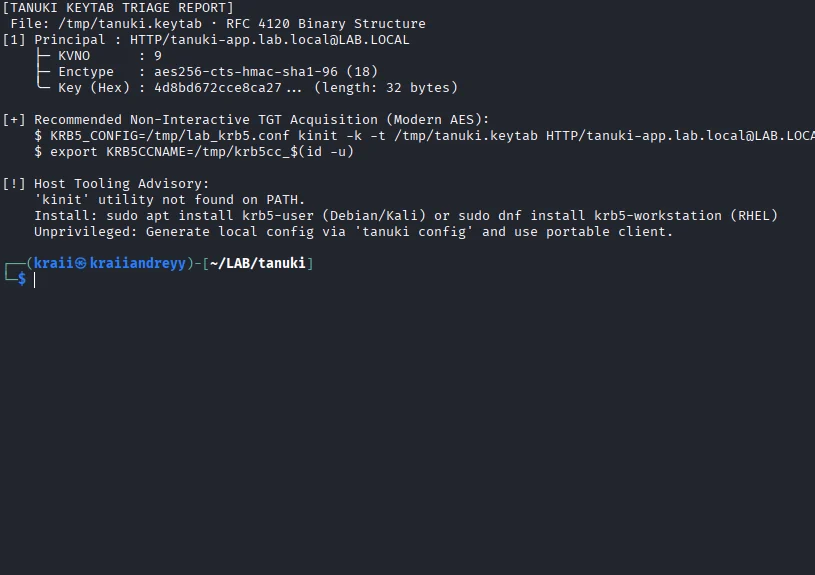
tanuki keytab)Analiza estructuras de keytab binarias, extrae principales AES-256, muestra árboles jerárquicos de principales, verifica KVNO 9 y proporciona orientación automatizada para kinit:
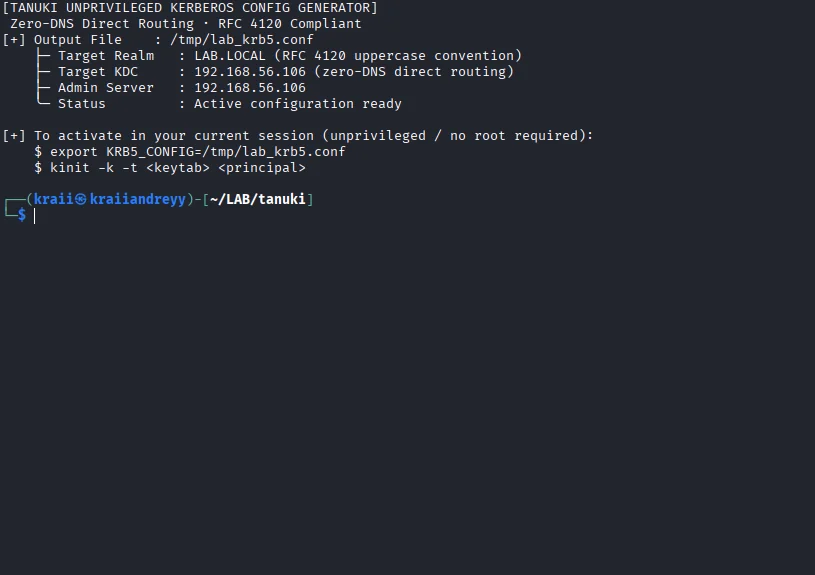
tanuki config)Genera un archivo de configuración Kerberos local (/tmp/lab_krb5.conf) que aplica las convenciones de realm en mayúsculas de RFC 4120 § 6.1, enrutamiento directo a KDC por IP sin DNS y tolerancia al desfase de reloj del hipervisor:
tanuki auth)