
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Detecting-and-Analyzing-CVE-2024-24919-Exploitation — Paso a paso para detectar y analizar la explotación de CVE-2024-24919 utilizando una plataforma SIEM, incluyendo análisis de tráfico, documentación de IOC, contención y procedimientos de escalado. | Kitploit
Herramientas/GitHubGitHub/macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
Gestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesSeguridad WebForensia DigitalInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesLabs y Práctica

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHub
macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation

Detecting-and-Analyzing-CVE-2024-24919-Exploitation

Paso a paso para detectar y analizar la explotación de CVE-2024-24919 utilizando una plataforma SIEM, incluyendo análisis de tráfico, documentación de IOC, contención y procedimientos de escalado.

Ver Repositorio
19hace 1 añoAún no revisado
Compartir
foto de portada

🔍 Investigando un Ataque de Día Cero Usando Let’s Defend SIEM

👉 Un Recorrido para Detectar y Analizar la Explotación de CVE-2024-24919


🎯 Propósito de la Investigación

Este proyecto se llevó a cabo para investigar un posible intento de explotación contra un Check Point Security Gateway, aprovechando específicamente una vulnerabilidad de día cero – CVE-2024-24919. El objetivo era determinar si esta alerta era un falso positivo o un intento legítimo de brecha, analizar el tráfico y tomar las medidas de contención y respuesta adecuadas.


🛠️ Herramientas y Entorno Utilizados

  • Plataforma SIEM: Let’s Defend (herramienta de detección e investigación de amenazas basada en la nube)
  • Laboratorio Virtual: Proporcionado dentro de Let’s Defend
  • Host Objetivo: CP-Spark-Gateway-01
  • Funciones de Análisis de Registros: registros de tráfico HTTP, filtrado de endpoints, consola de seguridad de correo electrónico
  • Inteligencia de Amenazas: Fuentes en línea como NVD y avisos de seguridad de Check Point

⭐ Resumen de la Alerta

  • Regla Activada: SOC287 - Lectura Arbitraria de Archivos en Check Point Gateway (CVE-2024-24919)
  • ID de Evento: 263
  • Marca de Tiempo: 6 de junio de 2024, 03:12 PM
  • IP de Destino: 172.16.20.146
  • IP de Origen: 203.160.68.12
  • Acción del Dispositivo: Permitido
  • Solicitud: aCSHELL/../../../../../../../../../../etc/passwd
  • User-Agent: Suplantado como Mozilla Firefox en Mac OS X

🧪 Pre-Análisis: Entendiendo CVE-2024-24919

CVE-2024-24919 es una vulnerabilidad de día cero de recorrido de rutas (path traversal) que afecta a Check Point Security Gateways. Permite a atacantes remotos no autenticados leer archivos arbitrarios, como /etc/passwd y /etc/shadow, enviando solicitudes HTTP manipuladas a endpoints vulnerables.

🔗 Aviso de Check Point

Este tipo de solicitud (observada en nuestros registros) es consistente con esta vulnerabilidad y activa alertas debido a su intento de explotar lecturas de archivos del sistema.

🔎 Paso 1: Analizar el Tráfico HTTP

imagen

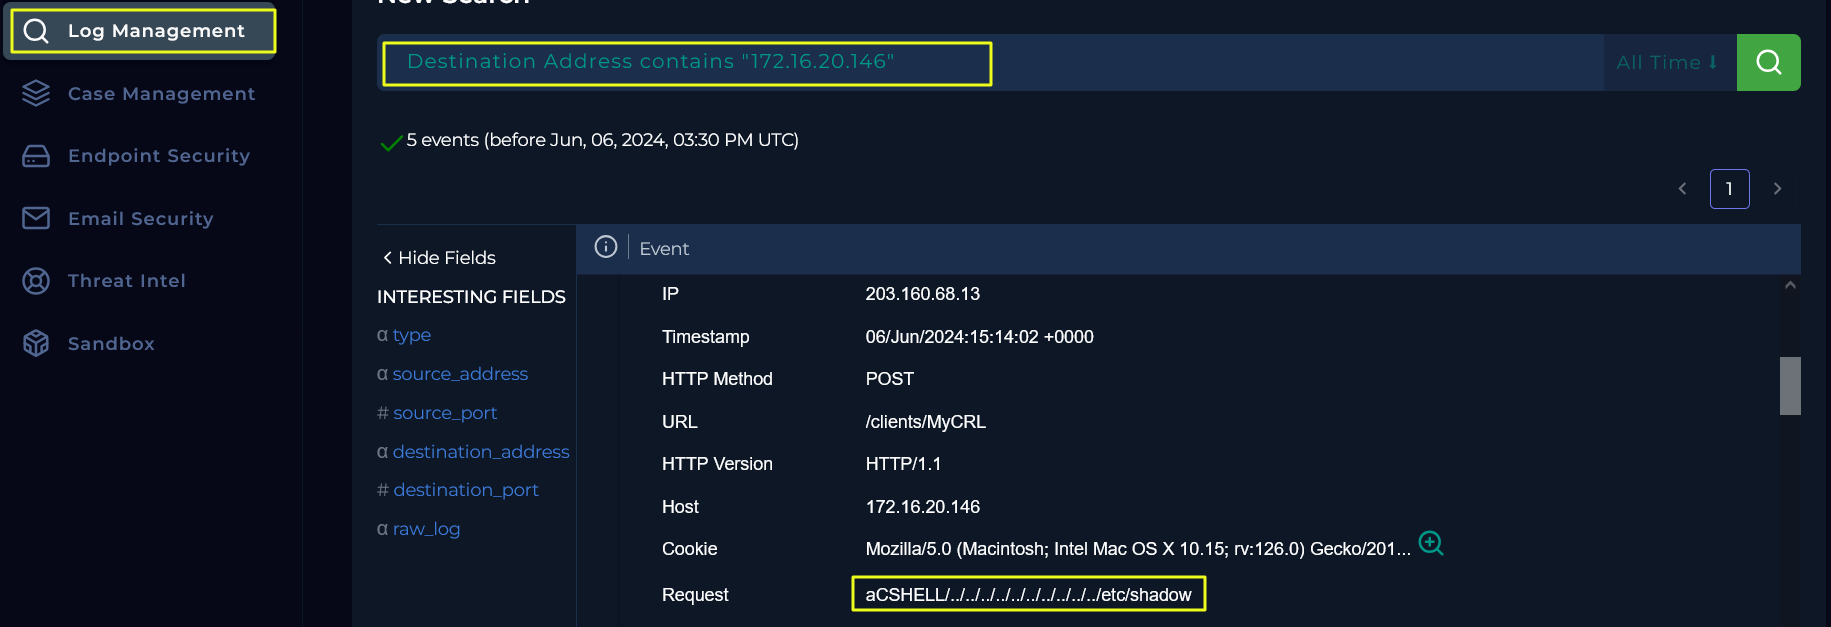
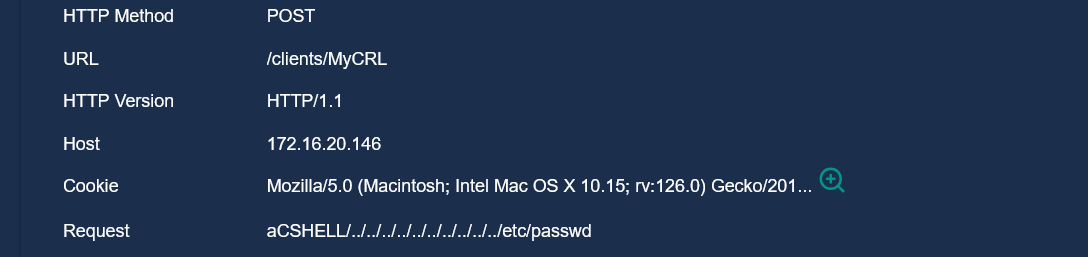
Navegué a la página de Gestión de Registros, filtré por IP de Destino 172.16.20.146 e inspeccioné el tráfico HTTP entrante.
imagen

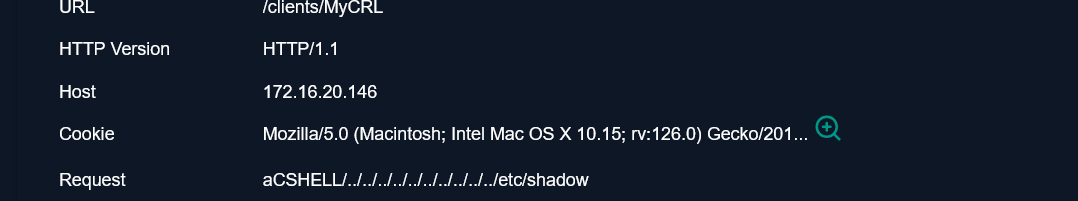
🔥 Hallazgos Clave:

imagen imagen
Marca de TiempoRuta de SolicitudCarga Útil
15:12:45/clients/MyCRLaCSHELL/../../../../etc/passwd
15:13:10/clients/MyCRLaCSHELL/../../../../etc/shadow
  • La carga útil claramente intenta recorrido de rutas (path traversal) para leer archivos críticos del sistema.
  • Estos archivos se utilizan para almacenar credenciales de usuario y hashes de contraseñas.
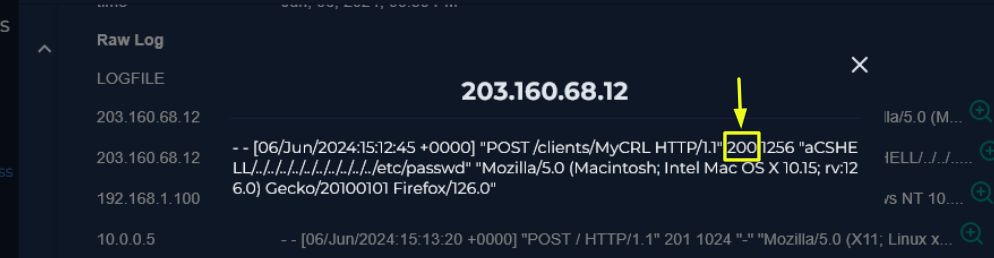
  • El Estado HTTP 200 con Tamaño de Respuesta: 1256 bytes indica que el servidor devolvió datos correctamente — lo que sugiere que la explotación tuvo éxito.
imagen

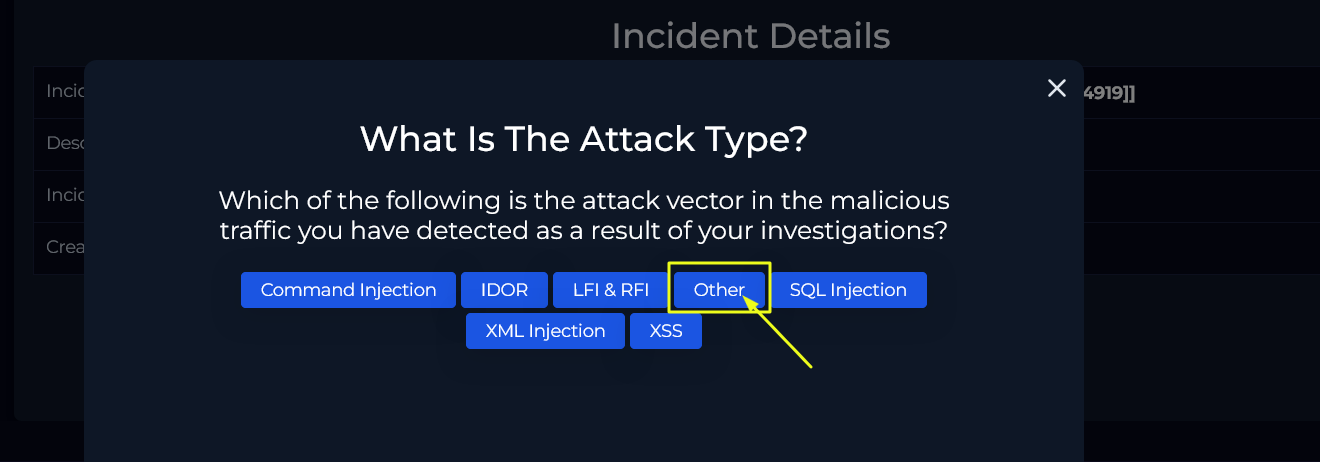
🚨 Paso 2: ¿Qué Tipo de Ataque Es Este?

imagen

Este es un Ataque de Recorrido de Rutas (Path Traversal), también conocido como Recorrido de Directorios. Permite a los atacantes navegar fuera del directorio web previsto y acceder a archivos protegidos del sistema.

Por qué concluimos esto:

  • Las solicitudes contienen patrones repetidos de ../ (punto-punto-barra).
  • Archivos objetivo como /etc/passwd y /etc/shadow son indicadores estándar.
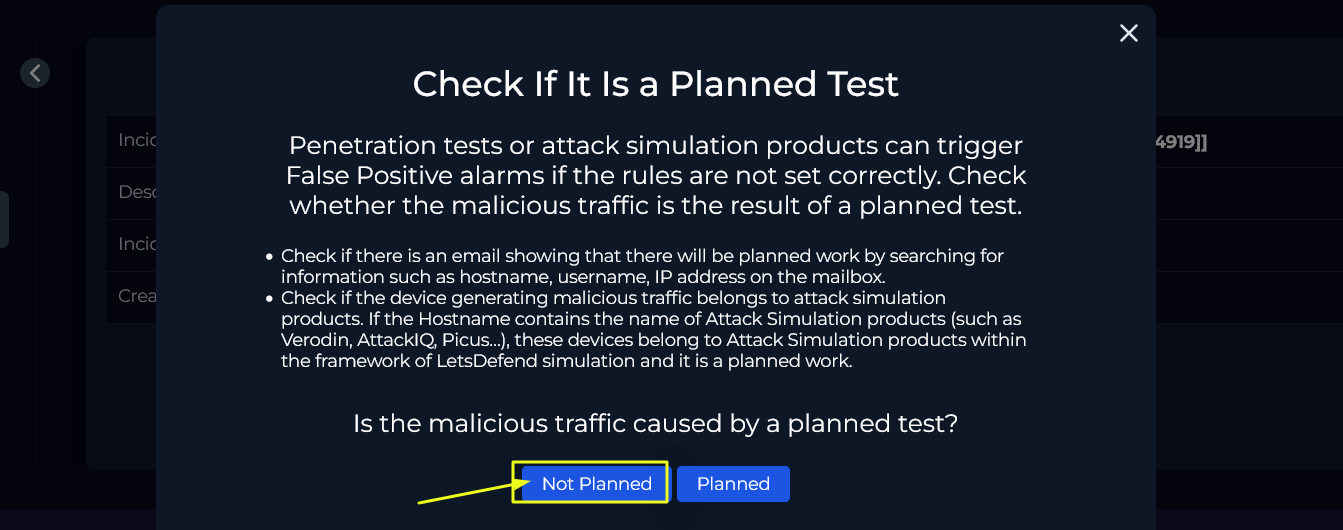
🧪 Paso 3: ¿Fue Esto una Prueba Planificada?

imagen

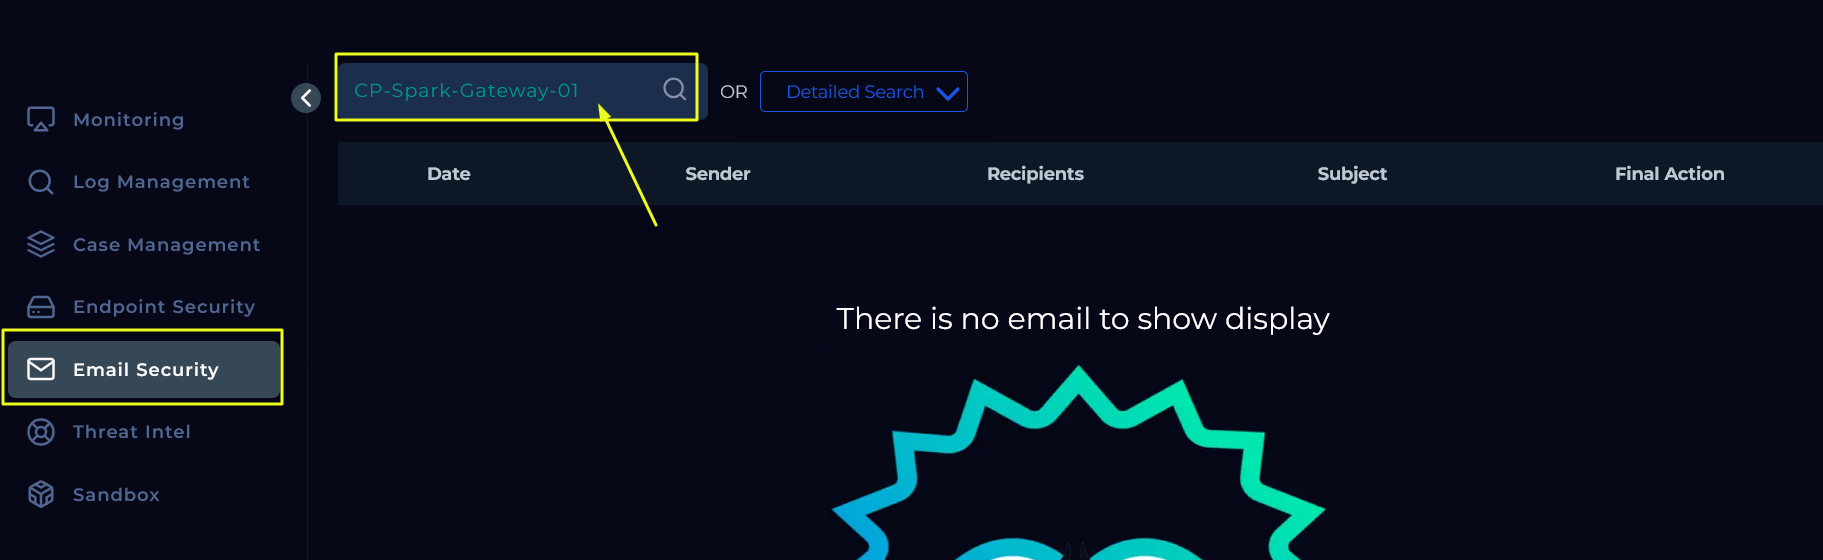
Revisé la Página de Seguridad de Correo Electrónico y busqué usando estas palabras clave:

  • 172.16.20.146
  • CP-Spark-Gateway-01
  • CVE-2024-24919
  • prueba de penetración

🔍 No hay correos electrónicos ni documentación que sugieran que esto fuera una prueba. Esto probablemente descarta una simulación u operación de equipo rojo.
imagen

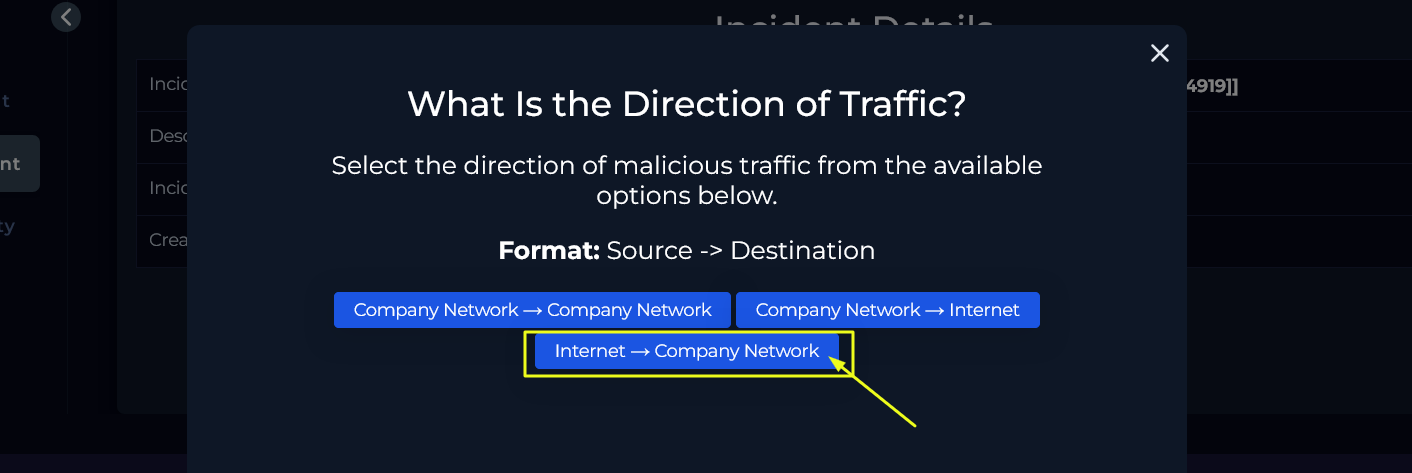
🌐 Paso 4: Análisis de la Dirección del Tráfico

imagen

IP de Origen: 203.160.68.12 → Dirección IP Pública IP de Destino: 172.16.20.146 → Dirección IP Privada (rango RFC 1918)

🔁 Dirección: Internet → Red de la Empresa

Esto confirma que el tráfico proviene de un atacante externo que apunta a la infraestructura interna.


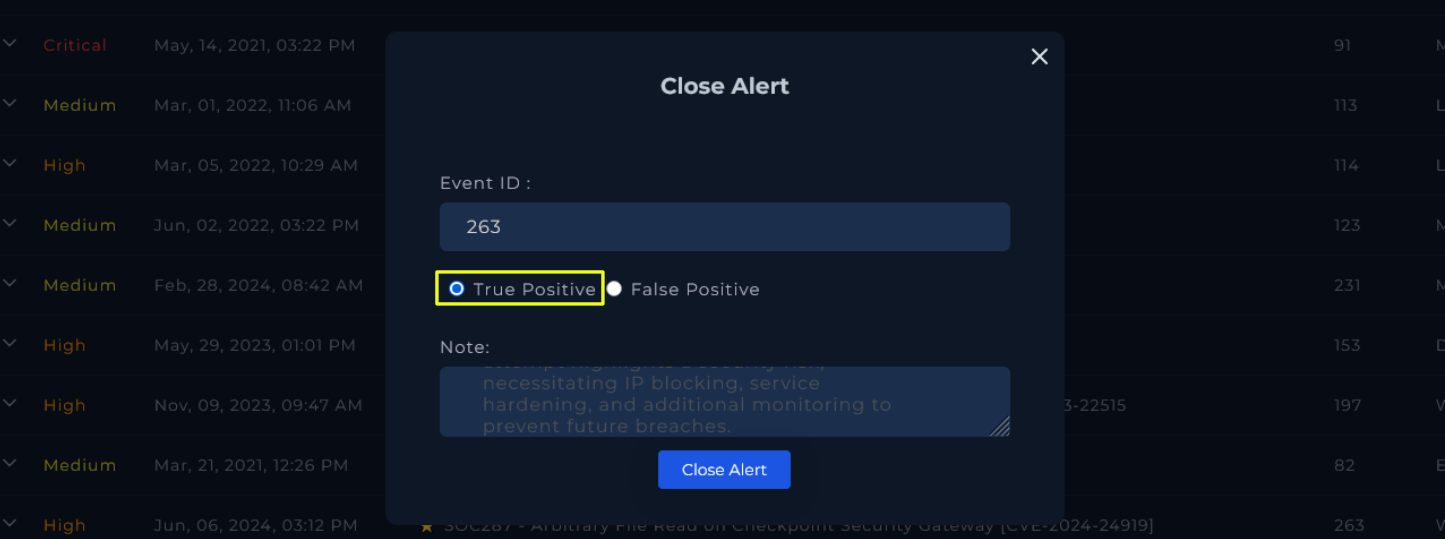
🧠 Paso 5: ¿Tuvo Éxito el Ataque?

El registro HTTP muestra:

"POST /clients/MyCRL HTTP/1.1" 200 1256
  • HTTP 200 OK indica éxito.
  • El tamaño de respuesta (1256 bytes) sugiere que el sistema devolvió datos.
  • El atacante probablemente accedió a /etc/passwd, validando una explotación exitosa.
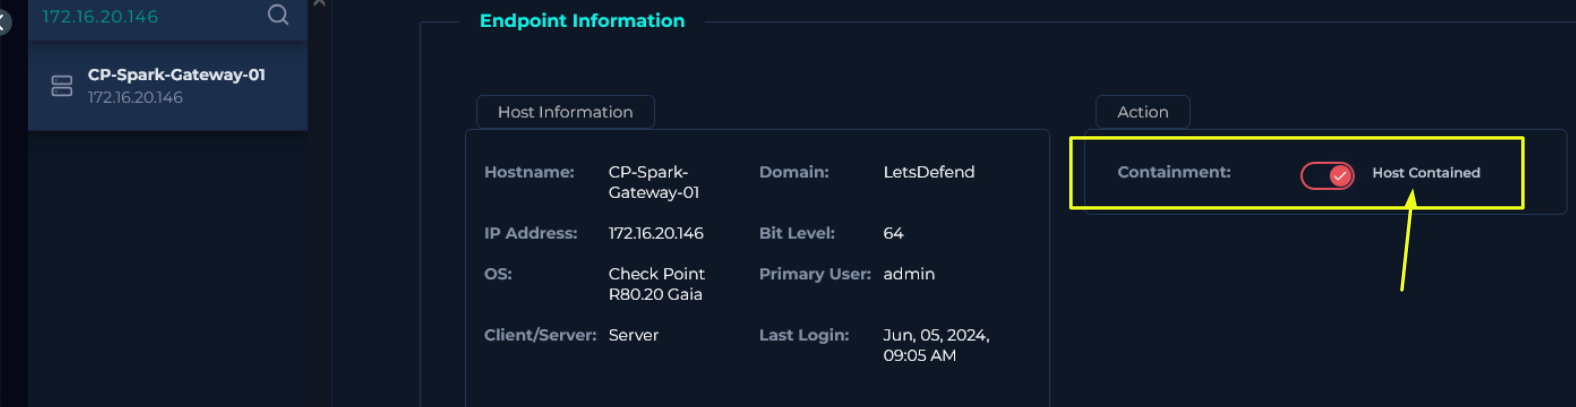
🛡️ Pasos de Contención

imagen

Accedí a la página de Endpoints, filtré por la IP de destino 172.16.20.146 y emití una acción de contención para aislar el host.

¿Por qué?

  • El host ha sido comprometido.
  • Podría usarse para pivotar o exfiltrar datos.

🧾 Paso 6: Documentando los IOC

Por Qué Es Importante:

Los Indicadores de Compromiso (IOC) son cruciales para:

  • Notificar a comunidades externas de inteligencia de amenazas
  • Escribir futuras reglas de detección
  • Fortalecer la postura de seguridad

📌 IOC Identificados:

  • IP de Origen: 203.160.68.12, 203.160.68.13

  • User-Agent: Mozilla/5.0 (Mac OS X; rv:126.0)

  • Rutas de Solicitud:

    • /clients/MyCRL
    • Cargas útiles: ../../../../etc/passwd, ../../../../etc/shadow
  • Puerto de Destino: 4433 (HTTPS no estándar)


⬆️ Paso 7: ¿Escalada a Nivel 2?

Descargar herramienta