Introducción (中文)
HeaderLessPE es una técnica de carga de PE en memoria utilizada por el troyano Icedid. Basándonos en esta tecnología, proponemos una nueva forma de ataque sin archivos utilizando HVNC. Esta mejora permite inyectar HeaderLessPE para ejecutar herramientas gráficas de hacking sin limitaciones.
En comparación con otras técnicas de carga en memoria como MemDll, el HeaderLessPE extendido tiene dos ventajas:
- Evita los IOC de los encabezados tradicionales DOS y PE
Los encabezados DOS y PE son a menudo puntos focales para el escaneo de memoria, lo que requiere el uso de un archivo de perfil para borrar el encabezado Beacon cargado al usar Cobalt Strike. Con HeaderLessPE, no necesitas preocuparte por este problema.
- Admite tablas de reubicación e importación, lo que facilita la conversión de EXEs en estructuras HeaderLessPE
Siempre que admita reubicación y no incluya estructuras como Tls e importación diferida, se puede convertir en HeaderLessPE. Esto se puede usar no solo para crear módulos de memoria de troyanos, sino también para convertir convenientemente algunas herramientas de hacking en HeaderLessPE para carga y ejecución en memoria, ampliando las herramientas de ataque disponibles.
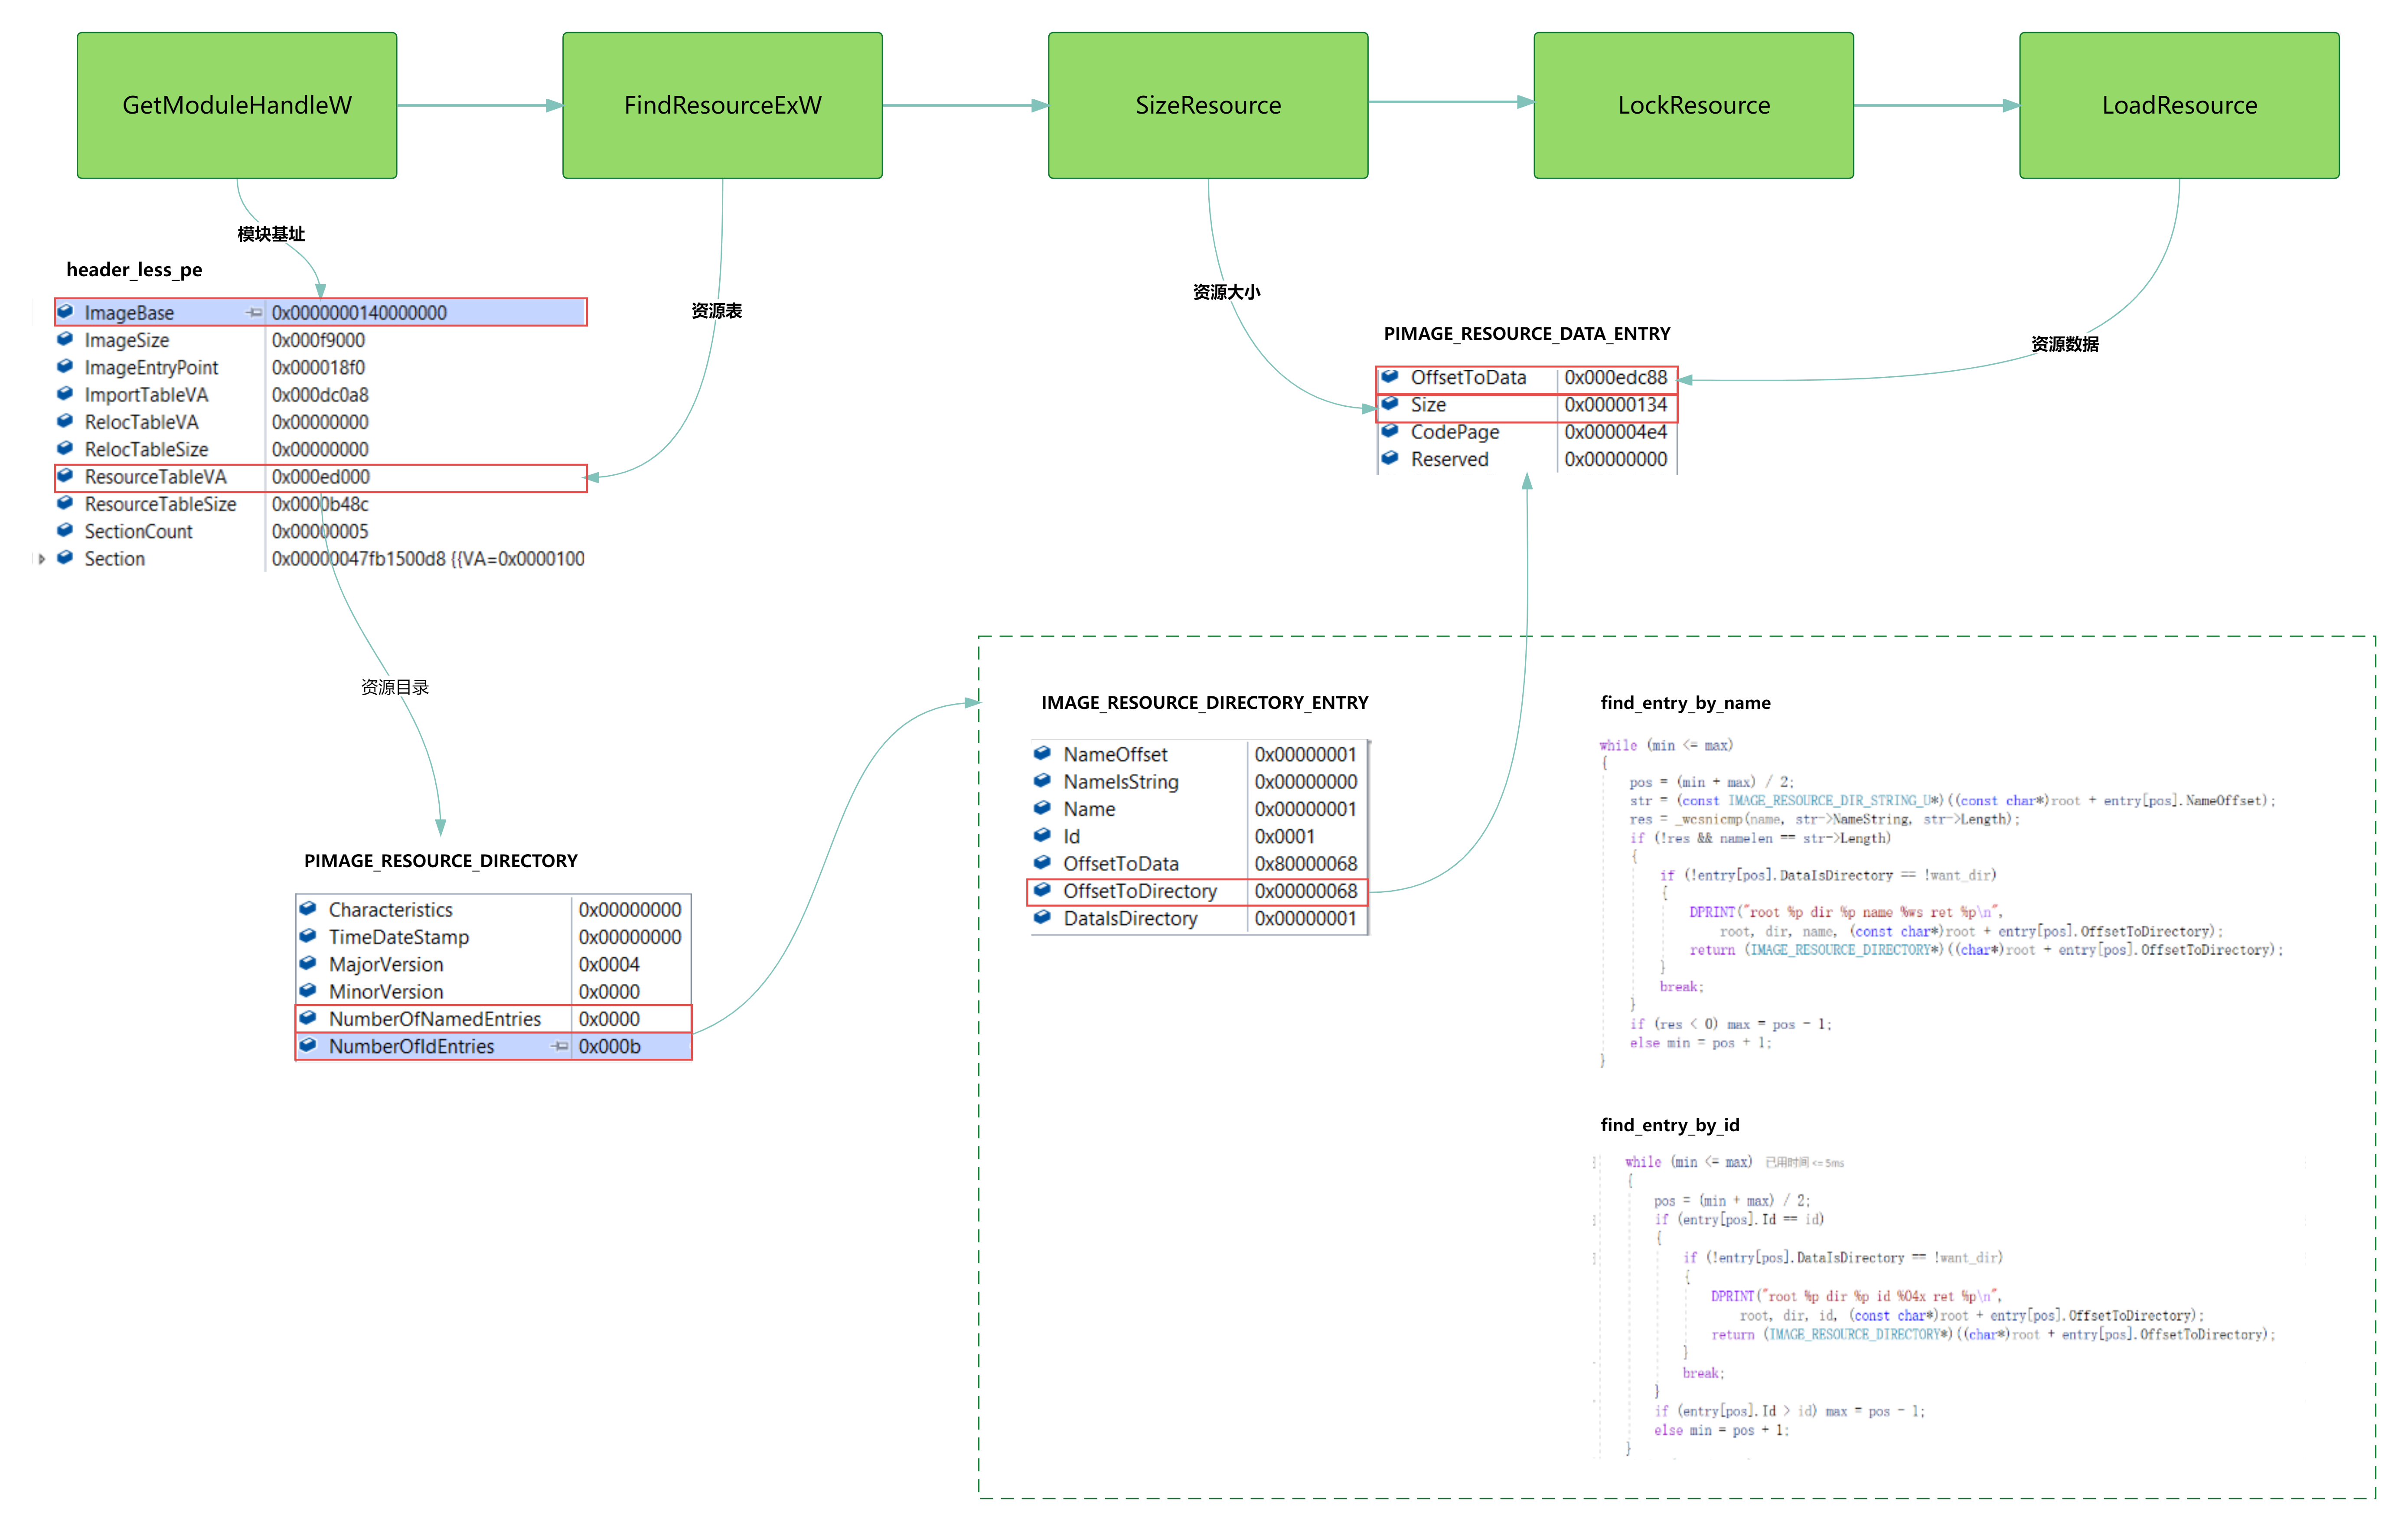
PRUEBA
tools.exe -i "desktop_name" c:\windows\system32\mspaint.exe loader.exe BrowsingHistoryView.exe
Esto ejecutará la herramienta BrowsingHistoryView sin un archivo en el escritorio desktop_name.

Enlace del artículo:https://mp.weixin.qq.com/s?__biz=MzkyMTI0NjA3OA==&mid=2247492342&idx=1&sn=f3e7bd34d73946e294756cce75181c83&chksm=c18422e7f6f3abf168a3c11a48bee1778dc67a5e7f4e1a02fc0461af0bbe0f18476d7215194e&token=1954079270&lang=zh_CN#rd
Referencias
- https://github.com/strivexjun/MemoryModulePP.git
- https://doxygen.reactos.org
- https://github.com/hasherezade/pe-sieve.git
- https://bbs.kanxue.com/thread-264956.htm

 m01n-team/headerlesspe


