 lusensec/cve-2025-30208
CVE-2025-30208 herramienta de detección. script de Python && plantilla de nuclei

Esta herramienta se utiliza para detectar si el sistema objetivo presenta la vulnerabilidad CVE-2025-30208. Esta vulnerabilidad permite a un atacante leer archivos sensibles del servidor (como /etc/passwd o C:\windows\win.ini) a través de rutas específicas. La herramienta admite la detección de una sola URL y la detección por lotes, y opcionalmente puede utilizar un proxy HTTP/HTTPS.
Aquí se explica la relación entre los payloads ?raw?? y ?import?raw??. El primer payload es adecuado para leer archivos sin extensión; el segundo se puede usar en cualquier caso.
El payload es CVE-2025-30208.yaml, y se puede utilizar directamente nuclei para la detección. También se puede utilizar yakit para la detección.
La plantilla proviene de nuclei-templates, dirección: https://github.com/projectdiscovery/nuclei-templates/pull/11828/files
Antes de ejecutar la herramienta, asegúrese de tener instalados Python 3 y la librería requests. Si requests no está instalado, puede instalarlo con el siguiente comando:
pip install requests
python cve_2025_30208_checker.py [-u URL | -f FILE] [-p PROXY]
| Parámetro | Abreviatura | Descripción |
|---|---|---|
--url | -u | Especifica una única URL objetivo para la detección de vulnerabilidades. |
--file | -f | Especifica la ruta de un archivo que contiene varias URLs objetivo, una por línea. |
--proxy | -p | Parámetro opcional que especifica la dirección del proxy HTTP/HTTPS (por ejemplo: http://127.0.0.1:8080). |
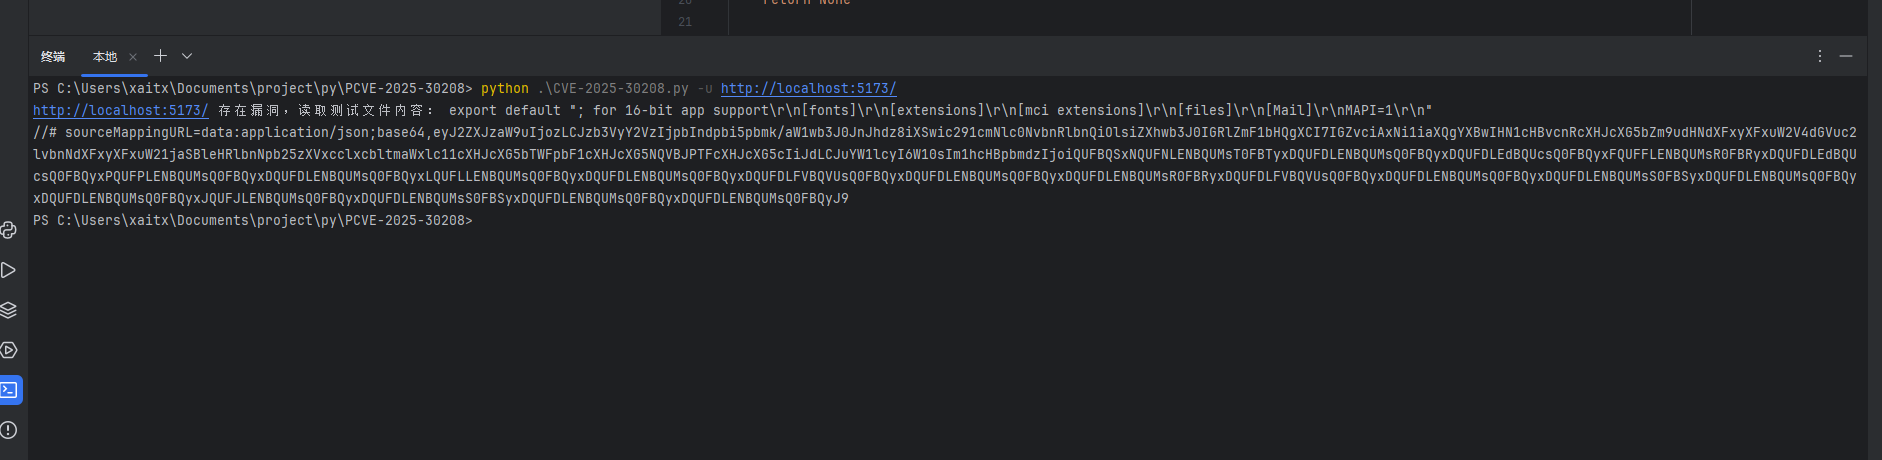
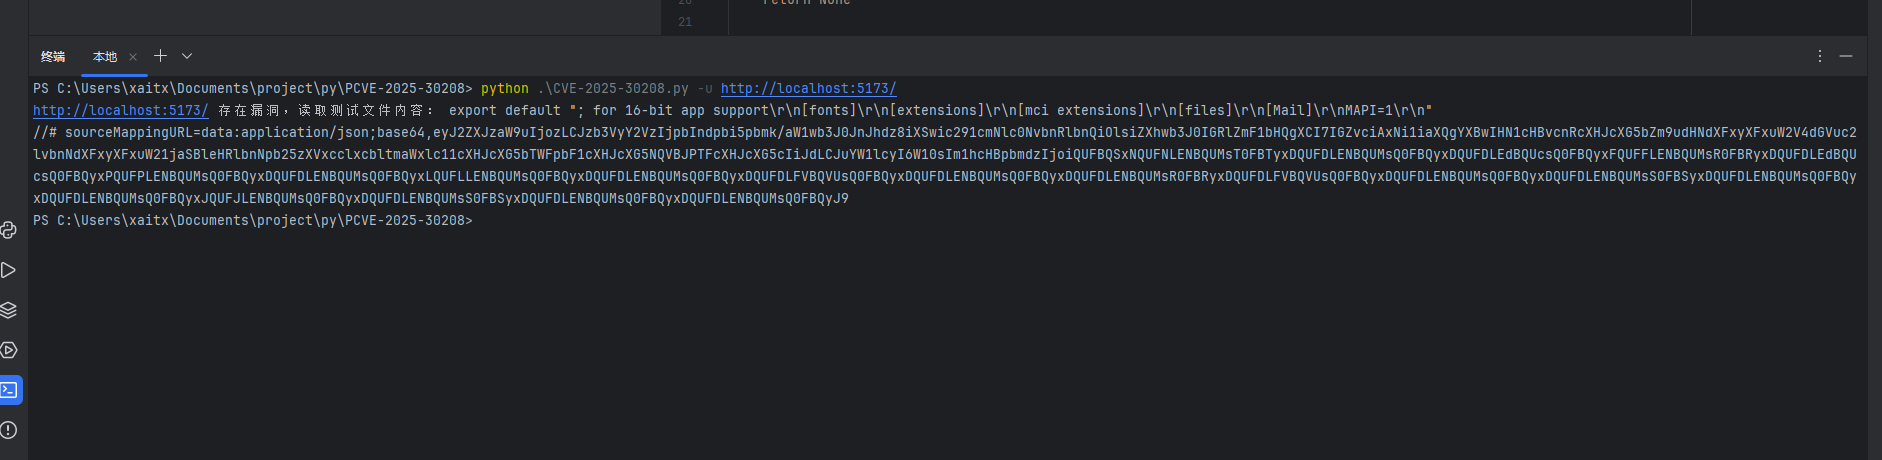
Detección de un solo objetivo
python cve_2025_30208_checker.py -u http://example.com
Detección por lotes
Cree un archivo que contenga las URLs objetivo (por ejemplo, targets.txt), una URL por línea:
http://example1.com
http://example2.com
http://example3.com
Luego ejecute el siguiente comando:
python cve_2025_30208_checker.py -f targets.txt
Uso de un proxy
Si necesita enviar solicitudes a través de un proxy, agregue el parámetro -p:
python cve_2025_30208_checker.py -u http://example.com -p http://127.0.0.1:8080
Declaración de legalidad
Asegúrese de tener autorización legítima sobre el sistema objetivo. La detección de vulnerabilidades no autorizada puede violar las leyes y regulaciones pertinentes.
Verificación SSL
La herramienta deshabilita la verificación SSL de forma predeterminada (verify=False) para evitar fallos en las solicitudes debido a problemas de certificados. Si necesita habilitar la verificación SSL, cambie verify=False a verify=True en el código.
Configuración del proxy
Si utiliza un proxy, asegúrese de que el servicio proxy esté funcionando correctamente y ajuste el protocolo del proxy según sea necesario (por ejemplo, http o socks5).
Formato del archivo
En la detección por lotes, asegúrese de que las URLs del archivo de entrada tengan el formato correcto y que cada línea contenga solo una URL.
Si encuentra algún problema o desea mejorar esta herramienta, envíe un Issue o Pull Request. ¡Agradecemos cualquier tipo de contribución!
Esta herramienta es solo para fines de investigación de seguridad y pruebas de penetración autorizadas. El autor no se hace responsable de ningún uso ilegal. Cumpla con las leyes y regulaciones pertinentes.
Esperamos que esta plantilla satisfaga sus necesidades. Si tiene algún otro requisito, no dude en comunicárnoslo.
