 luke-goddard/enumy
Enumeración de escalada de privilegios posterior a la explotación en Linux


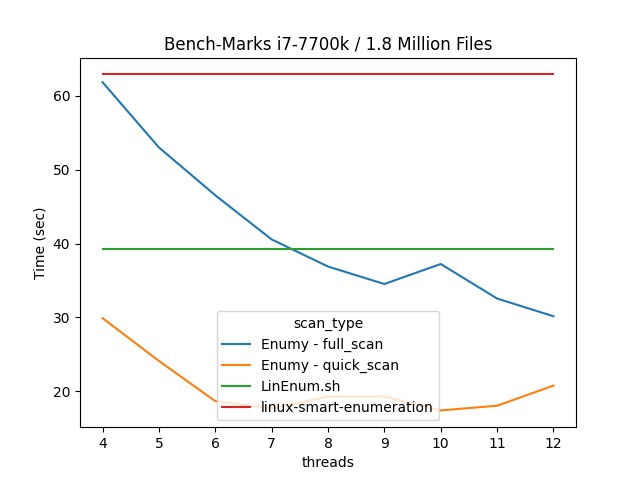
Enumy es un ejecutable portátil ultrarrápido que puedes colocar en una máquina Linux objetivo durante una prueba de penetración o CTF en la fase posterior a la explotación. Ejecutar enumy enumerará la máquina en busca de vulnerabilidades de seguridad comunes.
Puedes descargar el binario final desde la pestaña de lanzamiento x86 o x64. Enlazado estáticamente a musl. Transfiere el binario enumy final a la máquina objetivo.
./enumy
$ ./enumy64 -h
 ▄█▀─▄▄▄▄▄▄▄─▀█▄  _____
 ▀█████████████▀ |   __|___ _ _ _____ _ _
     █▄███▄█     |   __|   | | |     | | |
      █████      |_____|_|_|___|_|_|_|_  |
      █▀█▀█                          |___|

 https://github.com/luke-goddard/enumy

 Enumy - Used to enumerate the target the target environment & look for
 common security vulnerabilities and hostspots
 ----------------------------------------------------------------------

 Output
  -o <loc>     OUTPUT results to location (default enumy.json)

 Walking Filesystem
  -i <loc>     IGNORE files in this directory (usefull for network shares)
  -w <loc>     Only WALK files in this directory (usefull for devlopment)

 Scan Options
  -f           run FULL scans (CPU intensive scan's enabled)
  -t <num>     THREADS (default 4)

 Printing Options
  -a           Print all security AUDIT issues to screen (probably won't help duing a CTF)
               Issues are ALWAYS logged in result files regardless of this flag being set.
  -d <1|2>     Print DEBUG mode (1 low, 2 high) to enable error being printed to screen.
  -g <H|M|L>   print to screen values GREATER than or equal to high, medium & low
  -p <H|M|L|I> do not PRINT to screen high, medium, low & info issues (see below for example)
  -m 1-100     MAXIMUM number of issues with same name to print to screen default (unlimited)
Para compilar durante el desarrollo, solo se necesitan make y la librería libcap.
sudo apt-get install libcap-dev
make
Para eliminar la dependencia de glibc y enlazar estáticamente todas las librerías/compilar con musl, haz lo siguiente. Nota: para ello necesitarás tener Docker instalado para crear el entorno de compilación Alpine.
./build.sh 64bit
./build.sh 32bit
./build.sh all
cd output
A continuación se muestra la lista en constante crecimiento de escaneos que se han implementado.
