
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prueba de concepto

Faltaba una verificación de tipo al manejar fuentes en PDF.js, lo que permitiría la ejecución arbitraria de JavaScript en el contexto de PDF.js. Esta vulnerabilidad afecta a Firefox < 126, Firefox ESR < 115.11 y Thunderbird < 115.11.
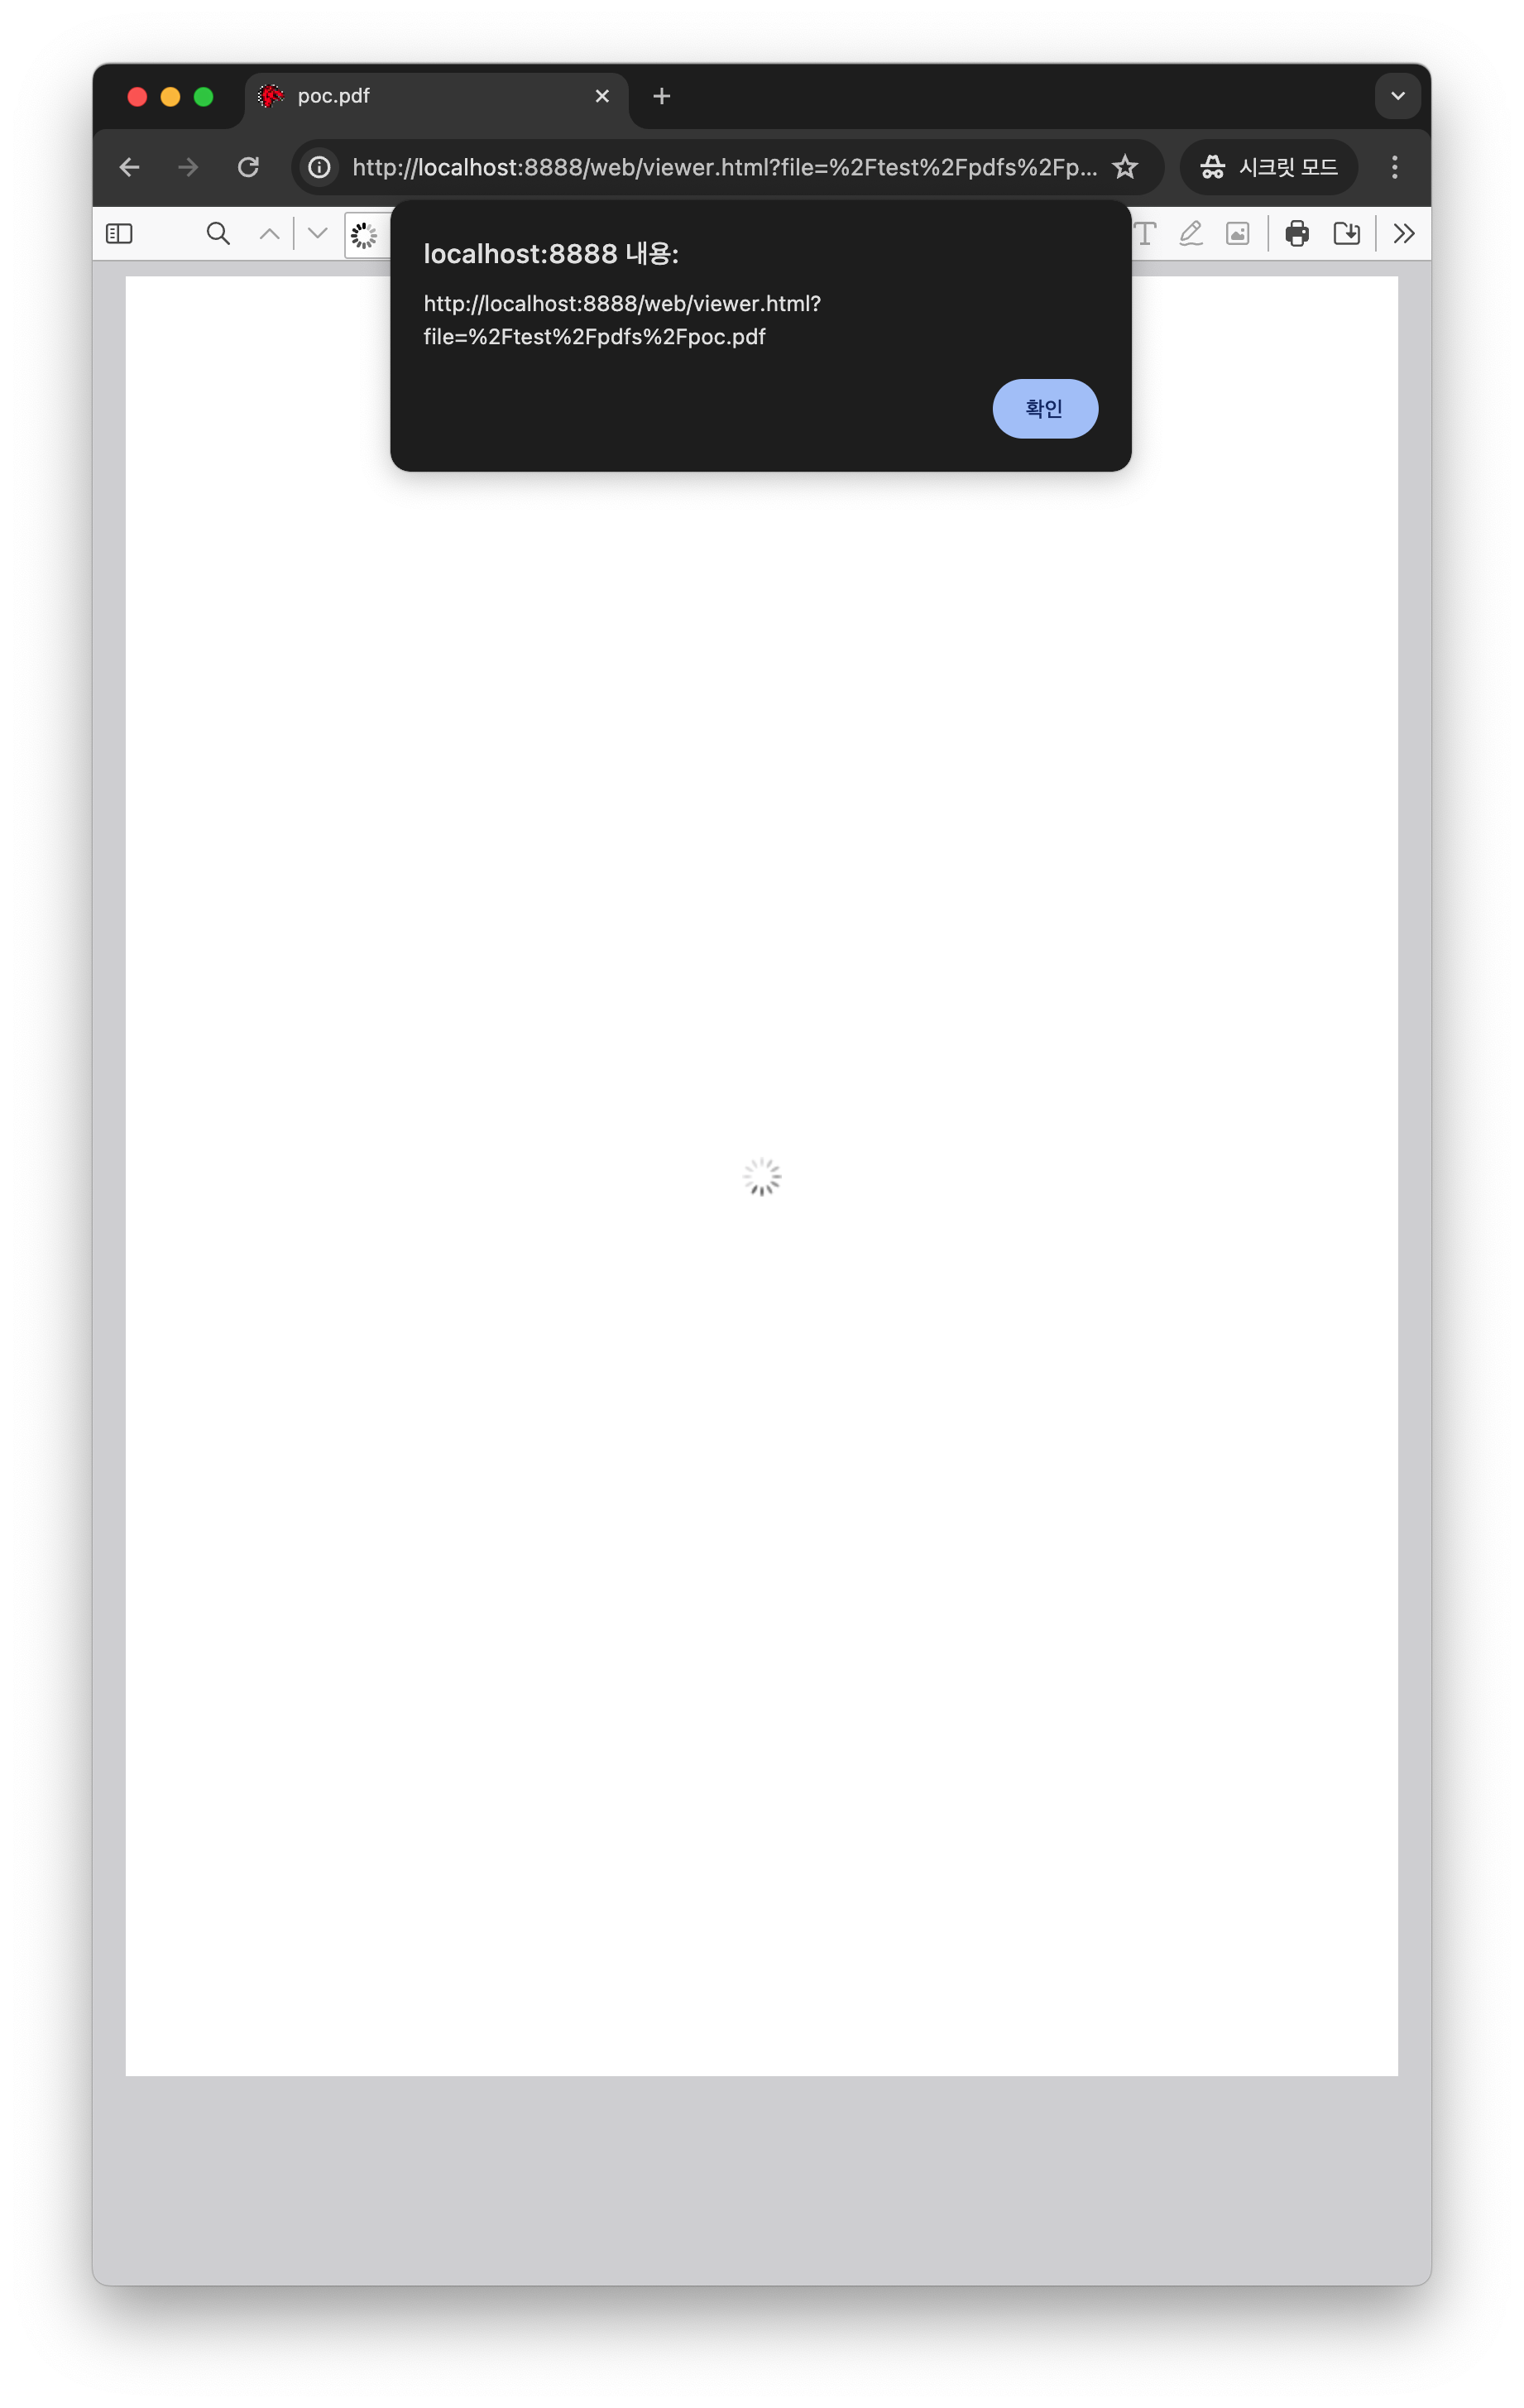
Si pdf.js se utiliza para cargar un PDF malicioso y PDF.js está configurado con isEvalSupported establecido en true (que es el valor predeterminado), se ejecutará JavaScript no restringido controlado por el atacante en el contexto del dominio de alojamiento.
python3 CVE-2024-4367.py "alert(document.domain)"
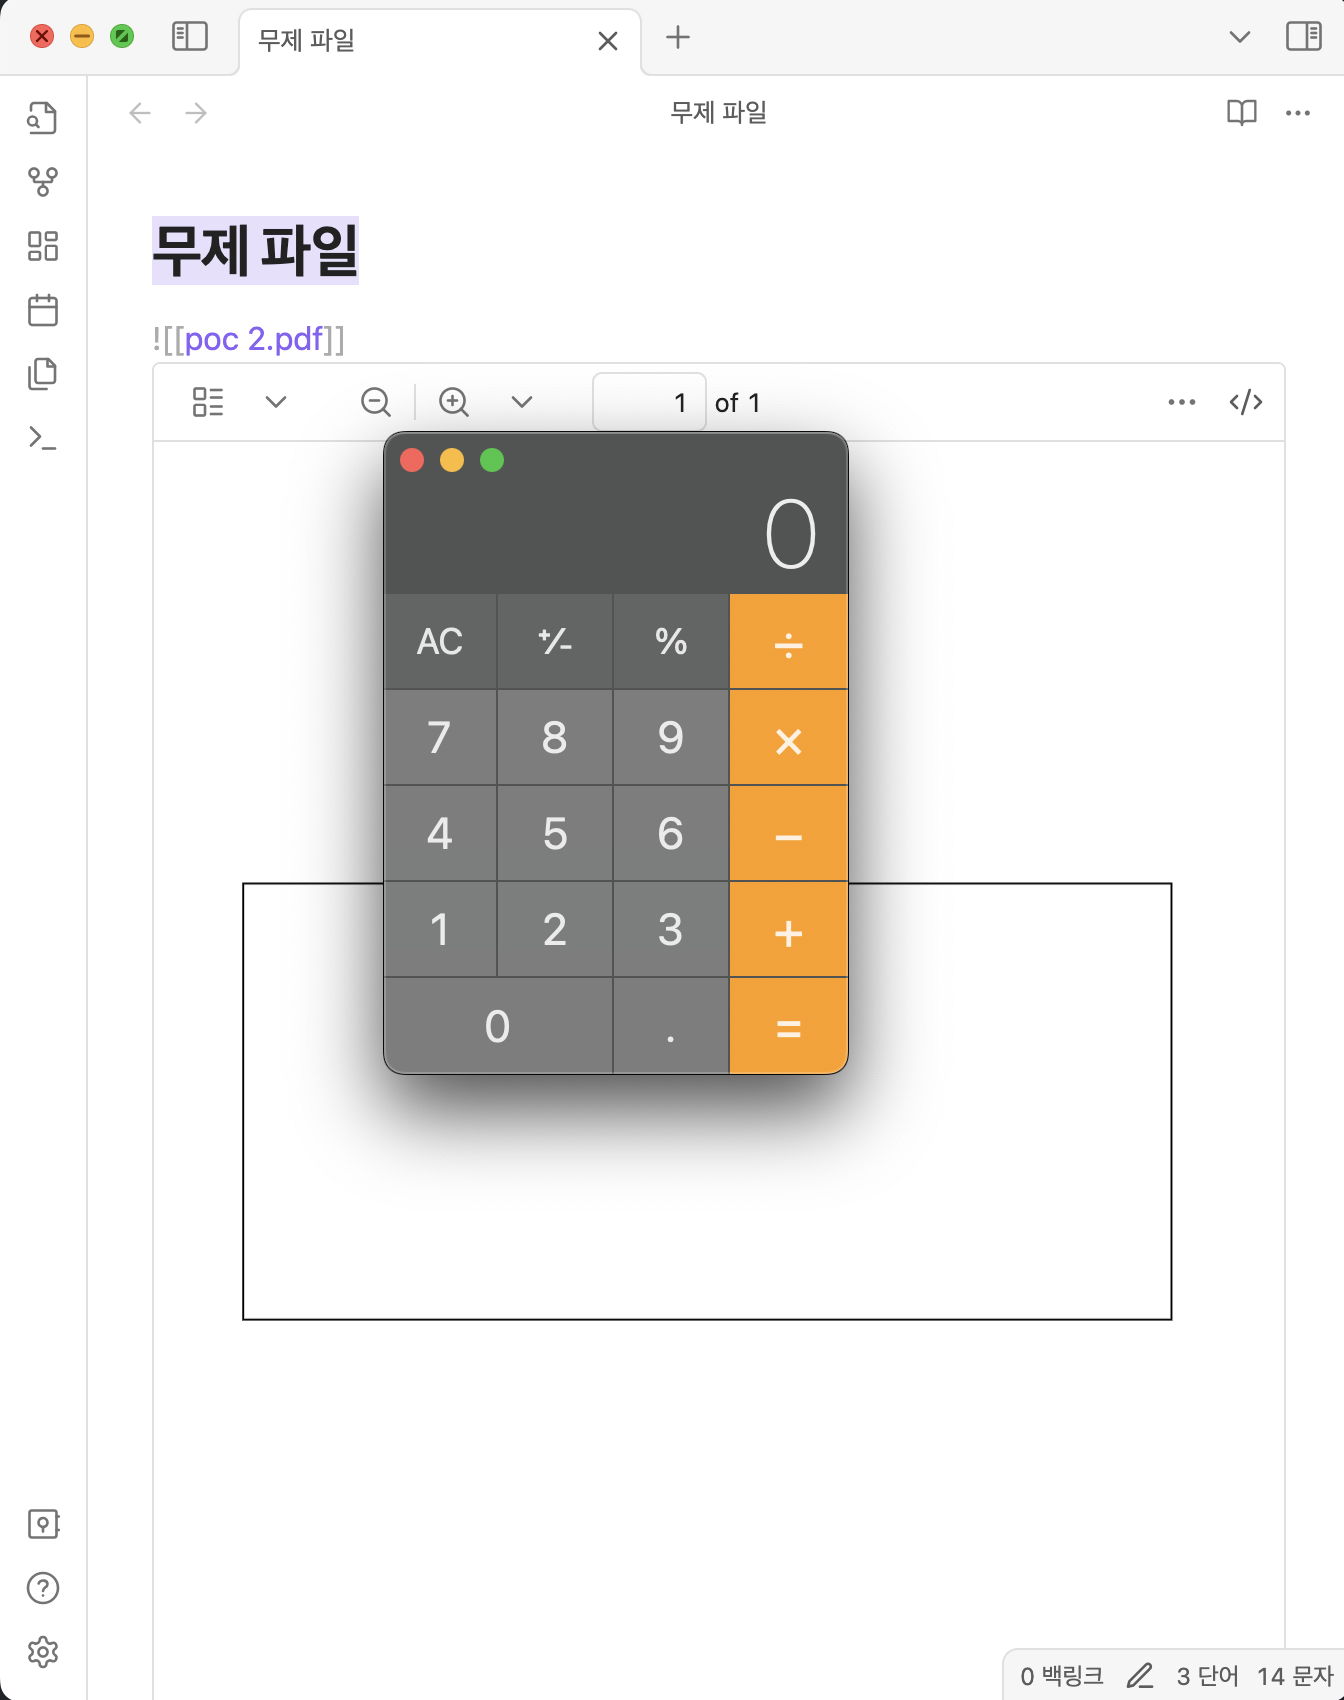
python3 CVE-2024-4367.py "require('child_process').exec('open -a /Applications/Calculator.app');"
Este no es mi error, solo hice un PoC para él.
