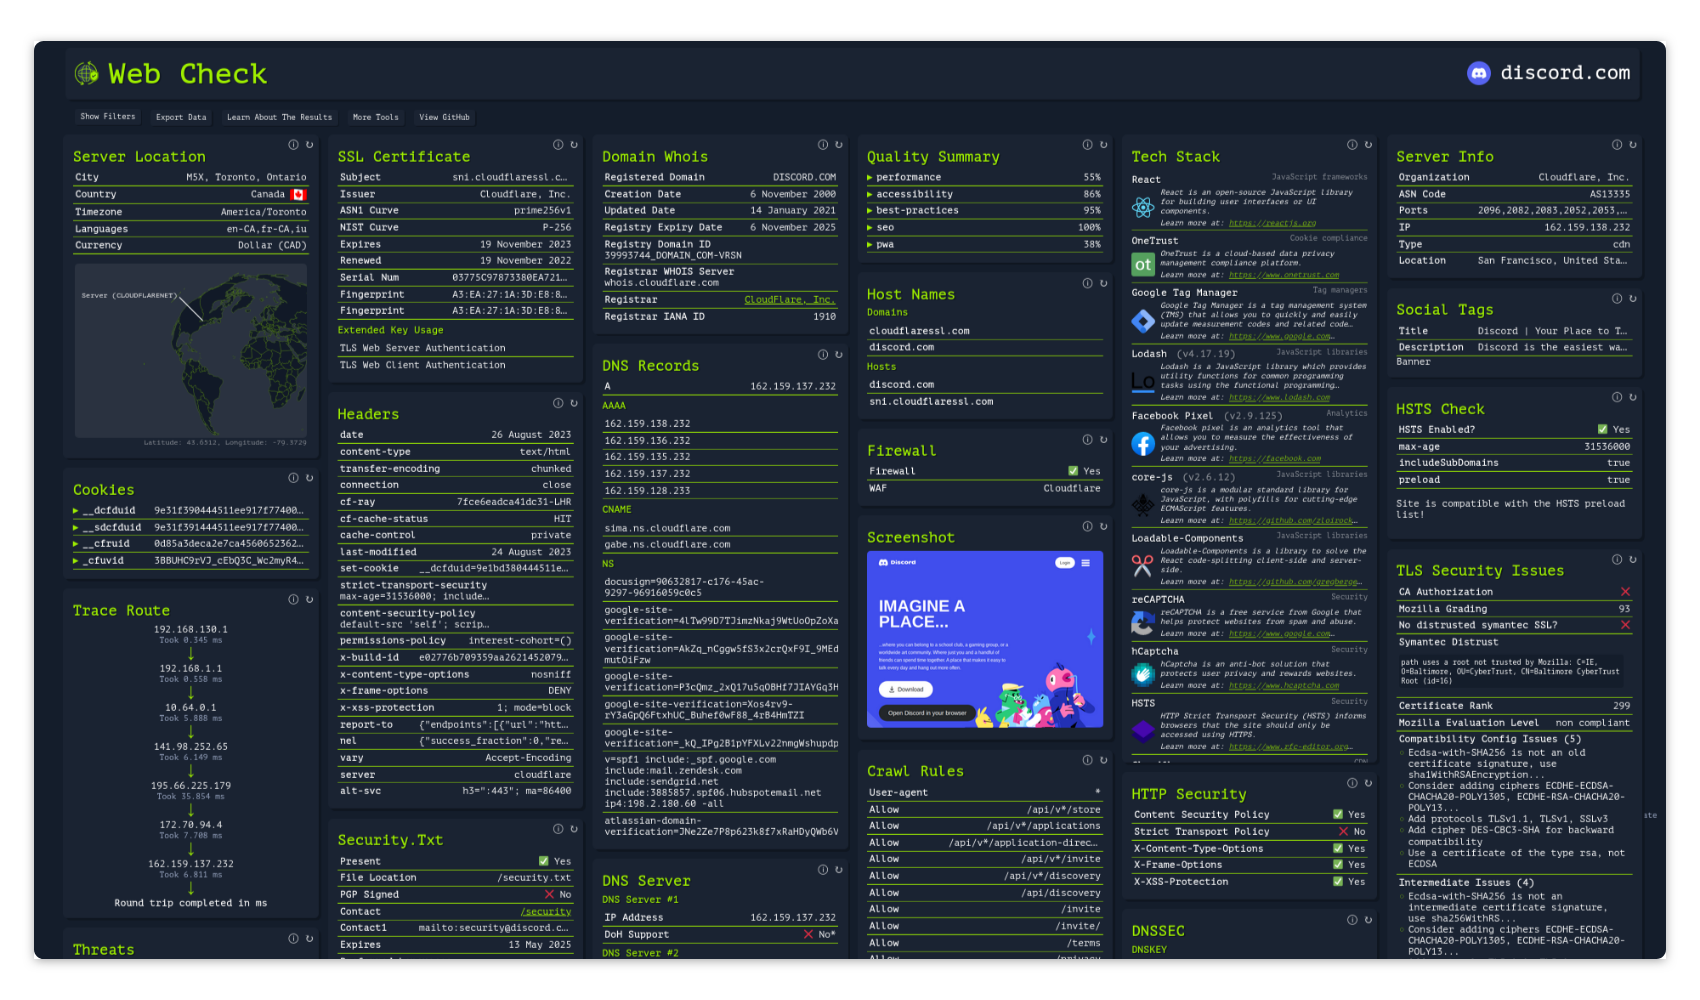
lissy93/web-check
🕵️♂️ Herramienta OSINT todo-en-uno para analizar cualquier sitio web
<h1 align="center">Web-Check</h1>
<p align="center">
<img src="https://cdn.as93.net/logo/web-check/w256" width="96" /><br />
<b><i>Inteligencia de código abierto integral y bajo demanda para cualquier sitio web</i></b>
<br />
<b>🌐 <a href="https://web-check.xyz/">web-check.xyz</a></b><br />
</p>
---
<p align="center">Con el amable apoyo de:</p>
<table align="center">
<tr>
<td align="center" width="33%">
<a href="https://nubela.co/?utm_source=github&utm_medium=sponsorship&utm_campaign=oss_sponsorships&utm_content=github_readme&utm_id=web_check_2026">
<img src="https://assets.kitploit.com/production/public/readmes/91/901c14352f2f8beafcaabd9875bd965be5613fe1467cfa11dd5fc16d3da19d74/5adcbfa8e4adbabc38c8fd34b4b2811505a703c79a17091cad8dbbe99fe223a2-display-v1.webp" width="260" alt="NinjaPear"><br>
<b>NinjaPear</b>
</a><br>
<sub>API para obtener perfiles B2B completos desde cualquier URL</sub>
</td>
<td align="center" width="33%">
<a href="https://www.hostg.xyz/aff_c?offer_id=48&aff_id=243972&url_id=6826">
<img src="https://assets.kitploit.com/production/public/readmes/91/c3bb6524a22d265dca2ad8badf0c1acac883d48e7fa5019682cf0b35c7724028/6a08a52b366071153a23775e25d9b5ee0807bb2dc4d4090e84c4fd3dd5e88b9c-display-v1.webp" width="260" alt="Hostinger"><br>
<b>Hostinger</b>
</a><br>
<sub>Despliega Web-Check con un solo clic en Hostinger</sub>
</td>
<td align="center" width="33%">
<a href="https://go.warp.dev/web-check">
<img src="https://raw.githubusercontent.com/warpdotdev/brand-assets/main/Github/Sponsor/Warp-Github-LG-02.png?raw=true" width="260" alt="Warp"><br>
<b>Warp</b>
</a><br>
<sub>Diseñado para programar con múltiples agentes de IA</sub>
</td>
</tr>
</table>
#### Contenido
- **[Acerca de](#about)**
- [Captura de pantalla](#screenshot)
- [Demo en vivo](#live-demo)
- [Espejo](#mirror)
- [Características](#features)
- **[Uso](#usage)**
- Despliegue
- [Opción n.º 1: Netlify](#deploying---option-1-netlify)
- [Opción n.º 2: Vercel](#deploying---option-2-vercel)
- [Opción n.º 3: Hostinger](#deploying---option-3-hostinger)
- [Opción n.º 4: Render](#deploying---option-4-render)
- [Opción n.º 5: Docker](#deploying---option-5-docker)
- [Opción n.º 6: Código fuente](#deploying---option-6-from-source)
- [Opciones de configuración](#configuring)
- [Configuración para desarrolladores](#developing)
- **[Comunidad](#community)**
- [Contribuir](#contributing)
- [Errores](#reporting-bugs)
- [Soporte](#supporting)
- **[Licencia](#license)**
---
## Acerca de
Obtén información sobre el funcionamiento interno de un sitio web determinado: descubre posibles vectores de ataque, analiza la arquitectura del servidor, revisa las configuraciones de seguridad y averigua qué tecnologías utiliza un sitio.
El objetivo es ayudarte a comprender, optimizar y proteger tu sitio web fácilmente.
### Captura de pantalla
<details>
<summary>Expandir captura de pantalla</summary>
[](https://web-check.as93.net/)
</details>
[](https://github.com/Lissy93/web-check/tree/master/.github/screenshots)
### Demo en vivo
Se puede acceder a una versión alojada en: **[web-check.as93.net](https://web-check.as93.net)**
### Espejo
El código fuente de este repositorio está replicado en CodeBerg, disponible en: **[codeberg.org/alicia/web-check](https://codeberg.org/alicia/web-check)**
### Estado
Build & Deploys: [](https://app.netlify.com/sites/web-check/deploys)
[](https://vercel.com/as93/web-check/)
[](https://github.com/Lissy93/web-check/actions/workflows/docker.yml)
[](https://github.com/Lissy93/web-check/actions/workflows/deploy-aws.yml)
<br />
Repo Management & Miscellaneous: [](https://github.com/Lissy93/web-check/actions/workflows/mirror.yml)
[](https://github.com/Lissy93/web-check/actions/workflows/credits.yml)
### Características
Consulta **[web-check.xyz/about](https://web-check.xyz/about)** para ver la lista completa de comprobaciones y qué hace cada una
---
## Uso
### Despliegue - Opción #1: Netlify
Haz clic en el botón de abajo para desplegar en Netlify 👇
[](https://app.netlify.com/start/deploy?repository=https://github.com/lissy93/web-check)
### Despliegue - Opción #2: Vercel
Haz clic en el botón de abajo para desplegar en Vercel 👇
[](https://vercel.com/new/clone?repository-url=https%3A%2F%2Fgithub.com%2Flissy93%2Fweb-check&project-name=web-check&repository-name=web-check-fork&demo-title=Web-Check%20Demo&demo-description=Check%20out%20web-check.xyz%20to%20see%20a%20live%20demo%20of%20this%20application%20running.&demo-url=https%3A%2F%2Fweb-check.xyz&demo-image=https%3A%2F%2Fraw.githubusercontent.com%2FLissy93%2Fweb-check%2Fmaster%2F.github%2Fscreenshots%2Fweb-check-screenshot10.png)
### Despliegue - Opción #3: Hostinger
Despliega Web-Check con un solo clic en Hostinger – preconfigurado y listo para ejecutar 👇
<a href="https://www.hostg.xyz/aff_c?offer_id=48&aff_id=243972&url_id=6826"><img height="32" src="https://assets.hostinger.com/vps/deploy.svg"></a>
### Despliegue - Opción #4: Render
Haz clic en el botón de abajo para desplegar en Render 👇
[](https://render.com/deploy?repo=https://github.com/Lissy93/web-check)
### Despliegue - Opción #5: Docker
Ejecuta `docker run -p 3000:3000 lissy93/web-check`, luego abre [`localhost:3000`](http://localhost:3000)
<details>
<summary>Opciones de Docker</summary>
Puedes obtener la imagen de Docker desde:
- DockerHub: [`lissy93/web-check`](https://hub.docker.com/r/lissy93/web-check)
- GHCR: [`ghcr.io/lissy93/web-check`](https://github.com/Lissy93/web-check/pkgs/container/web-check)
- O compila la imagen tú mismo clonando el repositorio y ejecutando `docker build -t web-check .`
</details>
### Despliegue - Opción #6: Desde el código fuente
Instala los requisitos previos indicados en la sección [Developing](#developing), luego ejecuta:
```bash
git clone https://github.com/Lissy93/web-check.git # Download the code from GitHub
cd web-check # Navigate into the project dir
yarn install # Install the NPM dependencies
yarn build # Build the app for production
yarn start # Start the app (API and GUI)
```
---
### Configuración
Por defecto, no se necesita configuración.
Pero hay algunas variables de entorno opcionales que puedes establecer para darte acceso a algunas comprobaciones adicionales, o para aumentar los límites de velocidad de algunas comprobaciones que utilizan APIs externas.
**Claves de API y credenciales**:
| Clave | Valor |
| ---------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| `GOOGLE_CLOUD_API_KEY` | Una clave de API de Google con las APIs de PageSpeed Insights y Safe Browsing habilitadas ([obtener aquí](https://developers.google.com/speed/docs/insights/v5/get-started)). Ejecuta las comprobaciones de calidad y Safe Browsing |
| `SHODAN_API_KEY` | Una clave de API de Shodan ([obtener aquí](https://account.shodan.io/)). Ejecuta las comprobaciones de nombres de host, información del servidor y vulnerabilidades |
| `CLOUDMERSIVE_API_KEY` | Una clave de API de Cloudmersive ([obtener aquí](https://account.cloudmersive.com/)). Añade el escaneo de sitios web de Cloudmersive a la comprobación de amenazas |
| `TRANCO_API_KEY` | Una clave de API de Tranco ([obtener aquí](https://tranco-list.eu/)). Aumenta el límite de velocidad de Tranco para la comprobación de ranking |
| `TRANCO_USERNAME` | El correo electrónico de tu cuenta de Tranco, usado con la clave anterior |
| `GITHUB_TOKEN` | Un token de GitHub ([obtener aquí](https://github.com/settings/tokens)). Aumenta el límite de velocidad de GitHub para la comprobación de presencia social |
| `CERTSPOTTER_TOKEN` | Un token de API de CertSpotter ([obtener aquí](https://sslmate.com/certspotter/api/)). Aumenta el límite de velocidad de CertSpotter para la comprobación de subdominios |
**Ajustes de configuración**:
| Clave | Valor |
| -------------------------- | -------------------------------------------------------------------------- |
| `PORT` | Puerto para servir la API, al ejecutar server.js (p. ej. `3000`) |
| `API_ENABLE_RATE_LIMIT` | Habilitar la limitación de velocidad para los endpoints /api (p. ej. `true`) |
| `PUBLIC_API_TIMEOUT_LIMIT` | El límite de tiempo de espera para las solicitudes a la API, en milisegundos (p. ej. `25000`) |
| `API_CORS_ORIGIN` | Habilitar CORS, estableciendo aquí tu(s) nombre(s) de host permitido(s) (p. ej. `example.com`) |
| `API_DISABLED_CHECKS` | Lista separada por comas de comprobaciones a deshabilitar (p. ej. `trace-route,ports`) |
| `API_ENABLED_CHECKS` | Si se establece, solo se ejecutarán estas comprobaciones (p. ej. `get-ip,ssl,dns,headers`) |
| `API_BLOCKED_HOSTS` | Hosts que nunca deben ser escaneados (p. ej. `lan.example.com,192.168.0.0/16`) |
| `CHROME_PATH` | La ruta del ejecutable de Chromium (p. ej. `/usr/bin/chromium`) |
| `DISABLE_GUI` | Deshabilitar la GUI, y solo servir la API (p. ej. `false`) |
| `PUBLIC_API_ENDPOINT` | El endpoint para la API, ya sea local o remoto (p. ej. `/api`) |
Todos los valores son opcionales.
Puedes añadirlos como variables de entorno. Ya sea poniéndolos directamente en un archivo `.env` en la raíz del proyecto, o a través de la interfaz de Netlify / Vercel, o pasándolos al contenedor Docker con la flag --env, o usando tu propio sistema de gestión de variables de entorno
Ten en cuenta que los valores con el prefijo `PUBLIC_` son leídos por el frontend en tiempo de compilación, por lo que necesitas recompilar después de cambiarlos
---
### Desarrollo
1. Clona el repositorio, `git clone [email protected]:Lissy93/web-check.git`
2. Entra en él, `cd web-check`
3. Instala las dependencias: `yarn`
4. Inicia el servidor de desarrollo con `yarn dev`
Necesitarás tener instalado [Node.js](https://nodejs.org/en) (v22.23.4+ o v24.16+), además de [yarn](https://yarnpkg.com/getting-started/install) y [git](https://git-scm.com/).
Algunas comprobaciones también requieren que `chromium`, `traceroute` y `dns` estén instalados en tu entorno. Esas tareas simplemente se omitirán si esos paquetes no están presentes.
---
## Comunidad
### Contribuir
Cualquier tipo de contribución es muy bienvenida y será muy apreciada.
Para el Código de Conducta, consulta [Contributor Covenant](https://www.contributor-covenant.org/version/2/1/code_of_conduct/).
Para empezar, haz un fork del repositorio, realiza tus cambios, añade, haz commit y sube el código, y luego vuelve aquí para abrir una pull request. Si eres nuevo en GitHub o en el código abierto, [esta guía](https://www.freecodecamp.org/news/how-to-make-your-first-pull-request-on-github-3#let-s-make-our-first-pull-request-) o la [documentación de git](https://docs.github.com/en/pull-requests/collaborating-with-pull-requests/proposing-changes-to-your-work-with-pull-requests/creating-a-pull-request) pueden ayudarte a empezar, pero no dudes en contactarnos si necesitas ayuda.
[](https://github.com/Lissy93/web-check/compare)
### Reportar errores
Si has encontrado algo que no funciona como debería, o quieres sugerir una nueva función, abre un ticket en GitHub.
Para los errores, describe los pasos necesarios para reproducirlos e incluye información relevante como la información del sistema y los registros resultantes.
[](https://github.com/Lissy93/web-check/issues/new/choose)
### Apoyar
La aplicación seguirá siendo 100% gratuita y de código abierto.
Pero debido a la cantidad de tráfico que recibe la instancia alojada, el uso de la función lambda cuesta unos 25 $/mes.
Cualquier ayuda para cubrir los costes mediante GitHub Sponsorship será muy apreciada.
Es gracias al apoyo de la comunidad que este proyecto puede estar disponible gratuitamente para todos :)
[](https://github.com/sponsors/Lissy93)
### Colaboradores
Gracias a los siguientes usuarios por contribuir a Web-Check
[](https://github.com/lissy93/web-check/graphs/contributors)
### Patrocinadores
Muchísimas gracias a estas maravillosas personas que me patrocinan en GitHub; su apoyo ayuda a cubrir los costes necesarios para mantener Web-Check y mis otros proyectos gratuitos para todos. Considera unirte a ellos [patrocinándome en GitHub](https://github.com/sponsors/Lissy93) si puedes.
[](https://github.com/sponsors/lissy93)
---
## Licencia
> _**[Lissy93/Web-Check](https://github.com/Lissy93/web-check)** está licenciado bajo [MIT](https://github.com/Lissy93/web-check/blob/HEAD/LICENSE) © [Alicia Sykes](https://aliciasykes.com) 2023 - 2026._<br>
> <sup align="right">Para más información, consulta <a href="https://tldrlegal.com/license/mit-license">TLDR Legal > MIT</a></sup>
<details>
<summary>Expandir licencia</summary>
```
The MIT License (MIT)
Copyright (c) Alicia Sykes <[email protected]>
Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sub-license, and/or sell
copies of the Software, and to permit persons to whom the Software is furnished
to do so, subject to the following conditions:
The above copyright notice and this permission notice shall be included in all
copies or substantial portions of the Software.
THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED,
INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANT ABILITY, FITNESS FOR A
PARTICULAR PURPOSE AND NON INFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT
HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION
OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE
SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE.
```
[](https://app.fossa.com/projects/git%2Bgithub.com%2FLissy93%2Fweb-check?ref=badge_large&issueType=license)
</details>
<!-- Licencia + Copyright -->
<p align="center">
<i>© <a href="https://aliciasykes.com">Alicia Sykes</a> 2026</i><br>
<i>Con licencia <a href="https://gist.github.com/Lissy93/143d2ee01ccc5c052a17">MIT</a></i><br>
<a href="https://github.com/lissy93"><img src="https://assets.kitploit.com/production/public/readmes/91/f559f5ee768d4fc8892570d558c5f1454b9fb5e4798ad90e57057db66da41bdc/6423c5c9cb35ff53e9935655e6413c24bf28790bc404f6bf96f03e3a7ac898b4-display-v1.webp" /></a><br>
<sup>Gracias por tu visita :)</sup>
</p>
<!-- Los dinosaurios son geniales -->
<!--
. - ~ ~ ~ - .
.. _ .-~ ~-.
//| \ `..~ `.
|| | } } / \ \
(\ \\ \~^..' | } \
\`.-~ o / } | / \
(__ | / | / `.
`- - ~ ~ -._| /_ - ~ ~ ^| /- _ `.
| / | / ~-. ~- _
|_____| |_____| ~ - . _ _~_-_
-->