¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!
CVE-2026-24061-GUI — CVE-2026-24061 Herramienta GUI de detección y explotación de la vulnerabilidad de omisión de autenticación en GNU Inetutils telnetd | Kitploit
Herramienta de Detección y Explotación de CVE-2026-24061
Gracias🙏 por el apoyo con las Estrellas;
Gracias🙏 por su uso y reconocimiento;
Introducción del Programa
Esta es una herramienta GUI para detectar y explotar la vulnerabilidad CVE-2026-24061. Esta vulnerabilidad es una falla de omisión de autenticación en GNU Inetutils telnetd que permite a los atacantes obtener privilegios de root sin necesidad de nombre de usuario y contraseña.
Características
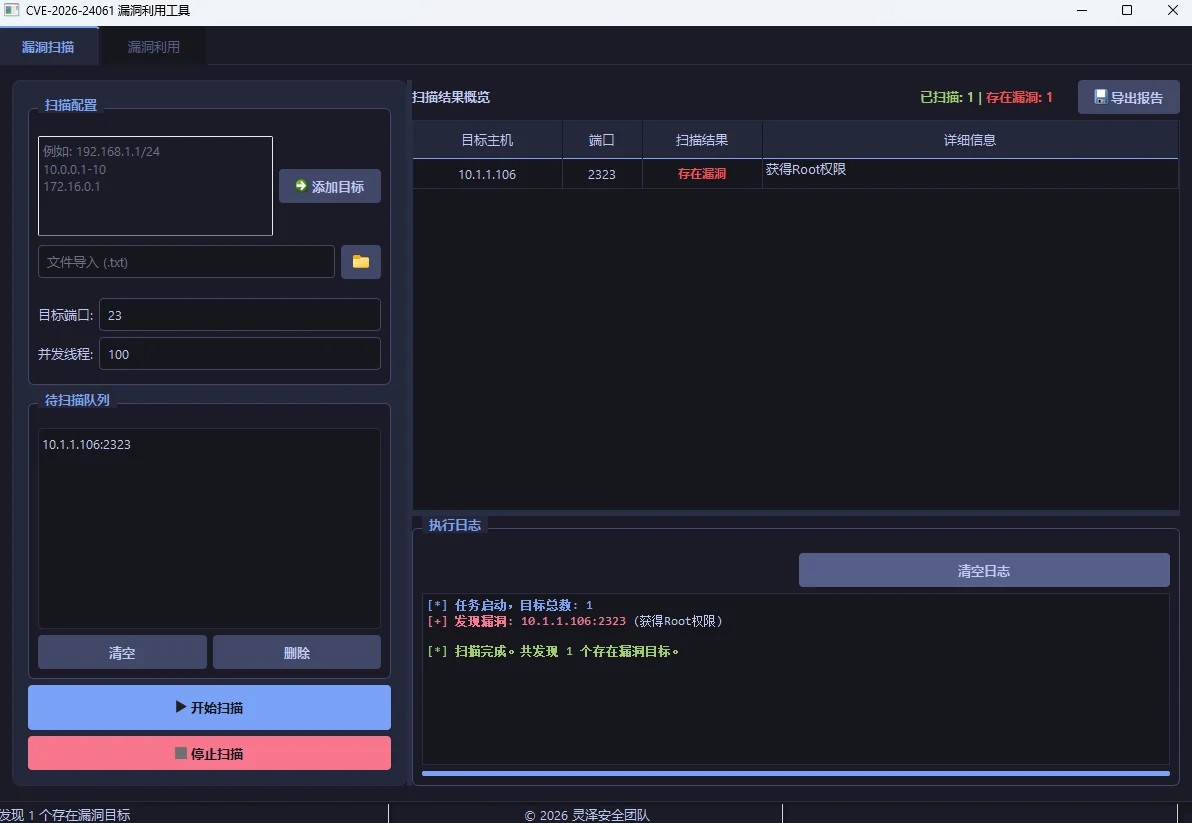
Escaneo de Vulnerabilidades
Soporta escaneo de objetivos individuales, rangos de IP y segmentos CIDR
Soporta importación de listas de objetivos desde archivos
Escaneo concurrente con múltiples hilos para mayor eficiencia
Visualización en tiempo real de los resultados del escaneo, incluyendo estado de vulnerabilidad e información detallada
Soporta exportación de resultados de escaneo (formato CSV/Texto)
Proporciona registros de escaneo detallados
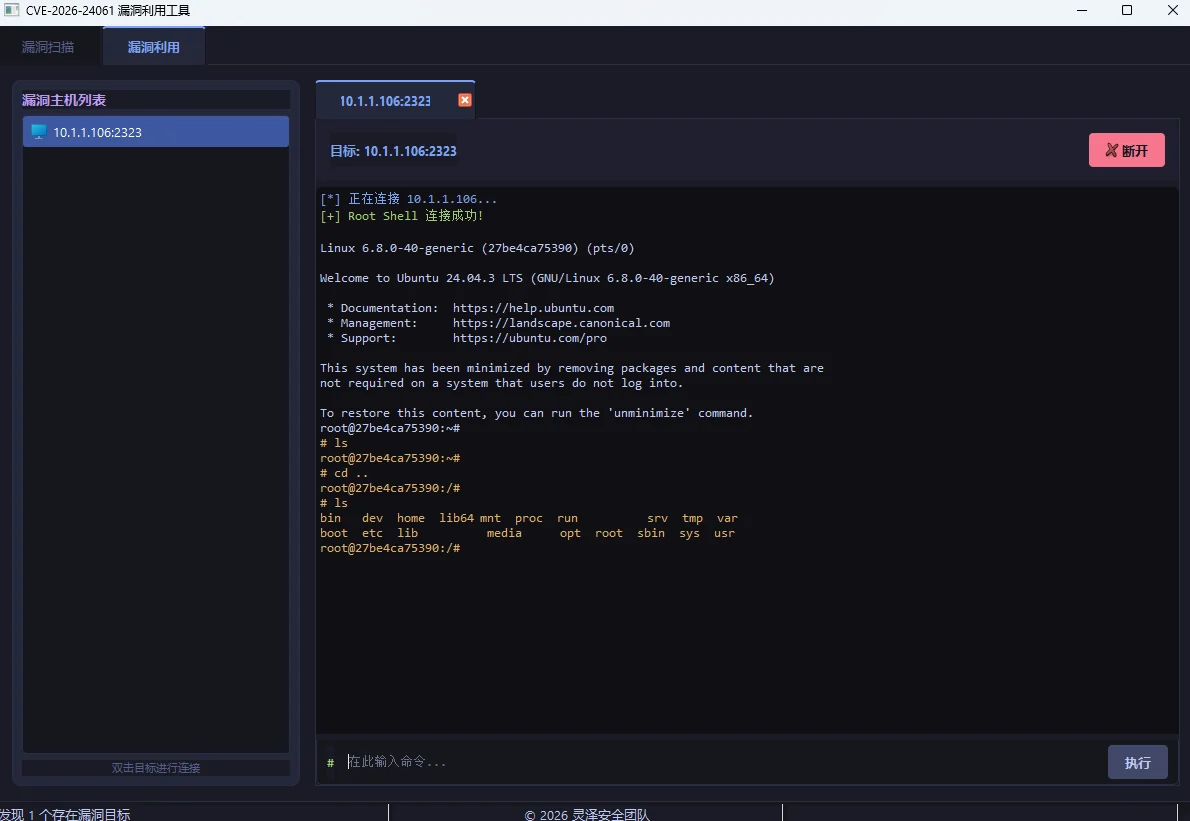
Explotación de Vulnerabilidades
Gestión por lotes de objetivos vulnerables descubiertos
Soporta múltiples sesiones de terminal conectadas simultáneamente
Proporciona Root Shell interactivo
Visualización en tiempo real de los resultados de ejecución de comandos
UI Moderna
Diseño con tema oscuro para una experiencia visual cómoda
Visualización de datos en tablas, intuitiva y clara
Soporta cambio entre pestañas para una operación conveniente
Proporciona indicadores de estado detallados e información de registro
Pasos de Instalación
1. Instalar Python
Asegúrese de que el sistema tenga instalado Python 3.8 o una versión superior.
2. Instalar Dependencias
Use pip para instalar las dependencias necesarias:
root@kitploit:~
pip install -r requirements.txt
3. Ejecutar el Programa
Ejecute directamente el script de Python:
root@kitploit:~
python cve_2026_24061_gui.py
Instrucciones de Uso
1. Escaneo de Vulnerabilidades
Agregar Objetivos
Ingrese objetivos en el cuadro de texto (soporta IP individual, rango de IP, segmento CIDR)
Haga clic en el botón "Agregar objetivo" para añadir el objetivo a la cola de escaneo
O haga clic en el botón "Examinar" para importar una lista de objetivos desde un archivo
Configurar Parámetros de Escaneo
Establezca el puerto del objetivo (predeterminado: 23)
Establezca el número de hilos concurrentes (1-1000, predeterminado: 100)
Iniciar Escaneo
Haga clic en el botón "Iniciar escaneo" para comenzar
Vea el progreso y los resultados del escaneo en tiempo real
Los resultados se mostrarán en la tabla, incluyendo host objetivo, puerto, estado de vulnerabilidad e información detallada
Gestionar Resultados del Escaneo
Puede ordenar y filtrar los resultados del escaneo
Haga clic en el botón "Exportar informe" para exportar los resultados
Haga clic en el botón "Limpiar registro" para borrar el contenido del registro
2. Explotación de Vulnerabilidades
Ver Objetivos Vulnerables
Cambie a la pestaña "Explotación de vulnerabilidades"
La lista de la izquierda muestra todos los objetivos vulnerables descubiertos
Establecer Conexión
Haga doble clic en un objetivo de la lista para establecer una conexión de terminal
Una vez conectado, se mostrará una terminal interactiva a la derecha
Ejecutar Comandos
Ingrese comandos en el cuadro de entrada de la terminal
Haga clic en el botón "Ejecutar" o presione Enter para ejecutar el comando
Los resultados de la ejecución se mostrarán en tiempo real en la terminal
Gestionar Sesiones de Terminal
Soporta múltiples sesiones de terminal conectadas simultáneamente
Puede cambiar entre diferentes terminales mediante pestañas
Haga clic en el botón de cierre de pestaña o en el botón "Desconectar" para cerrar la conexión
Parámetros Técnicos
Configuración de Escaneo
Tiempo de espera de conexión: 3 segundos
Tiempo de espera de lectura: 3 segundos
Tiempo de espera del comando ID: 3 segundos
Valor de usuario predeterminado: -f root
Parámetros de Rendimiento
Máximo de hilos concurrentes: 1000
Número máximo de objetivos por tarea de escaneo: Sin límite
Sesiones de terminal soportadas: Sin límite (sujeto a los recursos del sistema)
Notas Importantes
Cumplimiento Legal
Esta herramienta es solo para fines legítimos de pruebas de seguridad e investigación
Antes de usar esta herramienta, asegúrese de tener autorización del sistema objetivo
El uso no autorizado puede violar leyes y regulaciones
Riesgos de Seguridad
La función de explotación obtendrá directamente privilegios de Root en el sistema objetivo, úsela con precaución
Se recomienda probar en un entorno aislado para evitar afectar sistemas de producción
Requisitos del Sistema
Se recomienda usar el sistema operativo Windows 10/11
Se recomienda al menos 4GB de memoria para soportar escaneos de alta concurrencia
Asegúrese de tener una conexión de red estable para evitar interrupciones en el escaneo
Actualización y Mantenimiento
Verifique periódicamente las actualizaciones de la herramienta para obtener los últimos métodos de detección y explotación de vulnerabilidades
Si encuentra problemas o tiene sugerencias de mejora, por favor proporcione comentarios oportunamente
Preguntas Frecuentes
P: ¿Por qué el resultado del escaneo muestra "tiempo de espera de conexión agotado"?
R: Puede ser que el sistema objetivo no tenga abierto el puerto Telnet, o que la conexión de red sea inestable. Se recomienda verificar la configuración de red del sistema objetivo y el estado del servicio Telnet.
P: ¿Por qué la velocidad de escaneo es lenta?
R: La velocidad de escaneo se ve afectada por varios factores, incluyendo el ancho de banda de la red, la velocidad de respuesta del sistema objetivo, el número de hilos concurrentes, etc. Puede intentar ajustar el número de hilos concurrentes para optimizar la velocidad de escaneo.
P: ¿Por qué aparece "conexión rechazada" al conectar a la terminal?
R: Puede ser que el servicio Telnet del sistema objetivo esté cerrado, o que el firewall esté bloqueando la conexión. Se recomienda verificar el estado del servicio Telnet y la configuración del firewall del sistema objetivo.
P: ¿Cómo mejorar la precisión del escaneo?
R: Se recomienda realizar el escaneo en un entorno de red estable, ajustar adecuadamente el tiempo de espera para evitar falsos positivos. Para objetivos importantes, puede realizar múltiples escaneos para confirmar los resultados.
Descargo de Responsabilidad
Esta herramienta es solo para fines de aprendizaje y pruebas de seguridad legítimas. No la use con fines ilegales. El usuario asume toda la responsabilidad por cualquier consecuencia derivada del uso de esta herramienta. El autor no asume ninguna responsabilidad legal.
 lingzesec/cve-2026-24061-gui