 lindi2/samlraider
Extensión SAML2 para Burp

SAML Raider es una extensión de Burp Suite para probar infraestructuras SAML. Contiene dos funcionalidades principales: manipular mensajes SAML y gestionar certificados X.509.
Este software fue creado por Roland Bischofberger y Emanuel Duss durante una tesis de grado en la Hochschule für Technik Rapperswil (HSR). Nuestro socio y supervisor del proyecto fue Compass Security Schweiz AG. Agradecemos a Compass por la excelente colaboración y apoyo durante nuestra tesis de grado.
La extensión se divide en dos partes: un editor de mensajes SAML y una herramienta de gestión de certificados.
Características del editor de mensajes de SAML Raider:

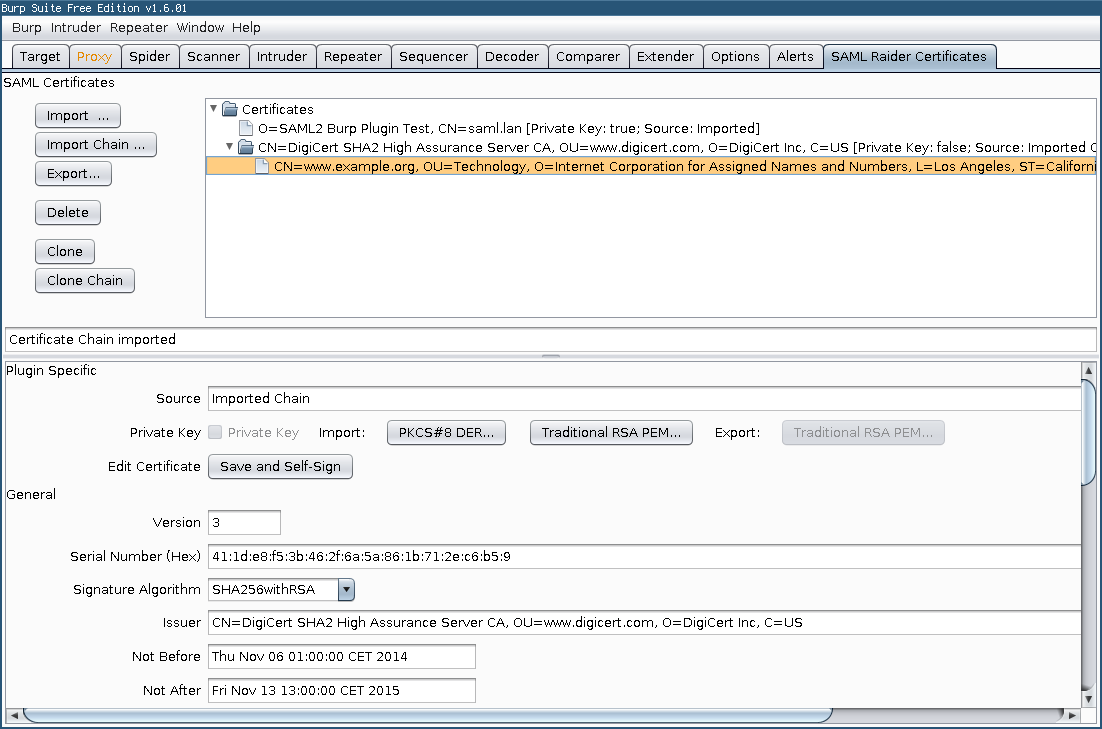
Características de la gestión de certificados de SAML Raider:

Descarga: saml-raider-1.2.1.jar
Inicie Burp Suite y haga clic en Add en la pestaña Extender. Elija el
archivo JAR de SAML Raider para instalar la extensión.
La forma más sencilla de instalar SAML Raider es mediante BApp Store. Abra Burp
y haga clic en la pestaña BApp Store dentro de la pestaña Extender.
Seleccione SAML Raider y pulse el botón Install para instalar nuestra
extensión.
No olvide valorar nuestra extensión con tantas estrellas como desee 😄.
Para probar entornos SAML con mayor comodidad, puede añadir una regla de
intercepción en la configuración del proxy. Añada una nueva regla que
compruebe si un nombre de parámetro SAMLResponse está presente en la
solicitud. Esperamos que el uso de nuestra extensión sea bastante intuitivo
😄. Si tiene preguntas, ¡no dude en consultarnos!
La API de Burp Extender se puede encontrar aquí: https://portswigger.net/burp/extender/api/index.html.
Clone el proyecto en su espacio de trabajo:
git clone https://github.com/SAMLRaider/SAMLRaider.git
Importe el proyecto existente en su espacio de trabajo de Eclipse: File →
Import... → Existing Projects into Workspace. Seleccione la carpeta clonada
y pulse Finish.
Descargue la versión más reciente
de Burp Suite como archivo JAR y colóquela en la carpeta lib.
Añada el archivo JAR de Burp Suite a las librerías: haga clic derecho en el
proyecto → Properties → Java Build Path → Libraries y añada el archivo
JAR.
Instale maven para poder compilar SAMLRaider con la herramienta de
automatización de compilación Maven:
$ mvn install
Cargue la extensión de Burp en Burp: Extender → Add → seleccione el
archivo JAR (con dependencias) en el directorio ./target del proyecto, como
./target/saml-raider-$VERSION-SNAPSHOT-jar-with-dependencies.jar.
A continuación, puede probar la extensión y volver a compilarla después de cada cambio.
Consejo: para recargar la extensión en Burp sin reiniciarlo, mantenga pulsada
la tecla Ctrl y haga clic en la casilla que aparece junto a la extensión en
la pestaña Extender.
Para iniciar la extensión directamente desde Eclipse, importe el repositorio en
Eclipse. Puede importar directamente un proyecto Maven existente. Tenga en
cuenta que se requiere el plugin Maven de Eclipse m2e. Este está incluido en
la última versión de «Eclipse IDE for Java Developers».
Coloque el archivo JAR de Burp Suite en la carpeta lib y añada el JAR de Burp
como librería en el proyecto de Eclipse (Properties → Build Path →
Libraries).
Abra el JAR de Burp en Referenced Libraries del Package Explorer, haga clic
derecho en StartBurp.class dentro del paquete burp y seleccione Run As...
→ Java Application para iniciar Burp y cargar la extensión automáticamente.
(O en Eclipse: Run → Debug As → Java Application → StartBurp - burp →
OK.)
Para habilitar el modo de depuración, establezca el flag DEBUG de la clase
Flags del paquete helpers en true. Esto escribirá toda la salida en el
archivo de registro SAMLRaiderDebug.log y cargará certificados de ejemplo
para realizar pruebas.
Para enviar una respuesta SAML a Burp, puede usar el script samltest del
directorio scripts/samltest. Este envía la respuesta SAML de saml_response
a Burp (localhost:8080) e imprime la respuesta modificada por nuestro plugin.
Debe instalar gawk (GNU awk) como awk y libxml2-utils para el comando
xmllint.
¡Los comentarios son bienvenidos! Por favor, contacte con nosotros o cree un nuevo issue en GitHub.
Nuestra tesis de grado está disponible en línea y se puede encontrar aquí: eprints_BA_SAML2_Burp_Plugin_SAML_Raider_eduss_rbischof.pdf.
Consulte el archivo LICENSE (licencia MIT) para conocer los derechos y limitaciones de la licencia.
