 lethal-forensics/collect-memorydump
Script automatizado de PowerShell para la adquisición de memoria de Windows forensicamente sólida, que incluye volcados por cuelgue/en bruto, recolección de archivos de página, artefactos de triaje y detección de discos cifrados.




Collect-MemoryDump - Creación automatizada de instantáneas de memoria de Windows para DFIR
Collect-MemoryDump.ps1 es un script de PowerShell utilizado para recopilar una instantánea de memoria de un sistema Windows en vivo (incluyendo la recopilación del archivo de paginación) de manera forense sólida.
Características:
[!TIP] Análisis forense automatizado de volcados de memoria de Windows y archivos de paginación correspondientes con MemProcFS-Analyzer
MAGNET Talks - Frankfurt, Alemania (27 de julio de 2022)
Título de la presentación: Técnicas modernas de informática forense digital y respuesta a incidentes
https://www.magnetforensics.com/
Descargue la última versión de Collect-MemoryDump desde la sección Releases.
[!NOTE] Collect-MemoryDump no incluye todas las herramientas externas por defecto.
Debe descargar las siguientes dependencias:
Copie los archivos necesarios en las siguientes ubicaciones de archivos:
Belkasoft Live RAM Capturer
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCapture64.exe
$SCRIPT_DIR\Tools\RamCapturer\x64\RamCaptureDriver64.sys
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcp110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\msvcr110.dll
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCapture.exe
$SCRIPT_DIR\Tools\RamCapturer\x86\RamCaptureDriver.sys
MAGNET DumpIt for Windows
$SCRIPT_DIR\Tools\DumpIt\ARM64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x64\DumpIt.exe
$SCRIPT_DIR\Tools\DumpIt\x86\DumpIt.exe
MAGNET Encrypted Disk Detector
$SCRIPT_DIR\Tools\EDD\EDDv310.exe
MAGNET Ram Capture
$SCRIPT_DIR\Tools\MRC\MRCv120.exe
MAGNET Response
$SCRIPT_DIR\Tools\MagnetRESPONSE\MagnetRESPONSE.exe
Consulte: Wiki: Cómo agregar o actualizar dependencias
.\Collect-MemoryDump.ps1 [-Tool] [--Pagefile] [--Triage]
Ejemplo 1 - Recopilar volcado de fallo de Microsoft y archivo de paginación
.\Collect-MemoryDump.ps1 -Comae --Pagefile
Ejemplo 2 - Recopilar volcado de memoria física en bruto y archivo de paginación
.\Collect-MemoryDump.ps1 -DumpIt --Pagefile
Ejemplo 3 - Recopilar volcado de memoria física en bruto
.\Collect-MemoryDump.ps1 -WinPMEM
Ejemplo 4 - Recopilar volcado de fallo de Microsoft, archivo de paginación y artefactos forenses
.\Collect-MemoryDump.ps1 -Comae --Pagefile --Triage
[!IMPORTANT]
Microsoft .NET Framework 4 (o posterior) debe estar instalado en el sistema de destino para MAGNET Encrypted Disk Detector y MAGNET Response. Simplemente omita la recopilación del archivo de paginación o descargue e instale Microsoft .NET Framework 4 (Instalador independiente) desde el sitio de descarga de Microsoft:
https://www.microsoft.com/en-us/download/details.aspx?id=17718
[!IMPORTANT]
MAGNET DumpIt para Windows NO es compatible con sistemas de destino Windows 7. Utilice cualquiera de las otras herramientas de adquisición de memoria cuando trabaje con Windows 7.
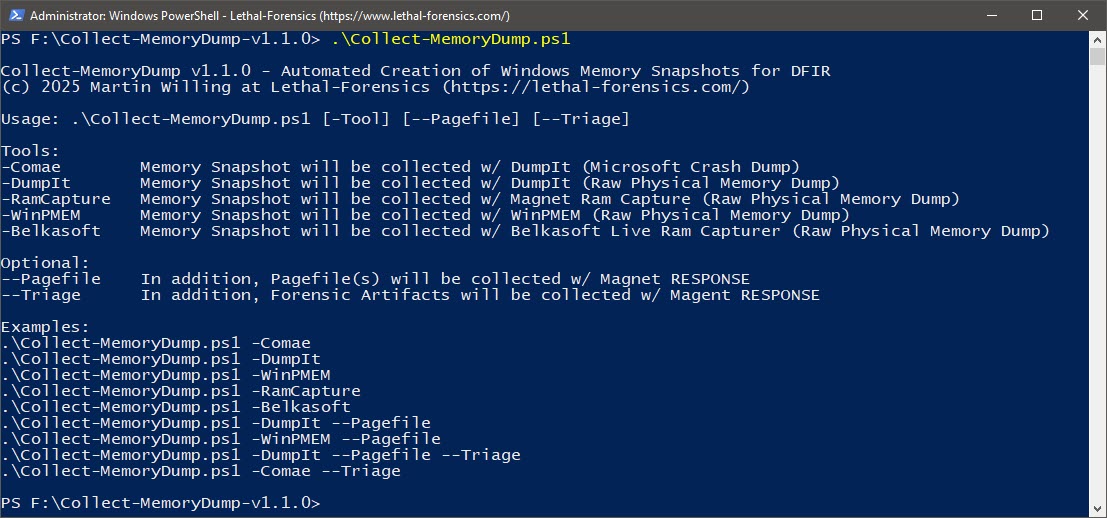
Fig 1: Mensaje de ayuda
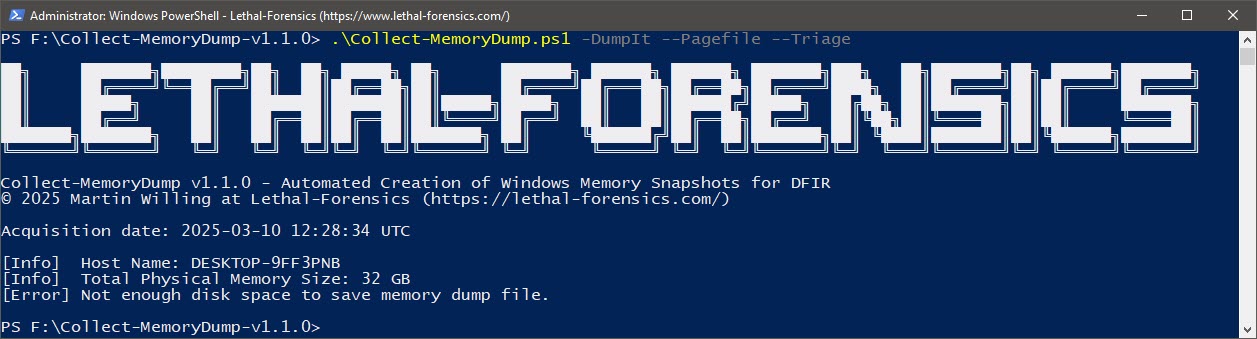
Fig 2: Verificar espacio disponible
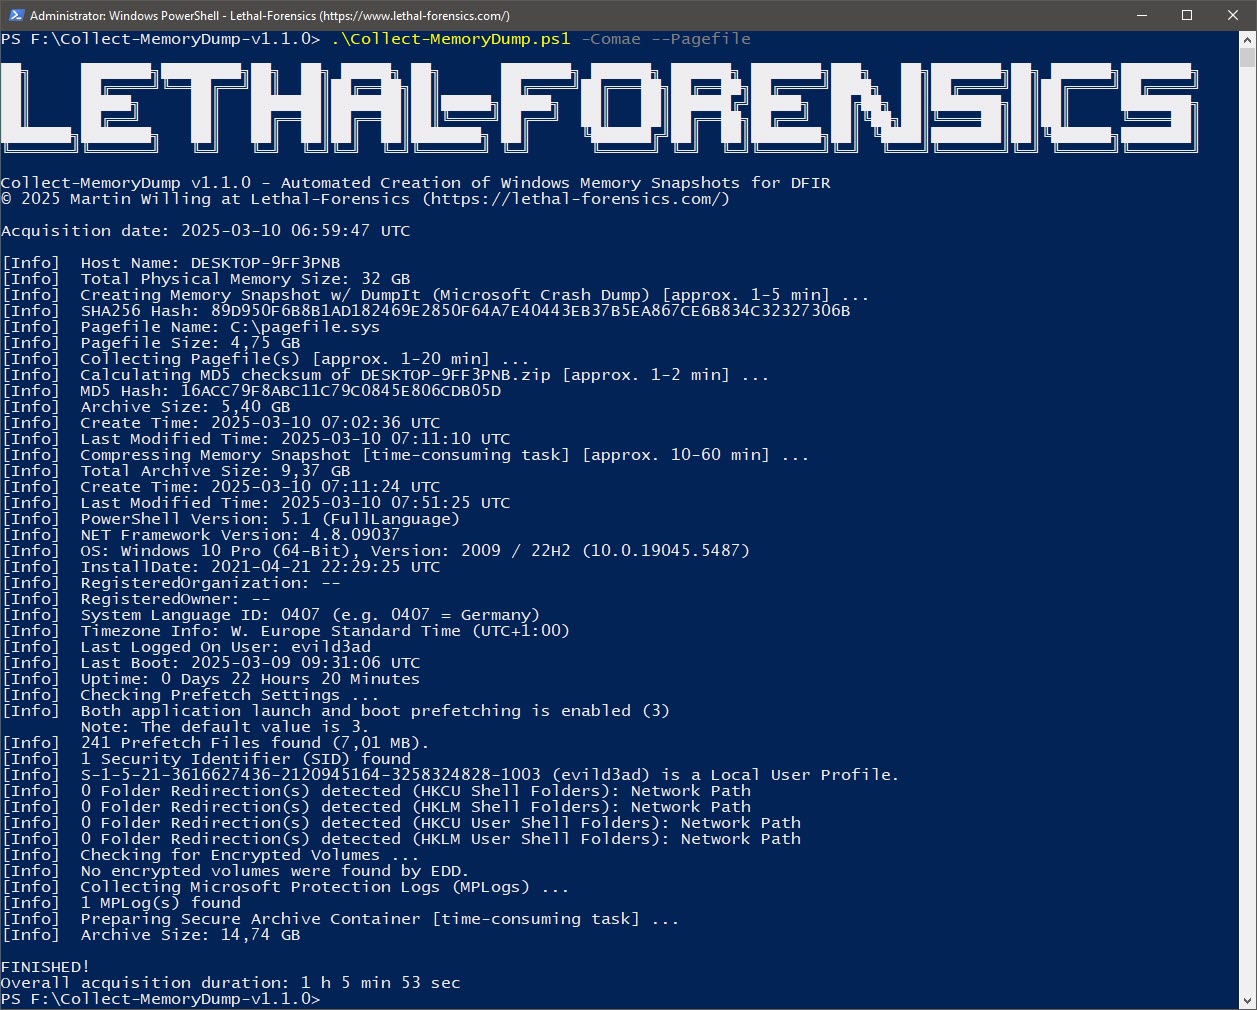
Fig 3: Creación automatizada de instantánea de memoria de Windows con MAGNET DumpIt para Windows (incl. archivo de paginación)
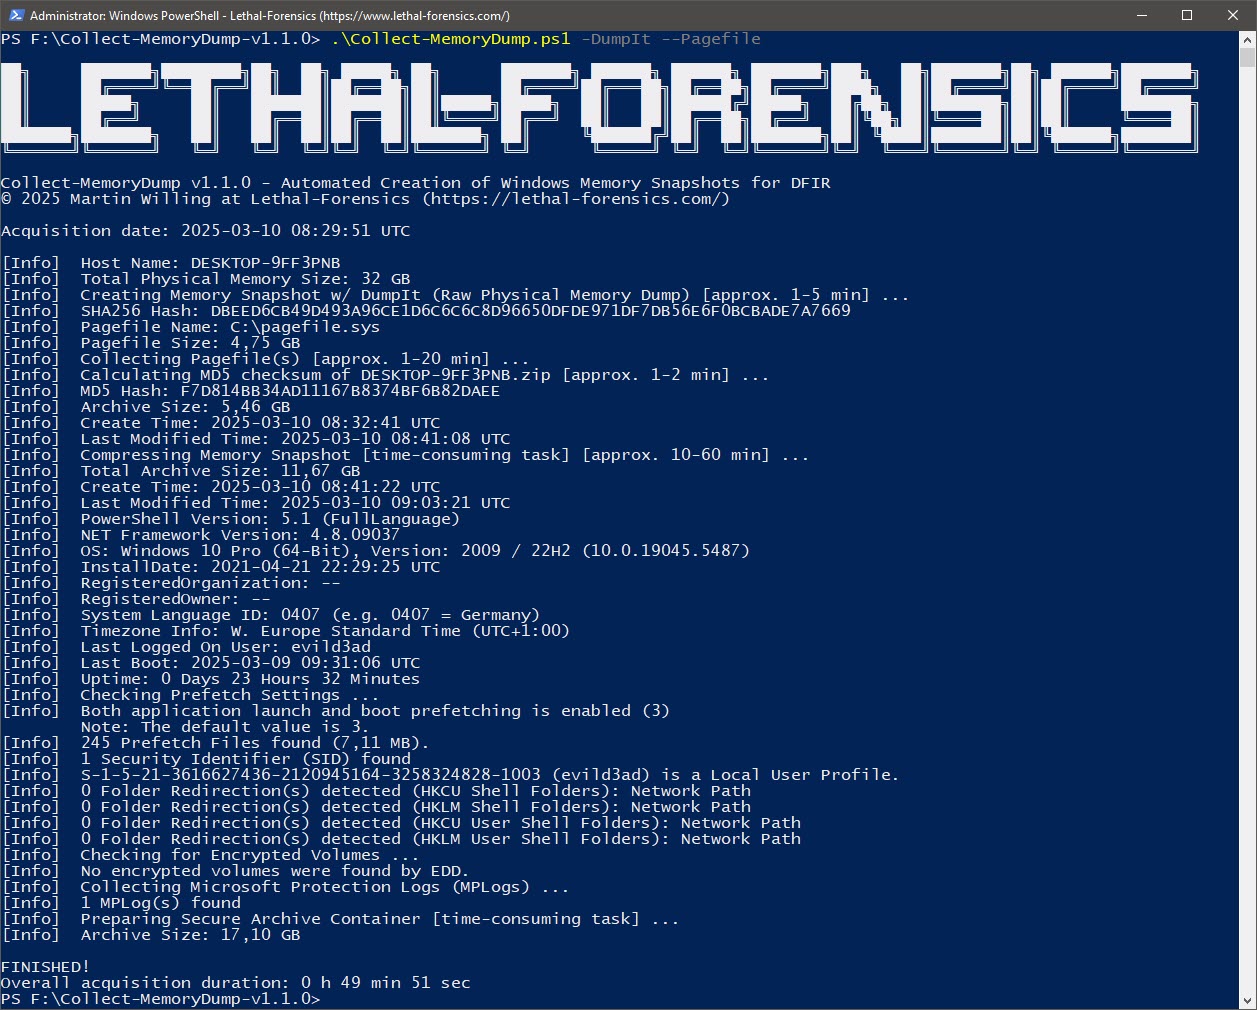
Fig 4: Creación automatizada de instantánea de memoria de Windows con MAGNET DumpIt para Windows (incl. archivo de paginación)
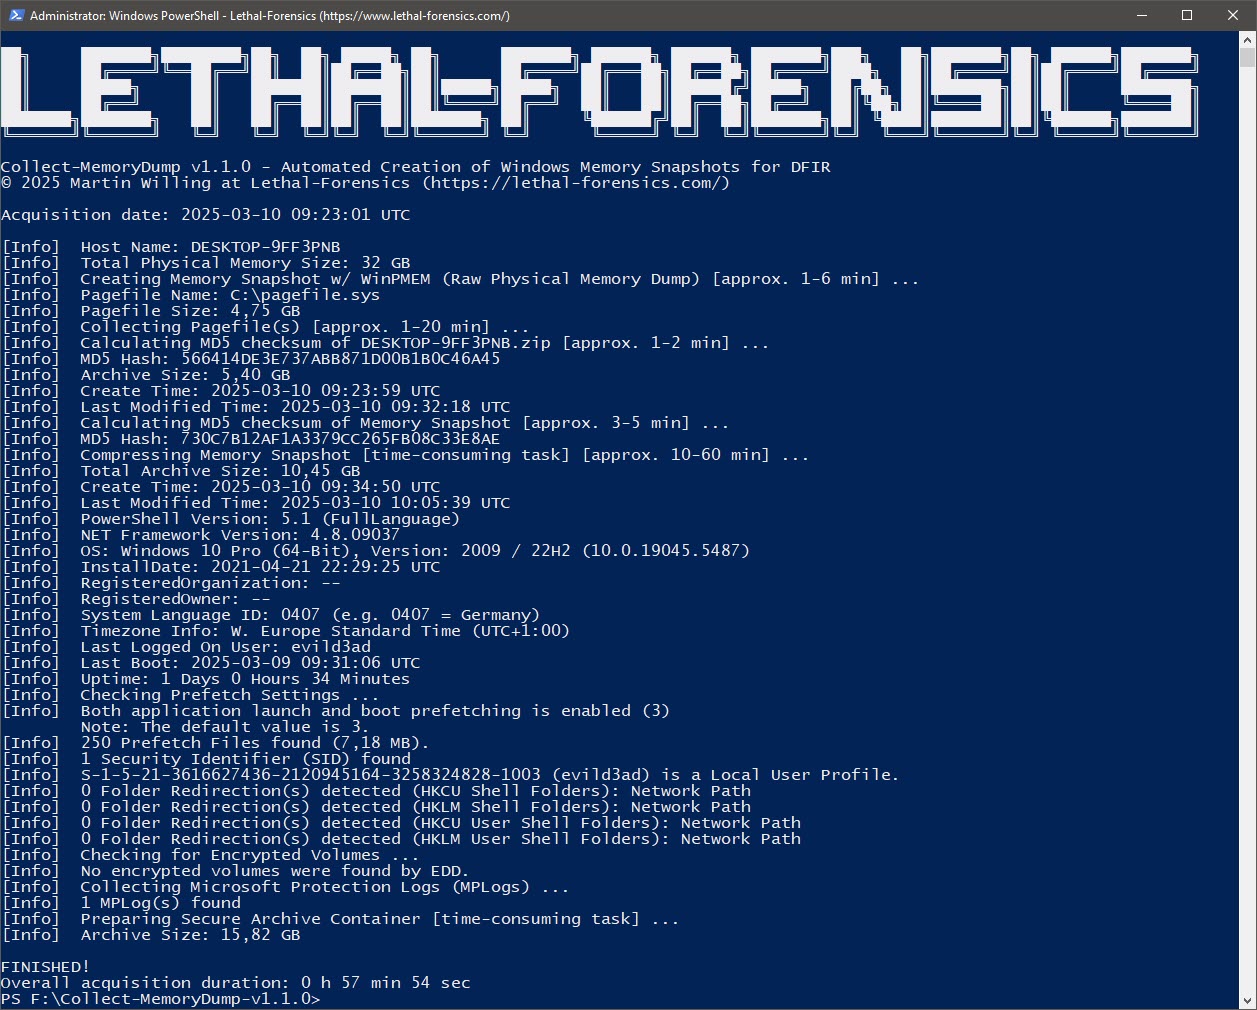
Fig 5: Creación automatizada de instantánea de memoria de Windows con WinPMEM (incl. archivo de paginación)
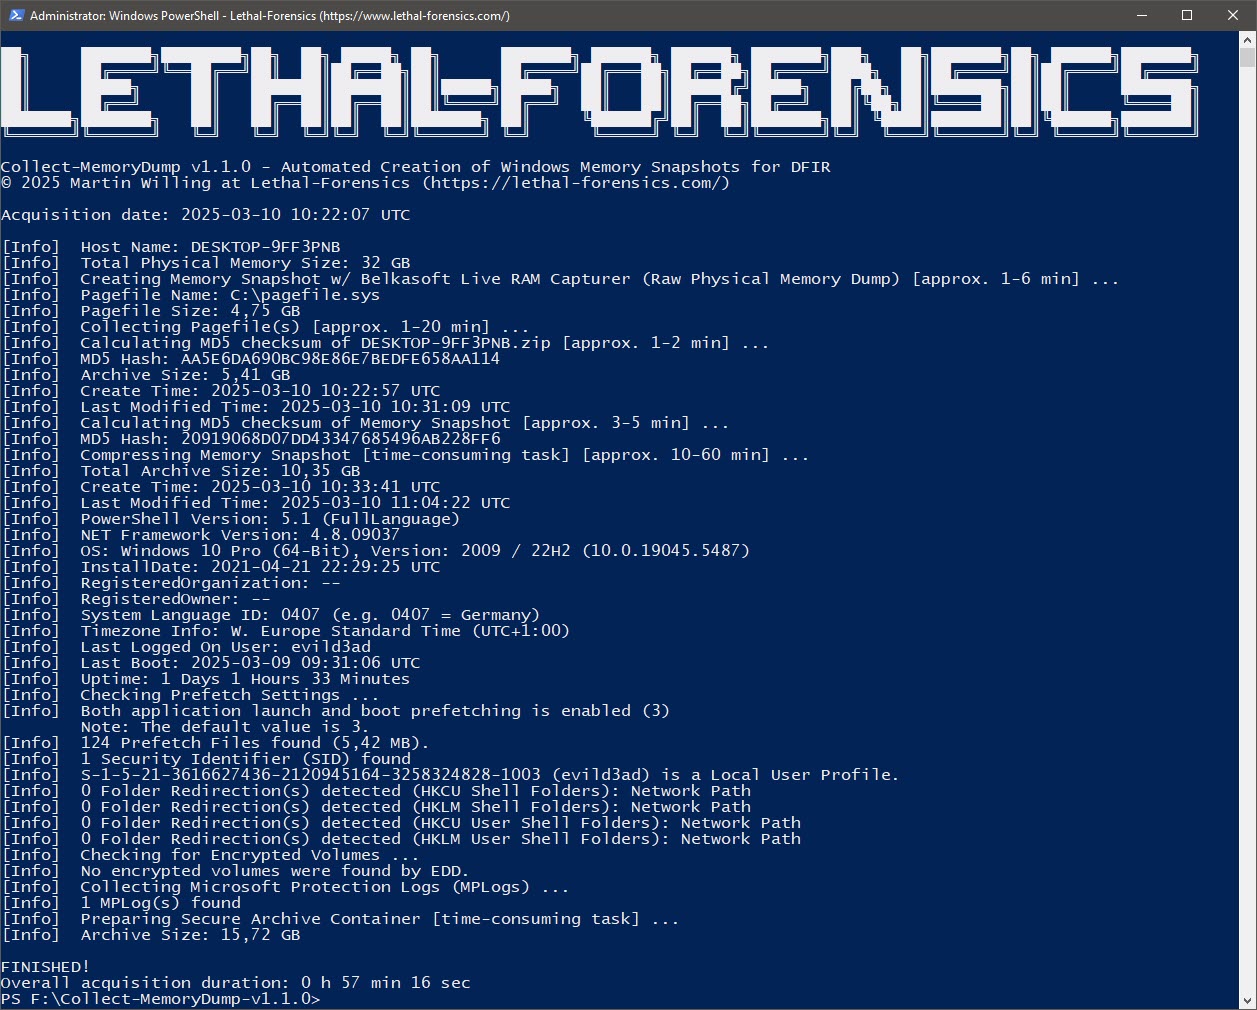
Fig 6: Creación automatizada de instantánea de memoria de Windows con Belkasoft Live RAM Capturer (incl. archivo de paginación)
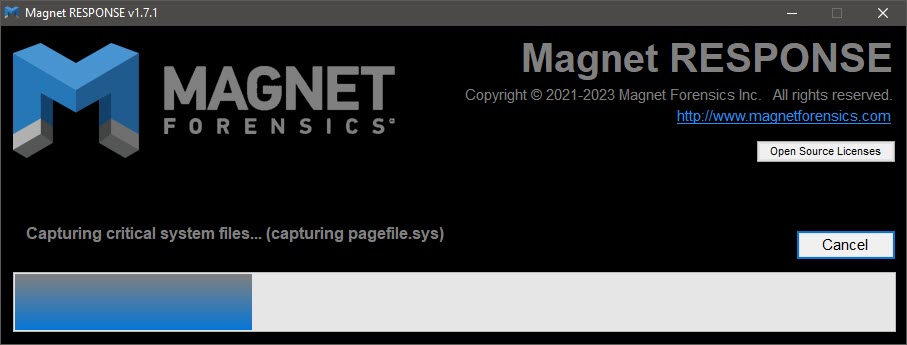
Fig 7: Recopilación del archivo de paginación con MAGNET Response
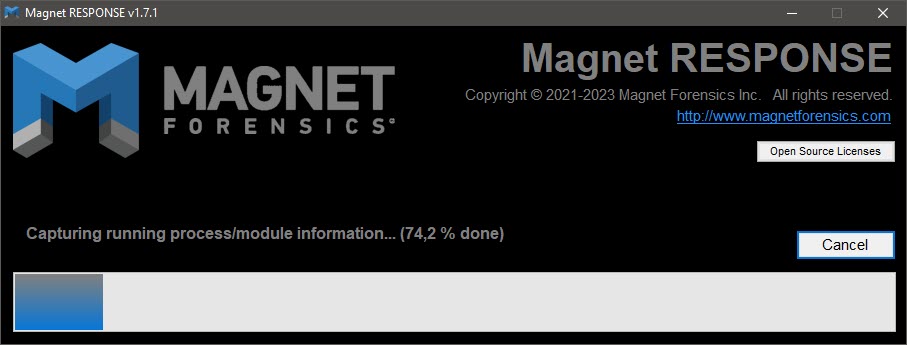
Fig 8: Recopilación de información de procesos/módulos en ejecución con MAGNET Response

