 ledlight33/copyfail-dfir
# Recorrido interactivo de DFIR de CVE-2026-31431 (Copy Fail) - desde la alerta SIEM hasta el veredicto confirmado. Comandos reales de Volatility 3, metodología verificada.

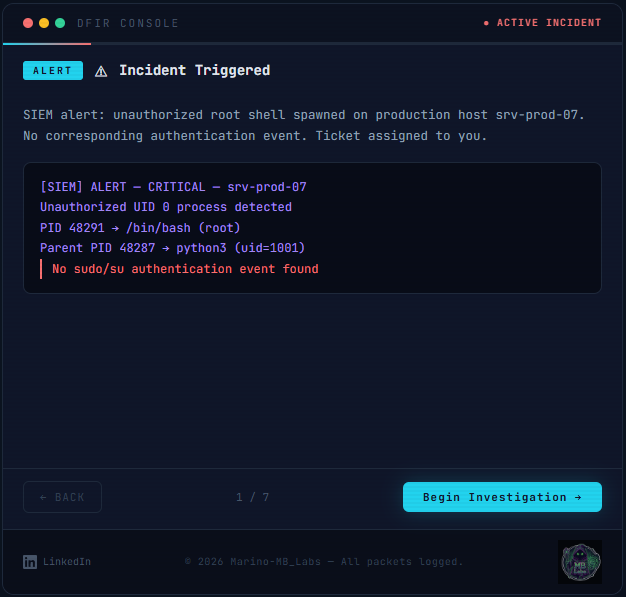
Un recorrido interactivo, paso a paso, de investigación forense para la vulnerabilidad del kernel de Linux Copy Fail (CVE-2026-31431).
Recorre un escenario de respuesta a incidentes, desde la alerta del SIEM hasta el veredicto confirmado, con los comandos que un analista ejecutaría realmente y notas en lenguaje sencillo en cada paso.
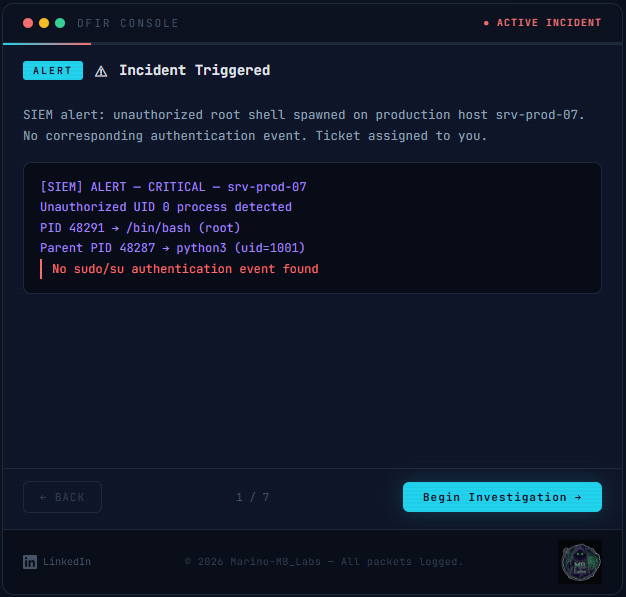
Usa las teclas de flecha izquierda y derecha para moverte entre los pasos. Cada paso se puede enlazar directamente; por ejemplo, #step-5 salta al análisis de la caché de páginas.
La guía está disponible en inglés y griego. Usa el botón EN | ΕΛ en la barra de título, o abre directamente la versión en griego: ledlight33.github.io/copyfail-dfir/?lang=el. La elección se recuerda, y un navegador en griego se abre en griego por defecto.
Solo se traducen las explicaciones (instrucciones, hallazgos, notas, preguntas, la lista de verificación y el veredicto). Los comandos, el código y los términos técnicos permanecen en inglés.
Ελληνική έκδοση: ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages) usados sobre la imagen de memoriaausearch, y rastros del exploit recuperados con stringsTodo el mundo publica sobre vulnerabilidades. Muy pocos muestran cómo investigarlas.
Copy Fail es un ataque que solo afecta a la caché de páginas: el archivo en disco nunca se modifica, por lo que una imagen de disco de un equipo apagado se ve limpia. El análisis en vivo y de memoria muestra la manipulación. Este recorrido muestra qué buscaría un analista DFIR, en qué orden y por qué.
Cada paso tiene un panel de notas opcional (actívalo en la barra de título) con una explicación en palabras sencillas, por qué importa el paso, un error común, una breve lista de términos, una pregunta de "compruébalo tú mismo" y enlaces a las fuentes.
La última pantalla del recorrido tiene una lista de verificación de solo lectura que puedes ejecutar en tu propia máquina: versión del kernel, si el módulo vulnerable está cargado, una comparación entre caché y disco de cada archivo setuid, una comprobación del gestor de paquetes sobre su, y algunos rastros de registros. Te dice qué significa un hallazgo y qué hacer a continuación. Ábrela directamente: ledlight33.github.io/copyfail-dfir/#step-8
Nunca pruebes ejecutando el exploit público en una máquina que te importe. Un resultado limpio es una buena señal, no una prueba, porque la página envenenada puede ser expulsada o perderse al reiniciar.
La salida de consola es ilustrativa: los PID, hashes, direcciones y marcas de tiempo son inventados, y las tablas largas están acortadas. Los comandos, números de llamadas al sistema, nombres y opciones de plugins, y la mecánica del ataque se verificaron con fuentes primarias (el PoC de Theori y el artículo de Xint, NVD, CISA, el código fuente de Volatility 3, avisos de proveedores). Cada paso enlaza sus fuentes, y la pantalla del veredicto las enumera todas.
Dos cosas vale la pena saber:
dd iflag=direct) sigue el método de doble ruta descrito por rfxn. No se capturó en laboratorio para esta guía, y el soporte de E/S directa depende del sistema de archivos, así que pruébalo en el tuyo.¿Encontraste un error? Por favor, abre un issue.
HTML de una sola página con React (vía CDN). Sin paso de compilación, sin dependencias: solo abre index.html.
🧪 Tabla periódica de DFIR: 118 herramientas para Forense Digital y Respuesta a Incidentes
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
