 ktzgraph/sarenka
Herramienta OSINT - obtiene datos de servicios como Shodan, Censys, etc. en una sola aplicación



♥ Software Libre, solo requiere cuentas gratuitas en servicios de terceros ♥
La falta de conocimiento... ese es el problema.
[William Edwards Deming]
SARENKA es una herramienta de Inteligencia de Fuentes Abiertas (OSINT) que te ayuda a obtener y comprender la Superficie de Ataque.
El objetivo principal es recopilar información de motores de búsqueda de dispositivos conectados a Internet (https://censys.io/, https://www.shodan.io/, https://www.criminalip.io/ko). Extrae datos sobre Vulnerabilidades y Exposiciones Comunes (CVE), Enumeración de Debilidades Comunes (CWE) y también cuenta con una base de datos donde los CVE están mapeados a CWE.
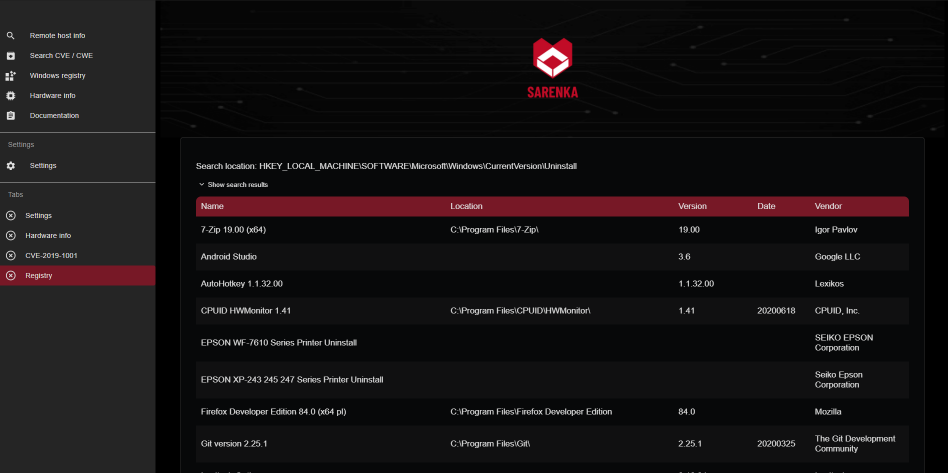
Devuelve datos sobre la máquina local: software instalado localmente (desde el Registro de Windows), información de la red local (librerías de Python, comandos cmd populares).
Por ahora, la aplicación también cuenta con herramientas simples como una calculadora de hashes, calculadora de entropía Shannon y un escáner de puertos muy simple. Se planean más herramientas de criptografía-matemáticas y scripts de reconocimiento.
La aplicación está activa y ha sido reescrita desde cero en la rama develop.


