 ksharinarayanan/ssrfire
Un buscador automatizado de SSRF. Solo proporciona el nombre de dominio y tu servidor y relájate! ;) También tiene opciones para encontrar XSS y redirecciones abiertas.

Un buscador automatizado de SSRF. Solo dale el nombre del dominio y tu servidor y ¡relájate! ;) También tiene opciones para encontrar XSS y redirecciones abiertas.
./ssrfire.sh -d domain.com -s yourserver.com -f custom_file.txt -c cookies
domain.com ---> El dominio que quieres probar
yourserver.com ---> Tu servidor que detecta SSRF. Ej. Burp collaborator
custom_file.txt ---> Argumento opcional. Tú proporcionas tus propias URLs en lugar de usar gau
cookies ---> Argumento opcional. Para enviar solicitudes como usuario autenticado
Si no tienes burpsuite professional, puedes usar interact sh del increíble equipo de projectdiscovery como tu servidor.
Dado que esto usa GAU, FFUF, qsreplace y OpenRedirex, necesitas GO y python 3.7+. No necesitas tener las herramientas instaladas, ya que el script setup.sh instalará todo. Solo necesitas instalar python y GO. Incluso si tienes las herramientas instaladas, te recomiendo encarecidamente que las instales de nuevo para que no haya conflictos al configurar las rutas.
Si no quieres instalar las herramientas de nuevo, pega este código en tu .profile en tu directorio home y luego ejecuta source .profile. Además, tienes que hacer un pequeño cambio en ssrfire.sh en la línea 10, donde debes reemplazar source /home/hari/.profile sin la ruta de tu .profile. (Solo si no estás instalando las herramientas a través de setup.sh)
#Replace /path/to/ with the specific directory where the tool is installed
#If you already have configured paths for any of the tools, replace that code with the below one.
ffuf(){
        echo "Usage: ffuf https://www.domain.com/FUZZ payloads.txt"
        /path/to/ffuf/./main -u $1 -w $2 -b $3 -c -t 100
}

gau(){
        echo "Usage: gau domain.com"
        /path/to/gau/./main $1
}

gau_s(){
	/path/to/gau/./main --subs $1
}

openredirex(){
        echo "Usage: openredirex urls.txt payloads.txt"
        python3 /path/to/OpenRedireX/openredirex.py -l $1 -p $2 --keyword FUZZ
}
qsreplace(){
		/path/to/qsreplace/./main $1
}
chmod +x setup.sh
./setup.sh (preferably yes for all ---> **highly recommended**)
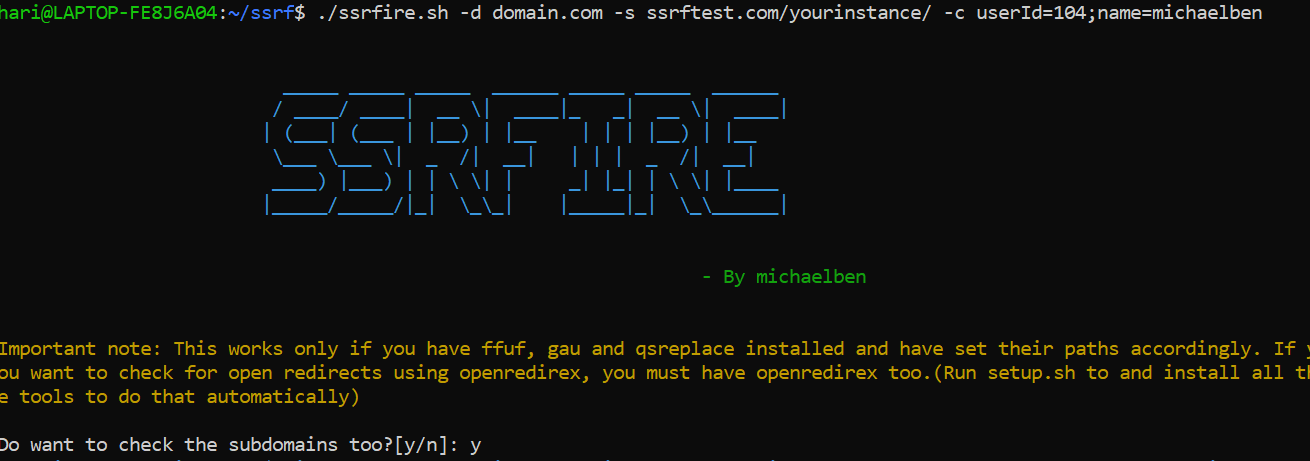
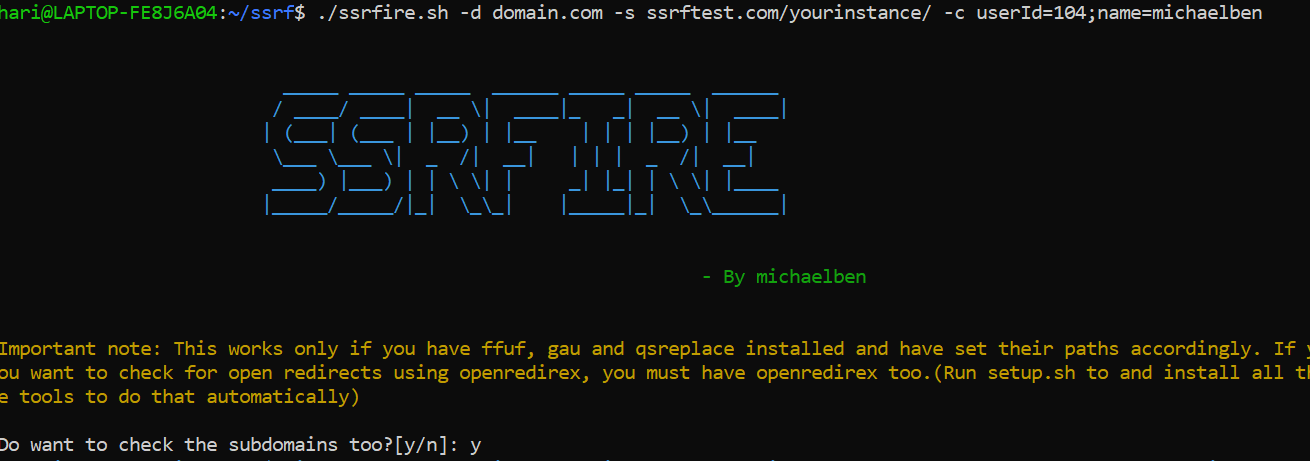
./ssrfire.sh -d domain.com -s yourserver.com
Ahora, gau entra en acción obteniendo todas las URLs del dominio. Esto puede tomar mucho tiempo. Puedes verificar la salida generada hasta ahora en output/domain.com/raw_urls.txt
Déjalo correr al menos 10-15 minutos, y luego si quieres continuar, puedes hacerlo. Pero si quieres probar las URLs obtenidas hasta ahora, sal del proceso. Copia el raw_urls.txt dentro de output/domain.com y colócalo fuera de la carpeta domain.com Ahora ejecuta
./ssrfire.sh -d domain.com -s yourserver.com -f /path/to/copied_raw_urls.txt
Selecciona sí cuando pregunte si eliminar la carpeta existente. Esto omitirá el proceso de obtención de URLs por GAU.
Ahora todas las URLs con parámetros serán filtradas y yourserver.com será colocado en sus valores de parámetros. (final_urls.txt) El siguiente paso es enviar solicitudes a todas las URLs finales.
Advertencia: Esto genera mucho tráfico. No uses esto contra sitios que no estás autorizado a probar
Esto prueba todas las URLs obtenidas, y basado en cómo se refleja la entrada en la respuesta, añade esa URL particular a output/domain.com/xss-suspects.txt (Esto puede contener falsos positivos)
Para probar más a fondo, puedes ingresar esta lista a herramientas de detección de XSS como XSStrike para encontrar XSS.
Solo ingresa la ruta a un archivo de payload o usa el payload predeterminado. Personalmente prefiero openredirex, ya que está diseñado específicamente para verificar redirecciones abiertas cargando las URLs de la lista y se ve mucho más limpio, y no inunda tu terminal.
GAU - https://github.com/lc/gau
ffuf - https://github.com/ffuf/ffuf
qspreplace - https://github.com/tomnomnom/qsreplace
OpenRedireX - https://github.com/devanshbatham/OpenRedireX
Gracias a todos los autores de las herramientas.
