
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
redjoust — Una herramienta webapp de reconocimiento de seguridad rápida y fácil de usar, realiza OSINT, análisis y red teaming en modo pasivo y activo. Escrita en nodeJS y Electron. | Kitploit
Herramientas/GitHubGitHub/kawaiipantsu/redjoust
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónPruebas de PenetraciónRed TeamingAnálisis de DNS
GitHubkawaiipantsu/redjoust

redjoust

Una herramienta webapp de reconocimiento de seguridad rápida y fácil de usar, realiza OSINT, análisis y red teaming en modo pasivo y activo. Escrita en nodeJS y Electron.

Ver Repositorio
30912hace 4 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Sitio web

ᵔᴥᵔ RedJoust

Twitter Follow GitHub issues GitHub closed issues GitHub license GitHub forks GitHub stars

Una herramienta webapp de reconocimiento de seguridad rápida y fácil de usar, realiza OSINT, análisis y red-teaming tanto en modo pasivo como activo. Escrita en nodeJS y Electron.

RedJoust


Únete a la comunidad

Únete a la comunidad de Kawaiipantsu / THUGS(red) y participa en las conversaciones de desarrollo en torno a Redjoust o simplemente visítanos y charla sobre cualquier cosa relacionada con la seguridad :) Nos encanta jugar con la seguridad. También tenemos eventos CTF y pequeños eventos de tutoriales para nuevos jugadores.

THUGS(red) Discord: https://discord.gg/Xg2jMdvss9

¡¡Está empezando a tomar forma!! Ya tengo casi toda la lógica interna en su lugar, así que ahora puedo empezar a desarrollar un poco más sobre los elementos reales de recopilación de inteligencia.

Vuelve más tarde :)

Cómo se ve (lo que busco)

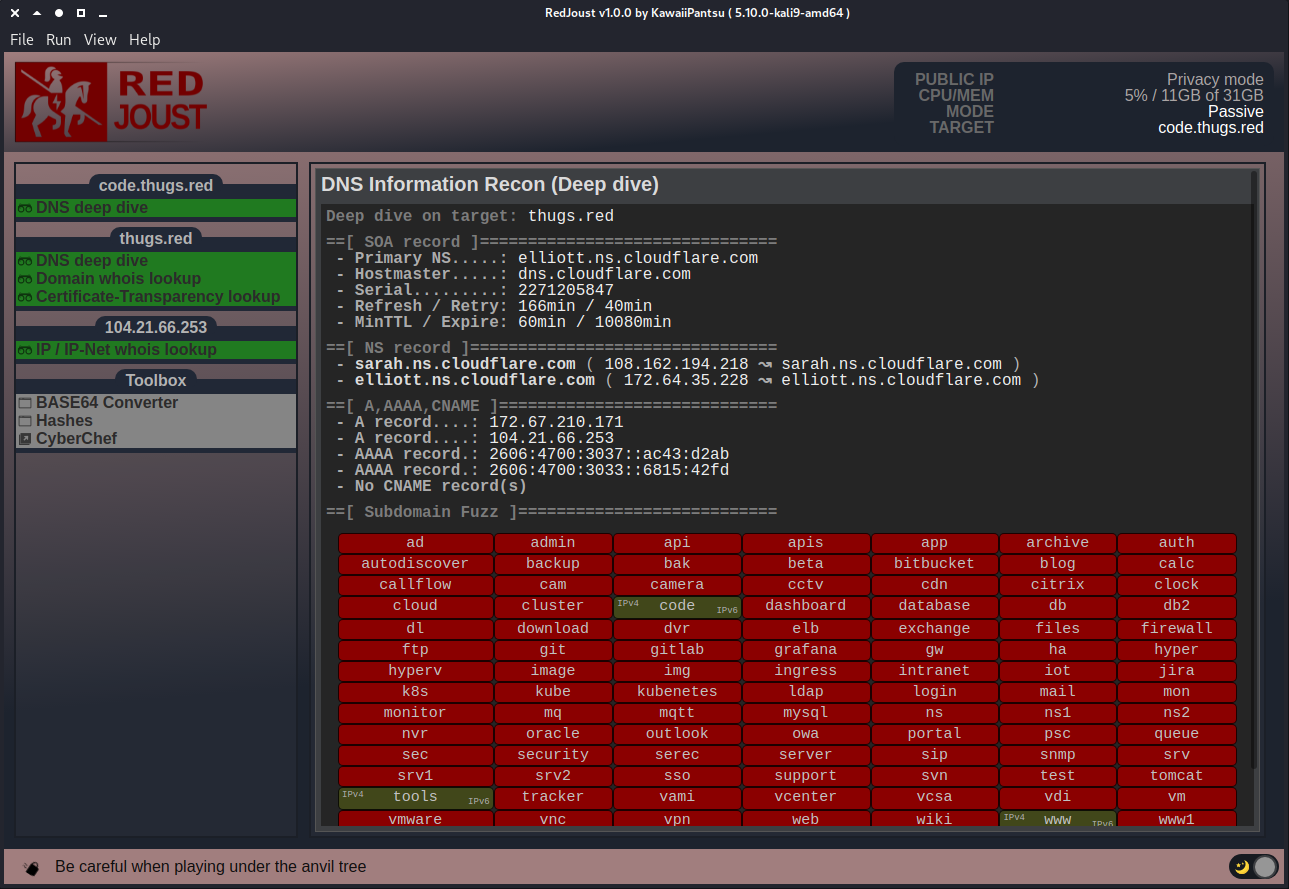
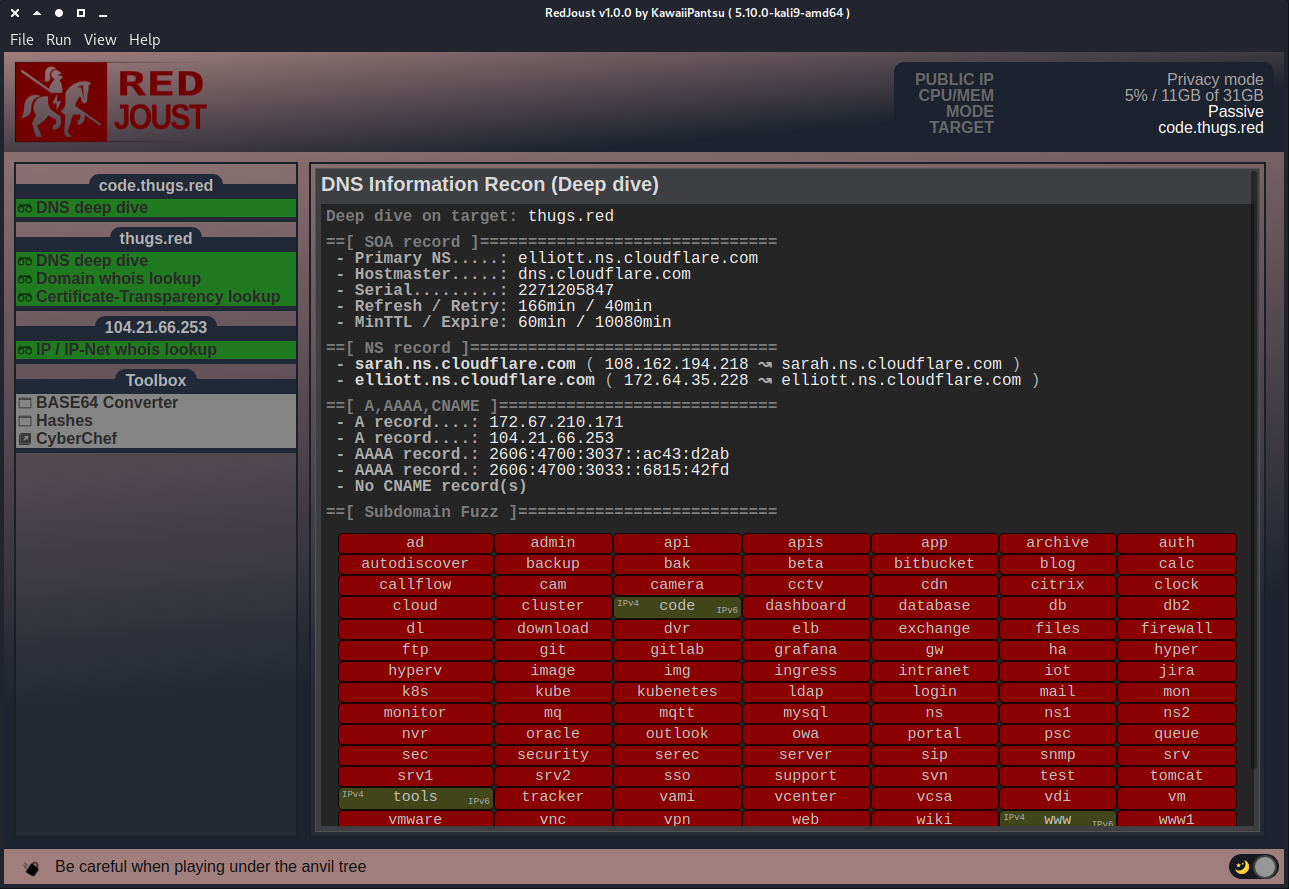
He incluido 2 capturas de pantalla, las actualizaré regularmente :)

  • La primera es solo la página principal predeterminada de la aplicación web donde se puede ver que he configurado TARGET y MODE y luego se muestran los elementos de recopilación de información relevantes y también el objetivo se analiza y se divide en otras secciones del menú, cada una con sus propios elementos de recopilación de información relevantes.
  • La segunda son otros casos que quería mostrar, esta es, por ejemplo, la vista de Toolbox de Base64

Main view

DNS Deep dive view

Showing of the internal whois client

Toolbox Base64 view

Toolbox Hashes view

Estado de lo que está hecho

Descargar herramienta