Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/kartheeklade/canalyse
ExplotaciónHacking de HardwareHerramienta de Acceso Remoto
GitHubkartheeklade/canalyse

CANalyse

Una herramienta de análisis y ataque para redes de vehículos.

Ver Repositorio
1201834hace 5 añosRevisado por Kitploit
Compartir

CANalyse

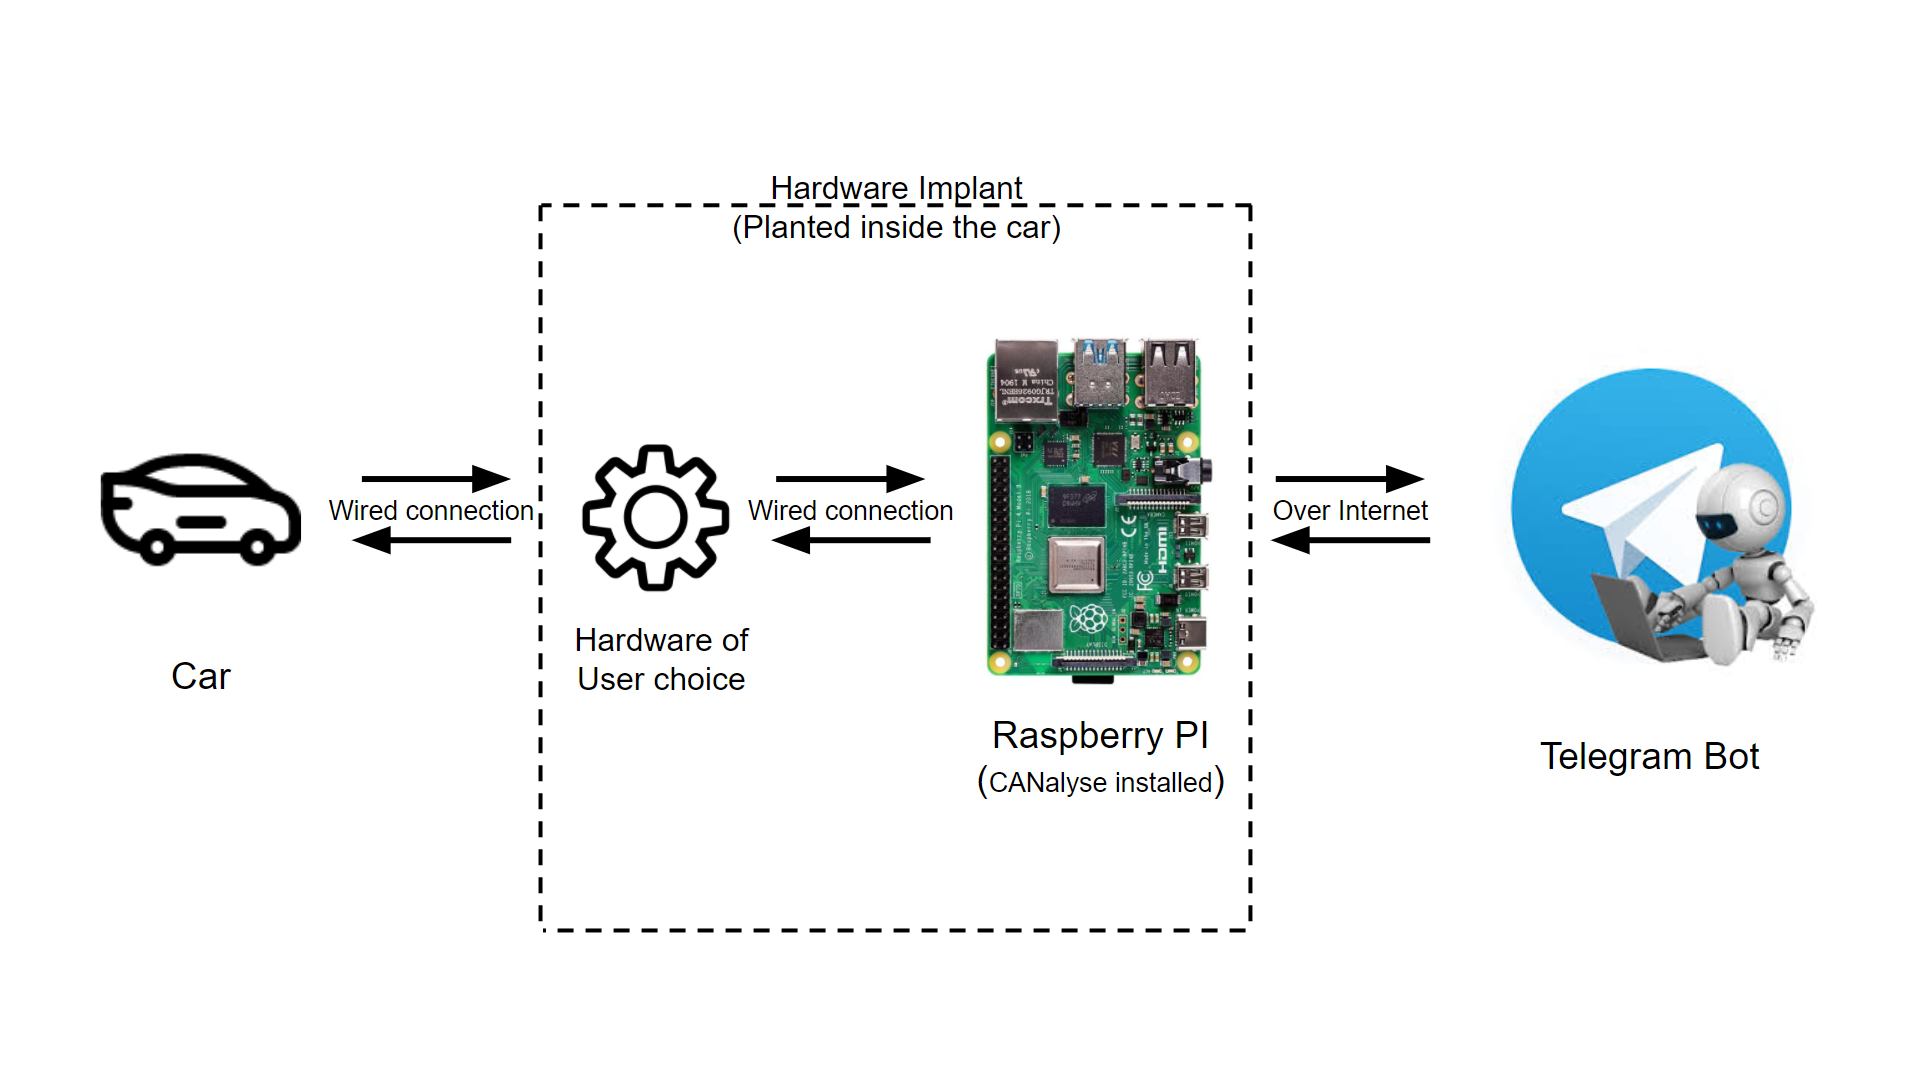
CANalyse es una herramienta creada para analizar archivos de registro y encontrar conjuntos de datos únicos automáticamente, capaz de conectarse a interfaces de usuario simples como Telegram. Básicamente, al usar esta herramienta, el atacante puede proporcionar una ID de bot y usar la herramienta a través de Internet mediante el bot de Telegram. CANalyse está diseñada para colocarse dentro de una Raspberry Pi y poder explotar el vehículo a través de un bot de Telegram, grabando y analizando el tráfico de red y los registros de datos, como una puerta trasera de hardware insertada en un coche.

Un requisito previo para usar esta herramienta es que el implante de hardware ya esté instalado en el coche y sea capaz de comunicarse con los canales de red/comunicación dentro del vehículo.

Explicado aquí ℹ️

  • Medium Blog
  • Youtube

Diseño de la Herramienta

Requisitos:

  • Python3
  • pip3
  • los requisitos de las librerías están listados en el archivo requirements.txt.

Instalación de CANalyse:

git clone https://github.com/KartheekLade/CANalyse.git
cd CANalyse
pip3 install -r requirements.txt

Uso

cd CANalyse/
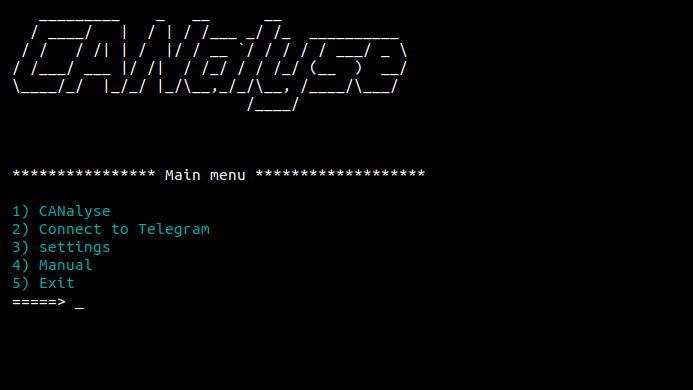
python3 canalyse_tool.py

Solución de problemas

  • Si la herramienta arroja el error "No such device" o no puedes ver tráfico, verifica la interfaz y el canal de comunicación en la configuración.
  • Si la instalación automática de las librerías requeridas no funcionó, intenta ejecutar con sudo una vez o instálalas manualmente.
  • Si no puedes ejecutar comandos correctamente, revisa el " menú ".

Próximas actualizaciones (en proceso)

  • Un proceso secundario de refinamiento para obtener un payload más concentrado, que será opcional para los usuarios.
  • Hacer una configuración común en CLI y Bot.
  • Capacidad para grabar y descargar múltiples archivos.

Nota:

  • El código se actualiza constantemente para corregir errores, manejo de excepciones y una experiencia fluida. Si enfrentas algún problema, envía un mensaje directo o abre un issue; nosotros (yo y los contribuyentes) estaremos encantados de ayudar en lo que podamos.
  • Gracias (❤️) a los desarrolladores que crearon python-can y otras librerías utilizadas en esta herramienta.

Advertencia ⚠️ !

  • Esta herramienta es únicamente para fines de aprendizaje y educativos. Yo y los contribuyentes no somos responsables de ninguna acción dañina.
  • No uses/compartas tu nombre/ID de bot público; se recomienda usar un nombre aleatorio.

🤝 Conéctate conmigo

Twitter 0xh3nry


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →