
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-31431-copyfail-rs — Pure Rust proof-of-concept para CVE-2026-31431, dirigido a kernels Linux x86_64 con soporte AF_ALG AEAD. Compilación estática con musl, sin dependencias en tiempo de ejecución, para investigación de seguridad autorizada. | Kitploit
Herramientas/GitHubGitHub/kanbaraakihito/cve-2026-31431-copyfail-rs
Frameworks de ExploitsAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHubkanbaraakihito/cve-2026-31431-copyfail-rs

CVE-2026-31431-copyfail-rs

Pure Rust proof-of-concept para CVE-2026-31431, dirigido a kernels Linux x86_64 con soporte AF_ALG AEAD. Compilación estática con musl, sin dependencias en tiempo de ejecución, para investigación de seguridad autorizada.

Ver Repositorio
312hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-31431 CopyFail

POC de CVE-2026-31431. Implementación pura en Rust, sin dependencias en tiempo de ejecución.

Objetivos aplicables

Kernels Linux x86_64 con CONFIG_CRYPTO_USER_API_AEAD=y (soporte AF_ALG AEAD) y módulo algif_aead cargable.

Uso

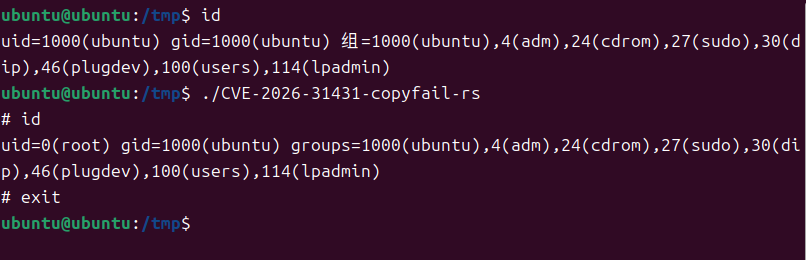
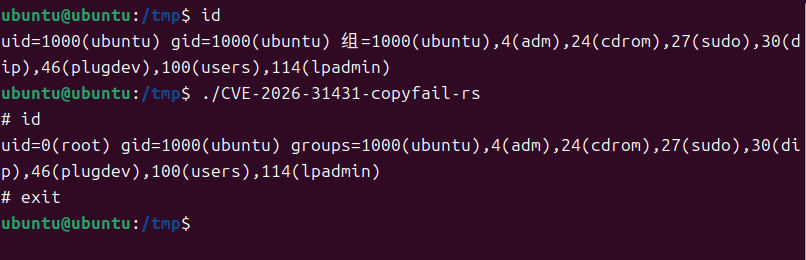
./CVE-2026-31431-copyfail-rs

screenshot

Dependencias

  • En tiempo de compilación: libc + flate2 (backend zlib puro en Rust, sin necesidad de compilador C).
  • En tiempo de ejecución: ninguna — enlazado estático mediante musl.

Estructura de archivos

CVE-2026-31431-copyfail-rs/
├── Cargo.toml      
├── build.sh        
├── .cargo/
│   └── config.toml 
├── src/main.rs     
└── README.md

Aviso legal

Esta herramienta está destinada únicamente a investigación de seguridad y pruebas autorizadas. Antes de su uso, se debe obtener autorización escrita explícita del sistema objetivo. El usuario es responsable de cumplir con las leyes y regulaciones locales; el autor no se hace responsable de ningún uso no autorizado, ilegal o contrario a la ética.

Si se descubre una vulnerabilidad relacionada, siga el proceso de divulgación responsable de vulnerabilidades e informe oportunamente al fabricante o a la organización de seguridad correspondiente.

Descargar herramienta