Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis — Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org), bypass de Windows Defender y extracción de payload de 7200 KB. | Kitploit
Herramientas/GitHubGitHub/kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
Forensia de MemoriaMecanismos de PersistenciaIngeniería InversaExfiltración de DatosAnálisis de MalwareComando y ControlInteligencia de Amenazas
GitHub

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

Análisis de ingeniería inversa de RedLine Stealer, un ladrón de información basado en .NET que utiliza dominios C2 (198.46.86.63, tempuri.org), bypass de Windows Defender y extracción de payload de 7200 KB.

Ver Repositorio
132hace 1 mesAún no revisado

1. Conexión C2 – IP 198.46.86.63

El análisis de red revela que RedLine Stealer establece una conexión con la dirección IP remota 198.46.86.63. Esta IP es probablemente el servidor de Comando y Control (C2) del malware, utilizado para la exfiltración de datos y el envío de comandos.

Observaciones clave:

  • Dirección IP: 198.46.86.63
  • Protocolo: Probablemente HTTP/HTTPS (según el comportamiento típico de RedLine).
  • Propósito: Comunicación C2 para datos robados (credenciales, cookies, carteras de criptomonedas).

Por qué es importante:

  • Infraestructura C2: La IP se puede utilizar para rastrear el origen del malware.
  • Detección: Las herramientas de seguridad de red pueden bloquear esta IP.
  • Exfiltración: Todos los datos robados se envían a este servidor.

Referencia visual:

RedLine Stealer C2 Connection Vista del monitor de red que muestra RedLine Stealer conectándose a 198.46.86.63.

2. Bloque de memoria del payload – Región RW de 7200 KB

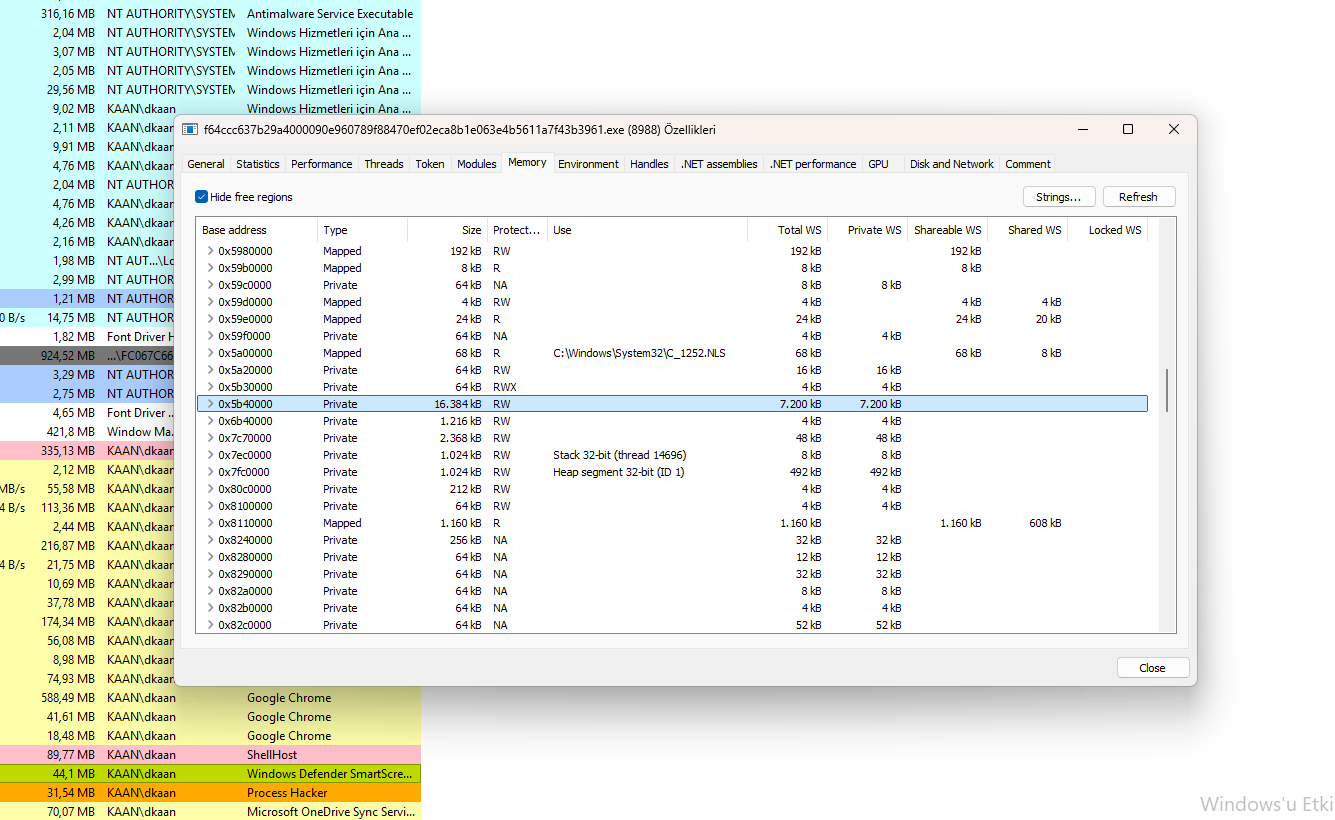
Process Hacker revela un gran bloque de memoria PAGE_READWRITE (7200 KB) dentro del proceso de RedLine Stealer. Esta región está marcada como Private y contiene el payload del malware, que probablemente incluye datos robados, configuración y código ejecutable.

Observaciones clave:

  • Tamaño: 7200 KB (7.2 MB)
  • Tipo: Private (no asignado desde un archivo)
  • Protección: PAGE_READWRITE (lectura/escritura, no ejecutable)
  • Propósito: Probablemente almacena el payload principal (rutinas de robo de datos, comunicación C2, etc.)

Por qué es importante:

  • Almacenamiento del payload: Este bloque contiene el código malicioso principal.
  • Ofuscación: Los datos pueden estar cifrados o comprimidos para evadir la detección.
  • Análisis forense de memoria: Volcar esta región puede revelar el código completo del malware.

Referencia visual:

RedLine Stealer Payload Memory Block Vista de Process Hacker que muestra el bloque de memoria PAGE_READWRITE de 7200 KB que contiene el payload.

3. C2 de respaldo – tempuri.org

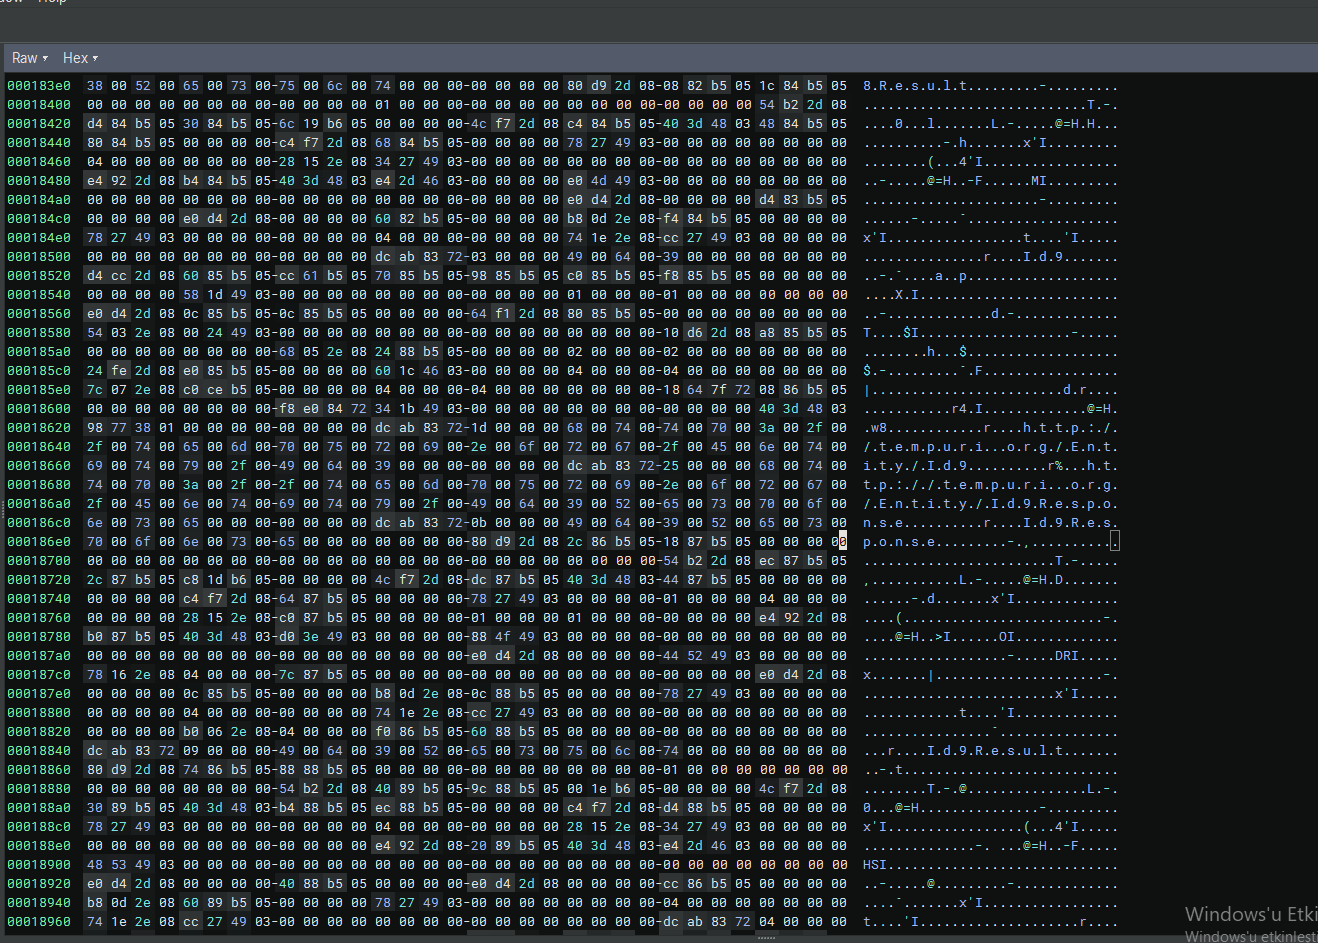
El análisis con Binary Ninja revela un segundo servidor C2: tempuri.org. Este probablemente sirve como dirección C2 de respaldo o alternativa en caso de que el servidor principal (198.46.86.63) no esté disponible.

Cadenas clave observadas:

  • tempuri.org – Servidor C2 de respaldo.
  • Entity/Id9.Result – Endpoint para enviar datos robados.
  • Id9.Response – Endpoint para recibir comandos o confirmaciones del C2.

Por qué es importante:

  • Redundancia: El C2 de respaldo asegura que la exfiltración de datos continúe incluso si el servidor principal está bloqueado.
  • Exfiltración: Entity/Id9.Result probablemente se utiliza para enviar credenciales, cookies y carteras de criptomonedas robadas.
  • Detección: Este dominio se puede bloquear para interrumpir la comunicación del malware.

Referencia visual:

RedLine Stealer Backup C2 Vista de Binary Ninja que muestra tempuri.org como servidor C2 de respaldo con el endpoint Entity/Id9.Result.

4. Configuración del sistema y persistencia

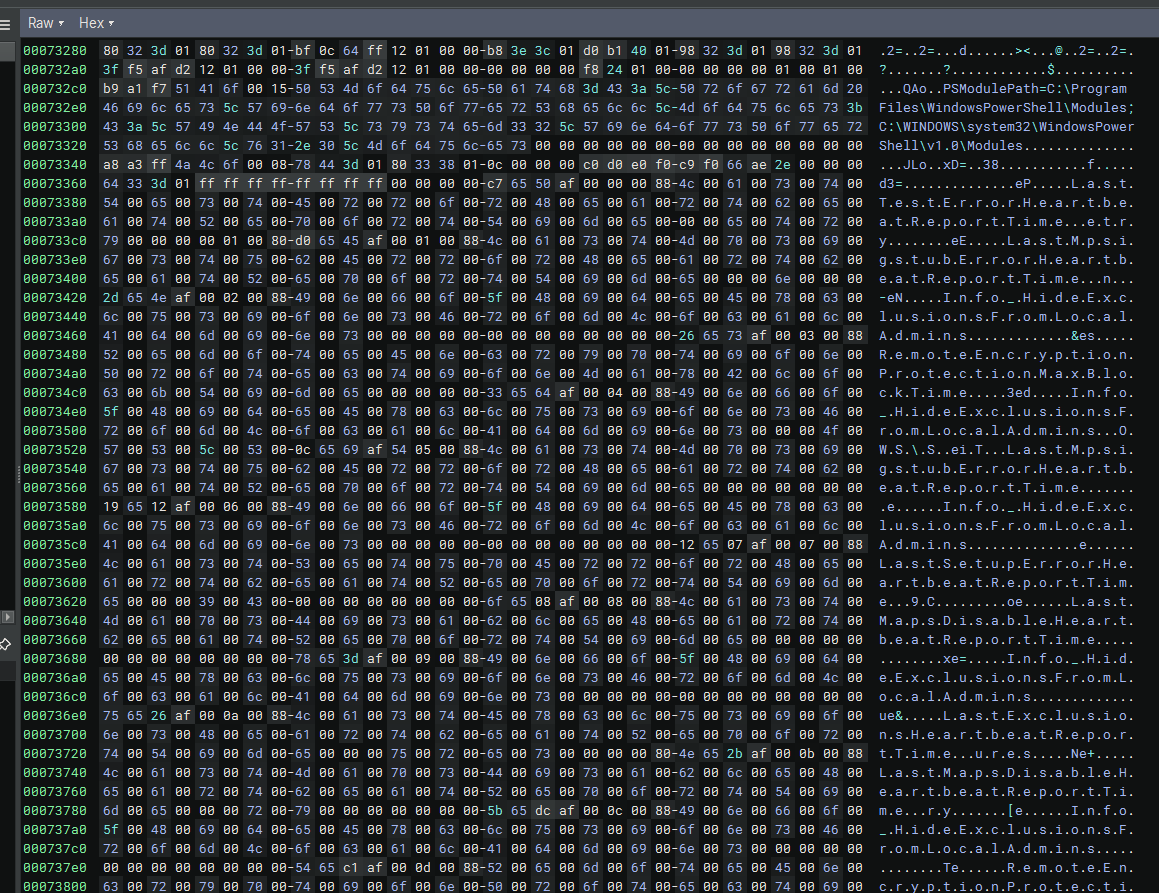
El análisis con Binary Ninja revela que RedLine Stealer recopila ajustes de configuración del sistema y los utiliza para la persistencia y la evasión.

Cadenas clave observadas:

  • PSModulePath – Ruta de módulos de PowerShell para la ejecución de comandos.
  • HideExclusionsFromLocalAdmins – Oculta las exclusiones de Windows Defender.
  • RemoteEncryptionProtectionMaxBlockTime – Controla el tiempo de protección de cifrado.
  • LastMapsDisableHeartbeatReportTime – Informes de heartbeat para la comunicación C2.
  • LastSetupErrorHeartbeatReportTime – Informes de errores al C2.
Por qué es importante:

  • Ejecución de PowerShell: El malware puede ejecutar scripts de PowerShell.
  • Evasión: Ocultar exclusiones ayuda a evitar la detección por antivirus.
  • Persistencia: Los informes de heartbeat indican comunicación C2 activa.

Referencia visual:

RedLine Stealer System Configuration Vista de Binary Ninja que muestra la ruta de PowerShell, la configuración de Windows Defender y los informes de heartbeat.

5. Manipulación de Windows Defender Exploit Guard

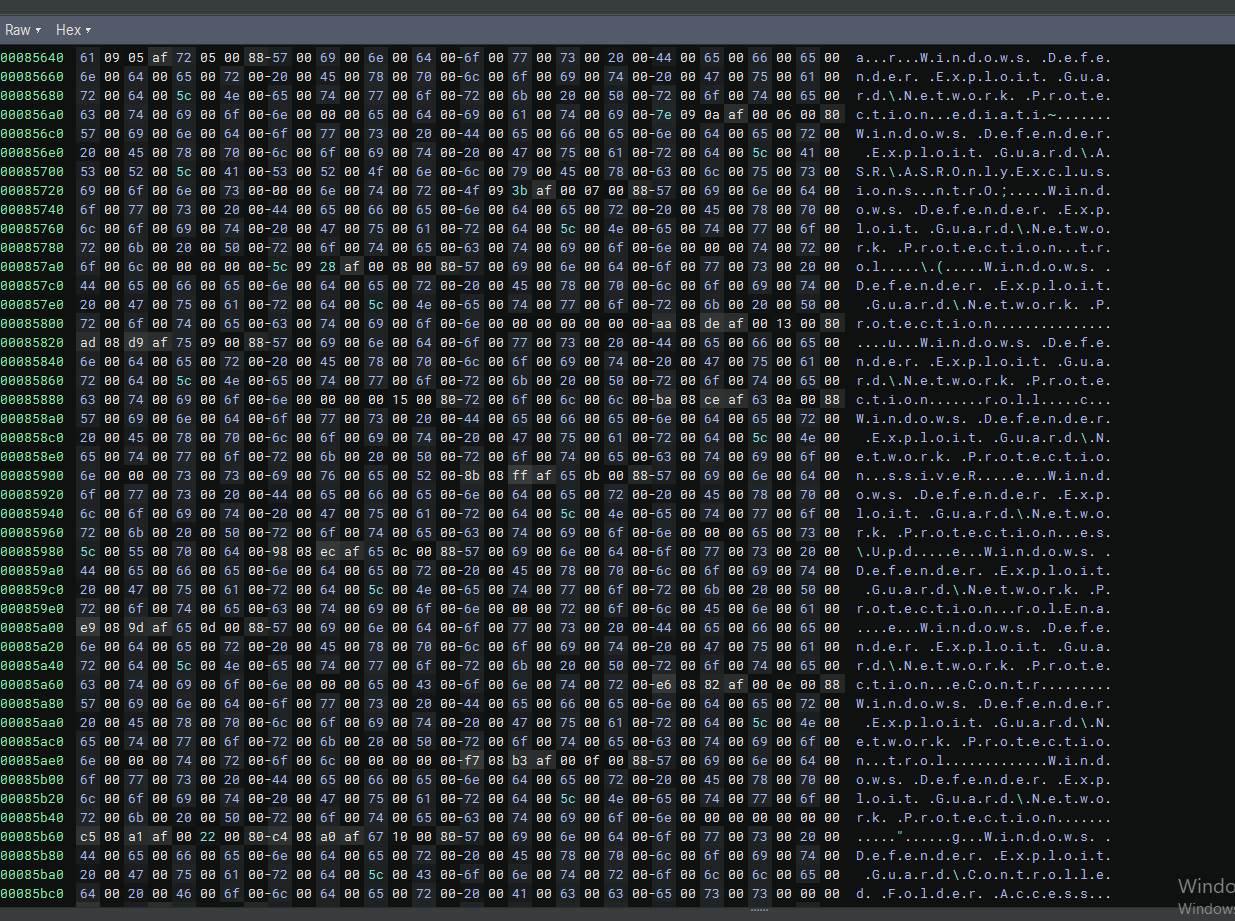
El análisis con Binary Ninja revela que RedLine Stealer manipula múltiples ajustes de Windows Defender Exploit Guard para deshabilitar funciones de protección y añadir exclusiones.

Cadenas clave observadas:

  • Windows Defender Exploit Guard\Network Protection – Deshabilita la protección basada en red (por ejemplo, el bloqueo de IPs/dominios maliciosos).
  • ASR\ASROnlyExclusions – Añade exclusiones a las reglas de reducción de superficie de ataque (ASR), evitando que Defender bloquee archivos o procesos específicos.
  • Controlled Folder Access – Modifica el acceso a carpetas protegidas, potencialmente evitando la protección contra ransomware.
  • Windows Defender Exploit Guard\Controlled Folder Access\Allowed Applications – Añade el malware a la lista de aplicaciones permitidas, permitiéndole modificar carpetas protegidas.
  • Windows Defender Exploit Guard\Network Protection\Blocked URLs – Elimina o modifica las URL bloqueadas para permitir la comunicación C2.
  • Windows Defender Exploit Guard\ASR\Rules – Deshabilita reglas ASR específicas que podrían detectar el comportamiento del malware.
Por qué es importante:

  • Evasión: Deshabilitar Network Protection y las reglas ASR ayuda al malware a evitar la detección.
  • Persistencia: Añadir exclusiones permite al malware almacenar archivos y modificar la configuración del sistema sin ser bloqueado.
  • Comunicación C2: Eliminar las URL bloqueadas asegura que el malware pueda conectarse a su servidor C2 sin interrupciones.
  • Bypass de ransomware: Modificar Controlled Folder Access ayuda a evitar los mecanismos de protección contra ransomware.

Referencia visual:

RedLine Stealer Defender Exploit Guard Vista de Binary Ninja que muestra múltiples cadenas de Windows Defender Exploit Guard.

Conclusión

Este análisis descubrió RedLine Stealer, un ladrón de información basado en .NET que combina técnicas avanzadas de evasión, múltiples servidores C2 y capacidades integrales de robo de datos.

Conclusiones clave:

  • Comunicación C2: C2 principal en 198.46.86.63 y de respaldo en tempuri.org.
  • Almacenamiento del payload: El bloque de memoria PAGE_READWRITE de 7200 KB contiene el payload principal.
  • Bypass de Defender: Manipula la configuración de Windows Defender Exploit Guard (Network Protection, ASR, Controlled Folder Access).
  • Configuración .NET: Utiliza secciones de configuración estándar de .NET para la gestión de ajustes.
  • Robo de datos: Roba credenciales, cookies, carteras de criptomonedas e información del sistema.

Recomendaciones de detección:

  • Bloquear los dominios C2: 198.46.86.63 y tempuri.org.
  • Monitorear bloques de memoria PAGE_READWRITE mayores de 5 MB en procesos sospechosos.
  • Detectar modificaciones del registro de Windows Defender Exploit Guard.
  • Monitorear secciones de configuración de .NET (System.Configuration) en procesos inusuales.

Descarga de la muestra

Descargar herramienta