
Análisis de ingeniería inversa de Agent Tesla, un info-stealer basado en .NET que utiliza inyección APC, manipulación de tokens y persistencia en el registro. Incluye NtQueueApcThread, NtProtectVirtualMemory y extracción completa del payload.

El volcado de memoria de x64dbg revela que Agent Tesla usa llamadas a la API nativa (NT API) para operaciones de bajo nivel, incluida la inyección APC (llamada a procedimiento asíncrono).
NtQueueApcThread – Inyecta código en un hilo de destino mediante APC.NtReadVirtualMemory – Lee memoria de otros procesos.NtQuerySystemInformation – Recopila información del sistema.NtCreateThreadEx (probablemente presente) – Crea hilos para la ejecución.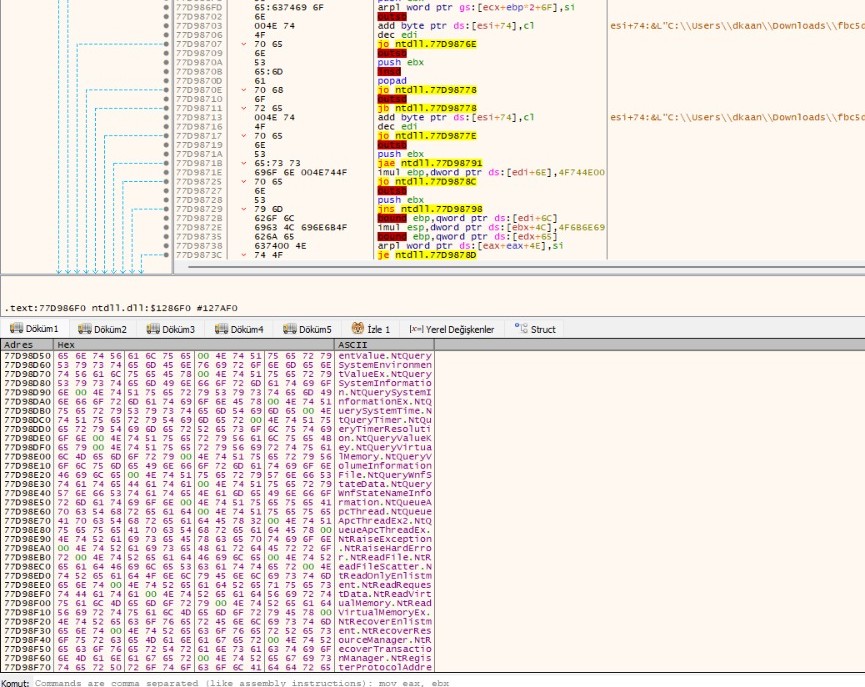 Volcado hexadecimal de x64dbg que muestra
NtQueueApcThread, NtReadVirtualMemory y NtQuerySystemInformation.
El volcado de x64dbg revela que Agent Tesla utiliza funciones de manipulación de tokens y protección de memoria para obtener privilegios elevados y ejecutar su carga útil.
NtOpenThreadToken – Abre tokens de hilo para la escalada de privilegios.NtProtectVirtualMemory – Cambia la protección de páginas de memoria para la ejecución de la carga útil.NtOpenTimer – Abre objetos de temporizador para tareas programadas.NtPowerInformation – Consulta el estado de energía (anti-sandbox).NtQueryBootEntry – Recupera información de arranque. Volcado hexadecimal de x64dbg que muestra
NtOpenThreadToken, NtProtectVirtualMemory y NtOpenTimer.
El volcado de x64dbg revela que Agent Tesla puede terminar procesos e hilos, así como cargar/descargar controladores de kernel.
NtTerminateProcess – Termina procesos (p. ej., EDR/AV).NtTerminateThread – Termina hilos.NtUnloadDriver – Descarga un controlador de kernel.NtUnmapViewOfSection – Desasigna secciones de memoria (limpia rastros).NtWaitForSingleObject – Sincroniza operaciones de hilos/procesos.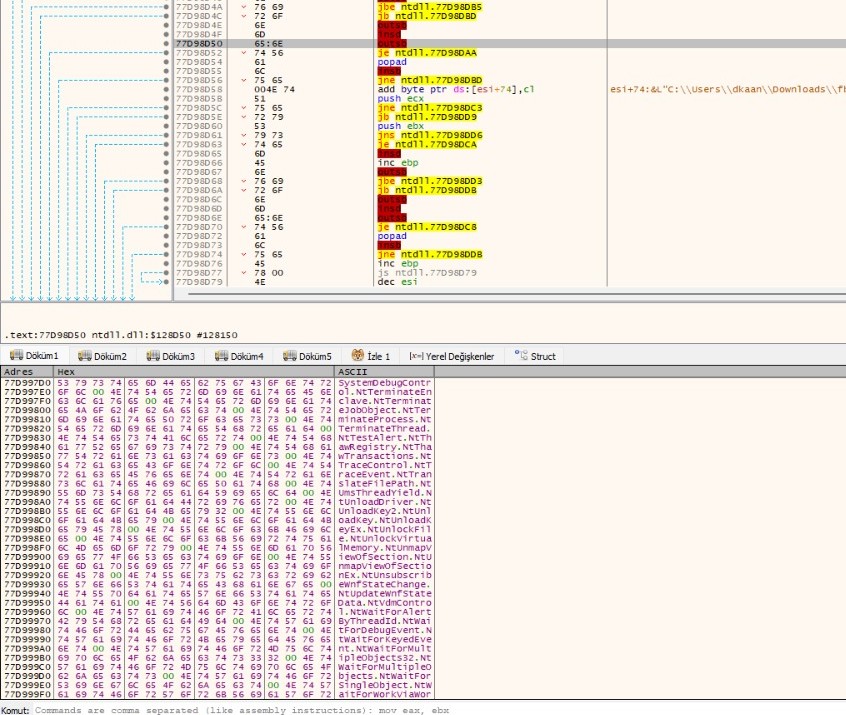 Volcado hexadecimal de x64dbg que muestra
NtTerminateProcess, NtUnloadDriver y NtUnmapViewOfSection.
La sección .text del volcado de memoria contiene la carga útil completa de Agent Tesla, lo que confirma sus capacidades como un ladrón de información integral.
OpenClipboard, SetClipboardData, EmptyClipboardCreateWindowExW, ShowWindow, SetWindowTextWDeleteFileW, FindFirstFileW, ReadFileGlobalAlloc, LoadLibraryExW, GetModuleHandleWCreateFontIndirectW, CreateBrushIndirect, SelectObject Vista de Binary Ninja de la sección
.text que muestra la lista completa de API de Windows utilizadas por Agent Tesla.
La lista ampliada de carga útil revela la capacidad de Agent Tesla para manipular el Registro de Windows, gestionar tokens e interactuar con objetos COM.
RegOpenKeyExW, RegSetValueExW, RegDeleteKeyW – Persistencia y configuración.OpenProcessToken, AdjustTokenPrivileges – Escalada de privilegios.CoCreateInstance, OleInitialize – Interacción con el sistema Windows.SHFileOperationW, ShellExecuteExW, SHBrowseForFolderW – Operaciones de archivos y carpetas. Vista de Binary Ninja que muestra las API relacionadas con el Registro, tokens y COM.
Este análisis reveló a Agent Tesla, un ladrón de información basado en .NET que combina técnicas avanzadas de inyección, manipulación de tokens y persistencia en el Registro.
NtQueueApcThread para la inyección sigilosa de procesos.NtOpenThreadToken y AdjustTokenPrivileges para la escalada de privilegios.RegSetValueExW para la persistencia al inicio..text contenía una lista completa de API, lo que confirma su naturaleza de ladrón de información.NtQueueApcThread y NtReadVirtualMemory.NtOpenThreadToken y AdjustTokenPrivileges para detectar intentos de escalada de privilegios.RegSetValueExW y RegOpenKeyExW desde procesos inusuales..text en busca de listas grandes de API (p. ej., USER32.dll, KERNEL32.dll, ADVAPI32.dll).La muestra analizada de Agent Tesla está disponible en MalwareBazaar para quienes deseen realizar su propio análisis:
🔗 Muestra de Agent Tesla en MalwareBazaar
Herramientas utilizadas: x64dbg, Binary Ninja, Process Hacker

