 kaandemir993/advanced-loader-reverse-engineering
Análisis en profundidad de ingeniería inversa de un cargador avanzado de múltiples fases que apunta a Shellhost.exe, amsi.dll, mstscax.dll y clbcatq.dll usando module stomping, CFG bypass, COM hijacking y downgrade attacks.

Este análisis cubre un sofisticado cargador multiphase que apunta a Shellhost.exe, amsi.dll, mstscax.dll y clbcatq.dll. El cargador utiliza module stomping, bypass de CFG, secuestro de COM y ataques de degradación.
El cargador apunta a Shellhost.exe como su proceso principal para la inyección de payload. Utiliza module stomping para sobrescribir el código legítimo de Shellhost con su propio payload malicioso.
push 70207369h = "is p") e instrucciones inválidas (jb, outs, ins).fothk: Una sección personalizada llena de trampas INT3 y un único jmp a la rutina de bypass de CFG.Vista de WinDbg del payload ofuscado en Shellhost.exe.

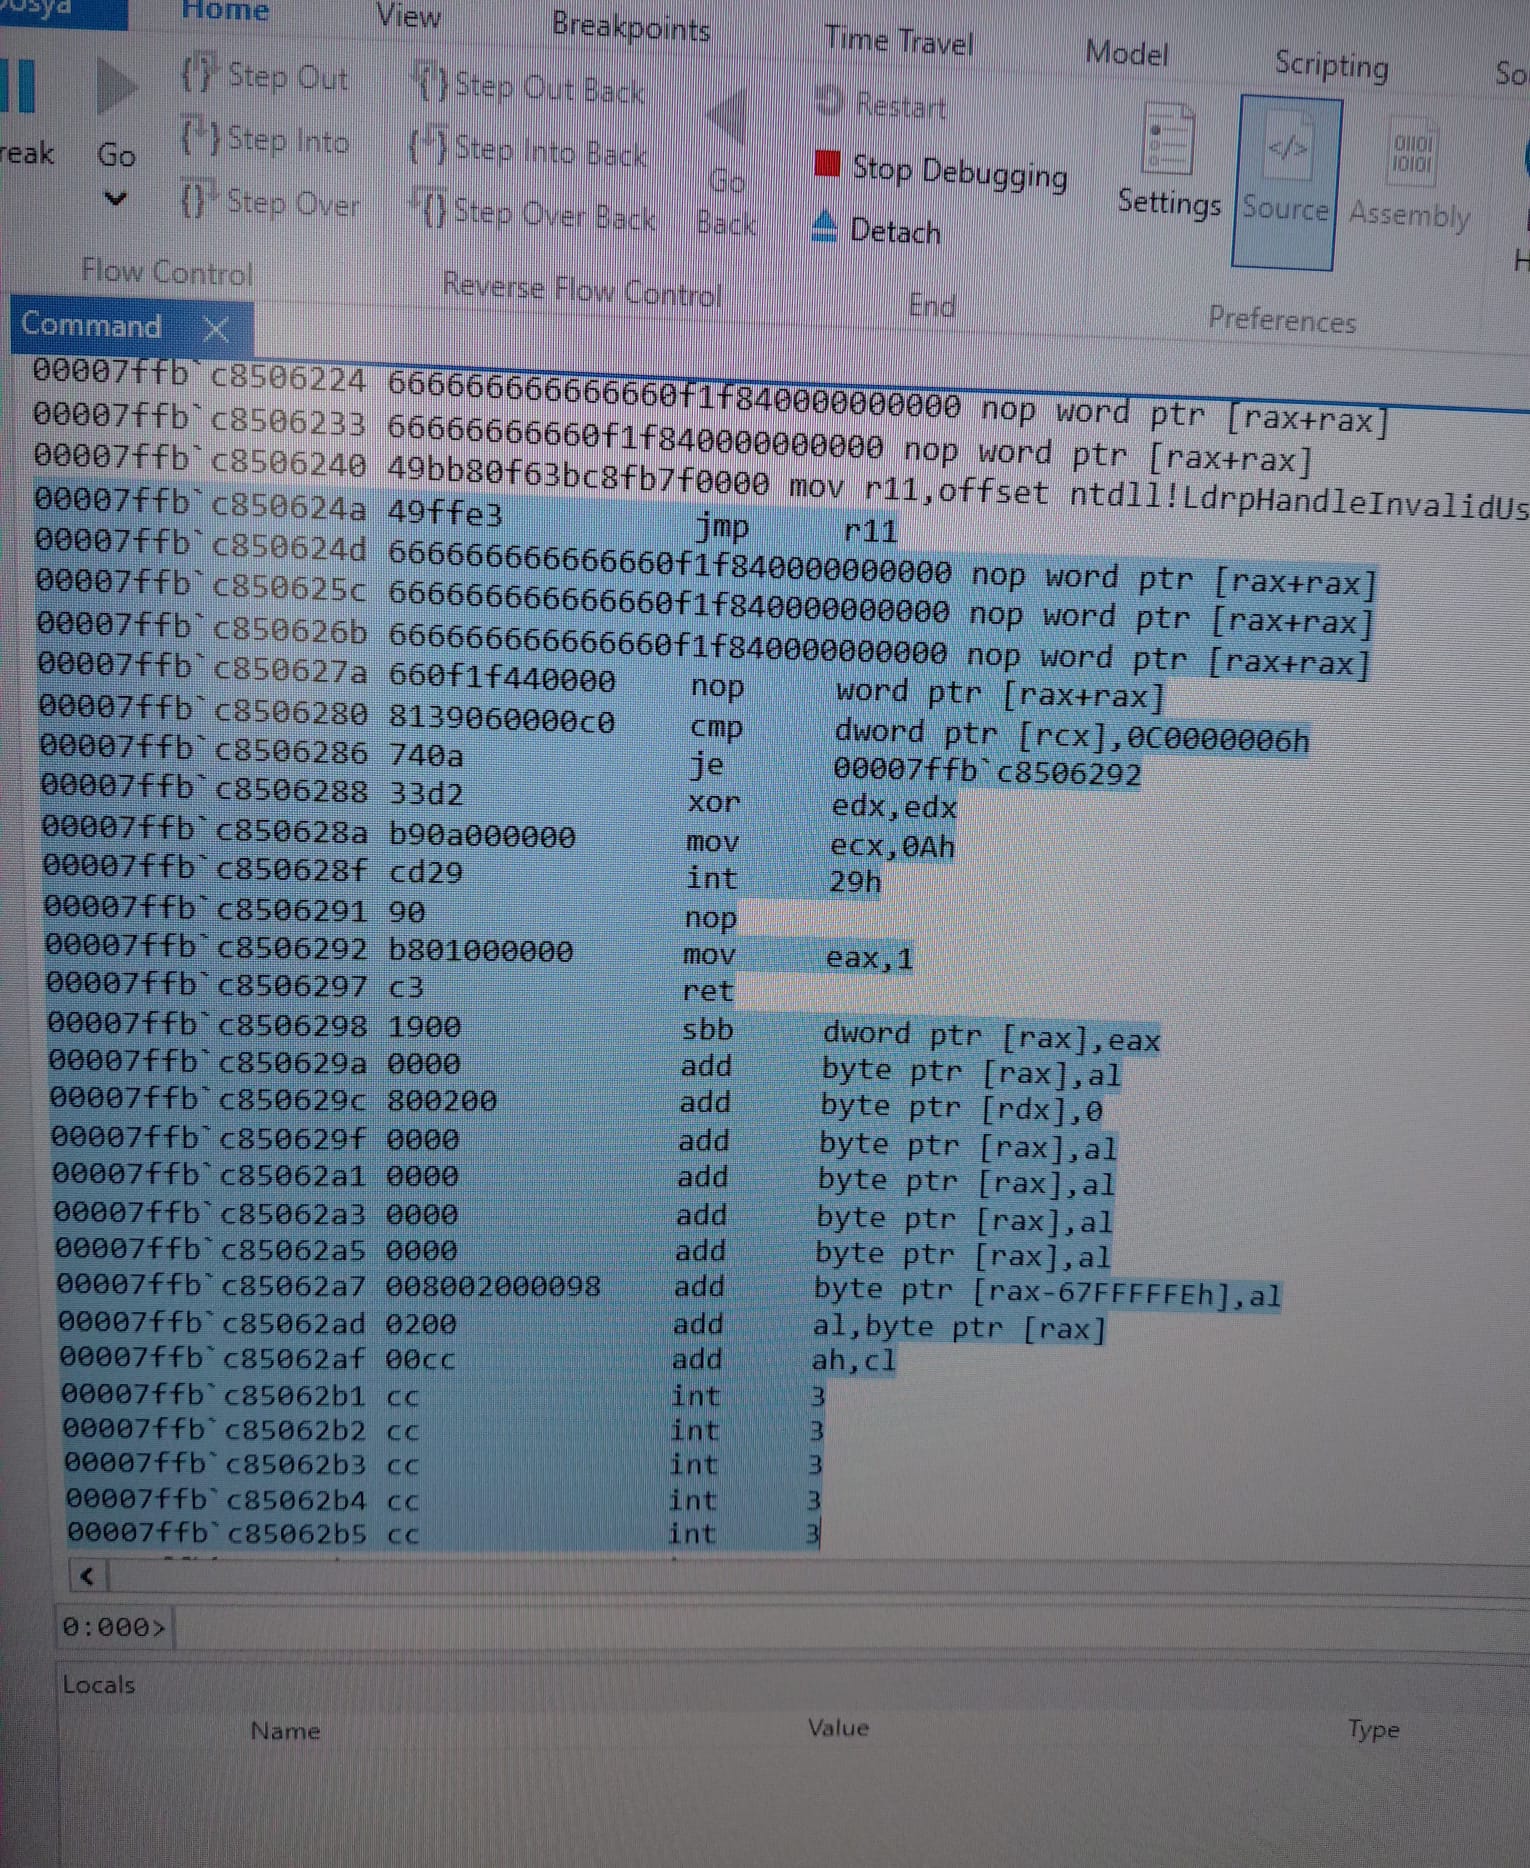
El cargador inyecta una sección personalizada en amsi.dll llena de trampas anti-desensamblado INT3 (0xCC). Un único jmp redirige a una rutina de bypass de Control Flow Guard (CFG), que salta al shellcode final mediante jmp rax.
INT3.jmp: jmp 0x00007ffbc85060c0 conduce a la rutina de bypass de CFG.
Vista de WinDbg de las trampas INT3 y la instrucción jmp única.
El cargador utiliza LocalAlloc para asignar memoria manualmente para el payload. Una estructura personalizada se llena con un manejador de archivo y una asignación de vtable para el secuestro de COM.
LocalAlloc(0x40, 0x68): Asigna 104 bytes de memoria.*puVar12 = &PTR_FUN_180699290 para el secuestro de COM.puVar12[4] = hFile sugiere que el cargador lee de un archivo.
Vista de Ghidra del uso de LocalAlloc y la asignación manual de estructuras.
El cargador utiliza una dirección de memoria fija (lRam0000000000000000) y llamadas a vtable para manipular objetos del kernel. Esta técnica se utiliza para la escalada de privilegios.
lRam0000000000000000 utilizada para la manipulación de objetos del kernel.+0x18, +0x40, +0x60 indican operaciones a nivel de kernel.FUN_180031f18 y FUN_1800330c8.
Vista de Ghidra de la dirección de memoria fija y las llamadas a vtable.
HKLM\Software\Microsoft\COM3\RemoteAccessEnabledamsi.dll, mstscax.dll, clbcatq.dllShellhost.exefothkEste cargador demuestra técnicas avanzadas de evasión, incluyendo module stomping, bypass de CFG, secuestro de COM y ataques de degradación. Apunta a múltiples componentes del sistema para garantizar el sigilo y la persistencia.
StructBreaker – Analista de Malware e Ingeniero Inverso
