
Ladon escáner de penetración de redes internas a gran escala, complemento de PowerShell, Cobalt Strike, carga en memoria, escaneo sin archivos. Incluye escaneo de puertos, identificación de servicios, detección de activos de red, auditoría de contraseñas, detección de vulnerabilidades de alto riesgo, explotación de vulnerabilidades, lectura de contraseñas y un solo clic para GetShell, admite escaneo por lotes de segmentos A/B/C y escaneo a través de redes, admite escaneo de listas de URL, hosts, dominios, etc. Detección de activos de red mediante 32 protocolos (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) o métodos para obtener rápidamente IP de hosts activos, nombre de computadora, grupo de trabajo, recursos compartidos, dirección de tarjeta de red, versión del sistema operativo, sitio web, subdominio, middleware, servicios abiertos, enrutadores, conmutadores, bases de datos, impresoras, etc., gran cantidad de módulos de detección de vulnerabilidades de alto riesgo MS17010, Zimbra, Exchange
 k8gege/ladon




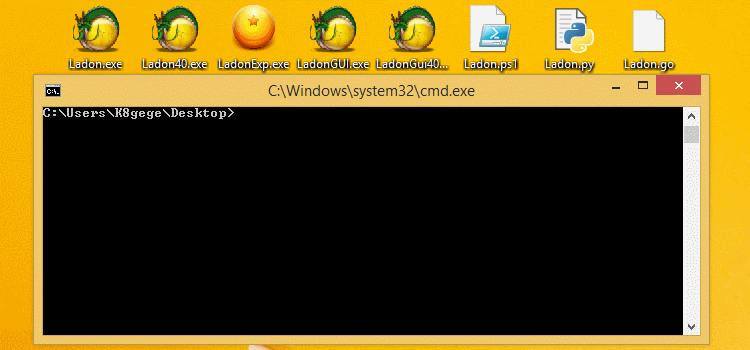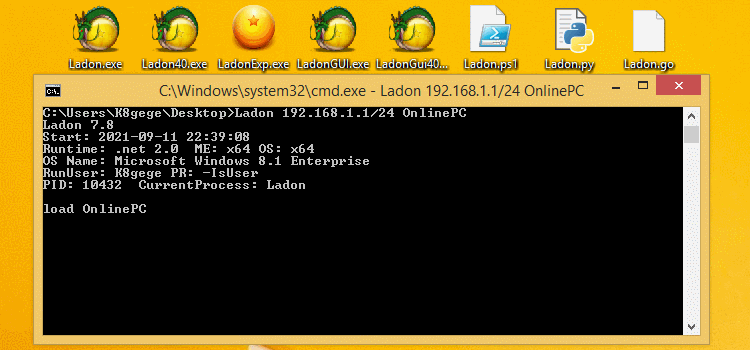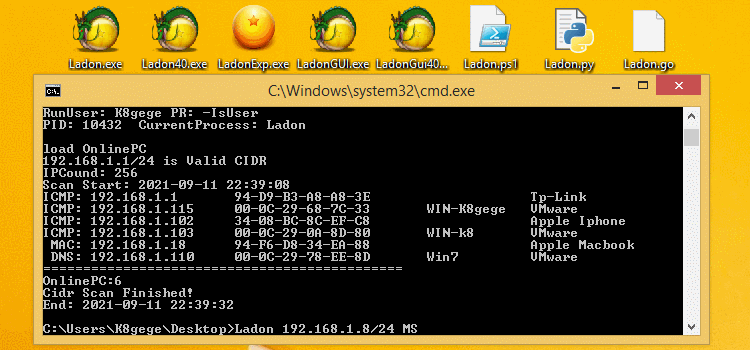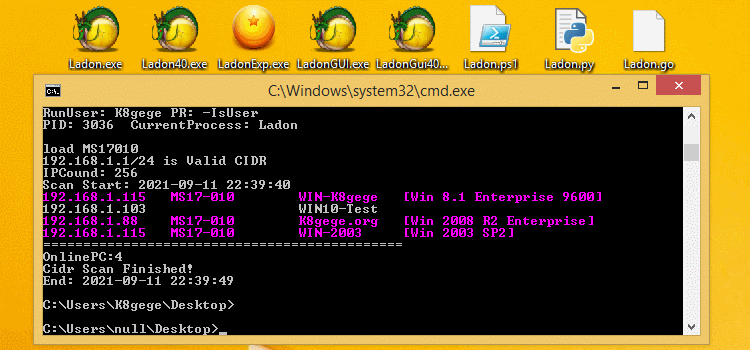
Ladon es una herramienta de escaneo de penetración de redes internas grandes, penetración de dominio, herramienta lateral. Módulo PowerShell, complemento Cobalt Strike, carga en memoria, escaneo sin archivos. Incluye escaneo de puertos, identificación de servicios, detección de activos de red, auditoría de contraseñas, detección de vulnerabilidades de alto riesgo, explotación de vulnerabilidades, lectura de contraseñas y GetShell con un clic. Soporta escaneo por lotes de segmentos A/B/C y escaneo entre redes. Soporta escaneo de listas de URL, hosts, dominios, etc. La versión 12.2 tiene 262 módulos de funciones integrados. El módulo de detección de activos de red cuenta con más de 30 protocolos (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) y métodos para obtener rápidamente información de hosts activos en la red objetivo: IP, nombre de computadora, grupo de trabajo, recursos compartidos, dirección de tarjeta de red, versión del sistema operativo, sitio web, subdominio, middleware, servicios abiertos, enrutadores, conmutadores, bases de datos, impresoras, etc. Detección de vulnerabilidades de alto riesgo 16+ incluye Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, serie Struts2, Printer, etc. Auditoría de contraseñas 25+ incluye bases de datos (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar, etc. Ejecución remota de comandos incluye (smbexec/wmiexe/psexec/atexec/sshexec/webshell). El módulo de identificación de huellas digitales web puede identificar 135+ (aplicaciones web, middleware, tipos de script, tipos de página), etc. Escalada local de privilegios 21+ incluye SweetPotato\BadPotato\EfsPotato\BypassUAC. Soporta complementos POC altamente personalizables: .NET assemblies, DLL (C#/Delphi/VC), PowerShell, etc. Soporta llamar a cualquier programa externo o comando por lotes a través de configuración INI. El generador EXP puede generar POC/EXP de vulnerabilidad con un clic para expandir rápidamente la capacidad de escaneo. Ladon soporta carga en memoria de complementos Cobalt Strike, escaneo sin archivos en redes internas para movimiento lateral rápido.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Uso sencillo

Aunque Ladon tiene muchas y variadas funciones, su uso es muy sencillo, cualquiera puede dominarlo fácilmente.<br>
Solo se necesita uno o dos parámetros para usar el 90% de las funciones; un módulo equivale a una nueva herramienta.

### Entorno de ejecución

#### Windows

Ladon se puede usar en sistemas Windows con .NET 2.0 o superior (Windows 7 y posteriores incluyen .NET de serie).<br>
Como Cmd, PowerShell, Cmd de control remoto, WebShell, etc., así como la carga en memoria de Cobalt Strike.<br>
Ladon.ps1 es totalmente compatible con PowerShell de Win7 a Win11/2025, sin importar la versión, permite carga remota sin archivos para penetración.

#### LadonGo multiplataforma compatible con Linux, Mac, Arm, MIPS
Plataformas: Linux, MacOS, Windows, routers, dispositivos de red, etc.<br>
https://github.com/k8gege/LadonGo

### Condiciones difíciles

En la práctica no todo va bien; a veces, después de reenviar en la intranet, va muy lento o no se puede reenviar, solo se puede subir la herramienta al objetivo.<br>
Algunos caballos pueden tardar medio día en subir un programa de 2-3 MB, o incluso no pueden subirlo; los de Python de decenas de MB ni pensarlo.<br>
Ladon está desarrollado en C#, el tamaño del programa es muy pequeño, alrededor de 500 KB; incluso si el caballo no funciona, se puede subir un programa de 500 KB, ¿verdad?<br>
Si eso tampoco funciona, se puede cargar remotamente en memoria con PowerShell, algo que los programas grandes compilados en Python o Go no pueden igualar.

### Propósito

Un servicio integral, proporcionando a los usuarios una herramienta de escaneo simple, fácil de usar, rica en funciones y altamente flexible.

### Características

Bajo tráfico de escaneo<br>
Tamaño de programa pequeño<br>
Funciones ricas y potentes<br>
Programa simple y fácil de usar<br>
Plugins compatibles con múltiples lenguajes<br>
Multiplataforma (Win/Kali/Ubuntu), etc.<br>
Compatible con complementos de Cobalt Strike<br>
Soporte para penetración sin archivos con PowerShell<br>
Generador de Exp puede generar PoC con un clic<br>
Múltiples versiones adecuadas para diversos entornos<br>

### Función de parámetros del programa

1  Soporta escaneo de IP especificada<br>
2  Soporta escaneo de dominio especificado<br>
3  Soporta escaneo de nombre de máquina especificado<br>
4  Soporta escaneo de segmento C especificado (ip/24)<br>
5  Soporta escaneo de segmento B especificado (ip/16)<br>
6  Soporta escaneo de segmento A especificado (ip/8)<br>
7  Soporta escaneo de URL especificada<br>
8  Soporta escaneo de IP masivo (ip.txt)<br>
9  Soporta escaneo de segmento C masivo (ip24.txt)<br>
10 Soporta escaneo de segmento C masivo (ipc.txt)<br>
11 Soporta escaneo de segmento B masivo (ip16.txt)<br>
12 Soporta escaneo de URL masivo (url.txt)<br>
13 Soporta escaneo de dominios masivo (domain.txt)<br>
14 Soporta escaneo de nombres de máquina masivo (host.txt)<br>
15 Soporta escaneo de segmentos CIDR de países masivo (cidr.txt)<br>
16 Soporta lista de cadenas masiva (str.txt)<br>
17 Soporta lista de cuentas y contraseñas de host (check.txt)<br>
18 Soporta lista de usuarios y contraseñas (userpass.txt)<br>
19 Soporta escaneo de segmento C en rango especificado<br>
20 Soporta carga de DLL personalizada mediante parámetros (solo C#)<br>
21 Soporta carga de EXE personalizado mediante parámetros (solo C#)<br>
22 Soporta carga de archivo de configuración INI personalizado mediante parámetros<br>
23 Soporta carga de PowerShell personalizado mediante parámetros<br>
24 Soporta programas personalizados (comandos del sistema o programas de terceros, es decir, programas o scripts desarrollados en cualquier lenguaje)<br>
25 Plugins (soporta múltiples lenguajes: C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Soporta Cobalt Strike (escaneo de la intranet objetivo bajo la línea de comandos de beacon o escaneo de objetivos externos mediante salto)<br>
27 Soporta escaneo de IP en formato CIDR, como 100.64.0.0/10, 192.168.1.1/20, etc.<br>
28 La configuración INI soporta fuerza bruta de contraseñas para programas personalizados<br>

### Tutorial de uso conciso

