Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jxroot/zeropulse
Frameworks de Pruebas de PenetraciónEscalada de PrivilegiosMapeo de RedesMecanismos de PersistenciaExplotaciónMovimiento LateralPost-ExplotaciónComando y ControlRed TeamingHerramienta de Acceso RemotoDesarrollo de Payloads
1381717hace 9 mesesRevisado por Kitploit
GitHubjxroot/zeropulse

ZeroPulse

🔒 Plataforma C2 moderna con integración de túnel Cloudflare | Gestión remota WinRM y SSH | Terminal en tiempo real y escritorio remoto | Construido con FastAPI y React

Ver Repositorio

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

ZeroPulse

favicon.png

Una Plataforma Moderna de Comando y Control (C2) con Integración de Cloudflare Tunnel

Python FastAPI React License CodeFactor


📋 Tabla de Contenidos

  • Descripción General
  • Características
  • Arquitectura
  • Requisitos Previos
  • Instalación
  • Configuración
  • Uso
  • Documentación de la API
  • Seguridad
  • Estructura del Proyecto
  • Desarrollo
  • Contribuciones
  • Licencia
  • Agradecimientos
  • Soporte

🎯 Descripción General

ZeroPulse es una plataforma integral de Comando y Control (C2) diseñada para la gestión y monitorización remota segura. Aprovecha la tecnología Cloudflare Tunnel para proporcionar conexiones seguras y cifradas sin exponer tu infraestructura a Internet público.

⚠️ Estado de Desarrollo: Este proyecto está actualmente en desarrollo activo. Esta versión es un lanzamiento demo/alfa y algunas características pueden estar:

  • Inestables o sujetas a cambios importantes
  • Incompletas o parcialmente implementadas
  • En desarrollo activo con actualizaciones frecuentes

Recomendamos usar este software solo con fines de prueba y evaluación. Para uso en producción, espera un lanzamiento estable o úsalo bajo tu propio riesgo.
Aspectos Destacados

  • 🔒 Seguro por Defecto: Autenticación integrada, gestión de sesiones y sistema de tokens API
  • 🌐 Integración con Cloudflare: Gestión de DNS y túneles sin interrupciones a través de la API de Cloudflare
  • 🖥️ Gestión Remota: Soporte para WinRM y SSH con integración de evil-winrm para consolas interactivas
  • 📊 Interfaz Moderna: Interfaz React hermosa y receptiva con integración de terminal en tiempo real
  • 🚀 Optimizado para Rendimiento: E/S no bloqueante, consultas de base de datos optimizadas y prevención de fugas de memoria
  • 🖥️ Acceso a Shell Local: Shell local interactiva a través de WebSocket con emulación de terminal en tiempo real

✨ Características

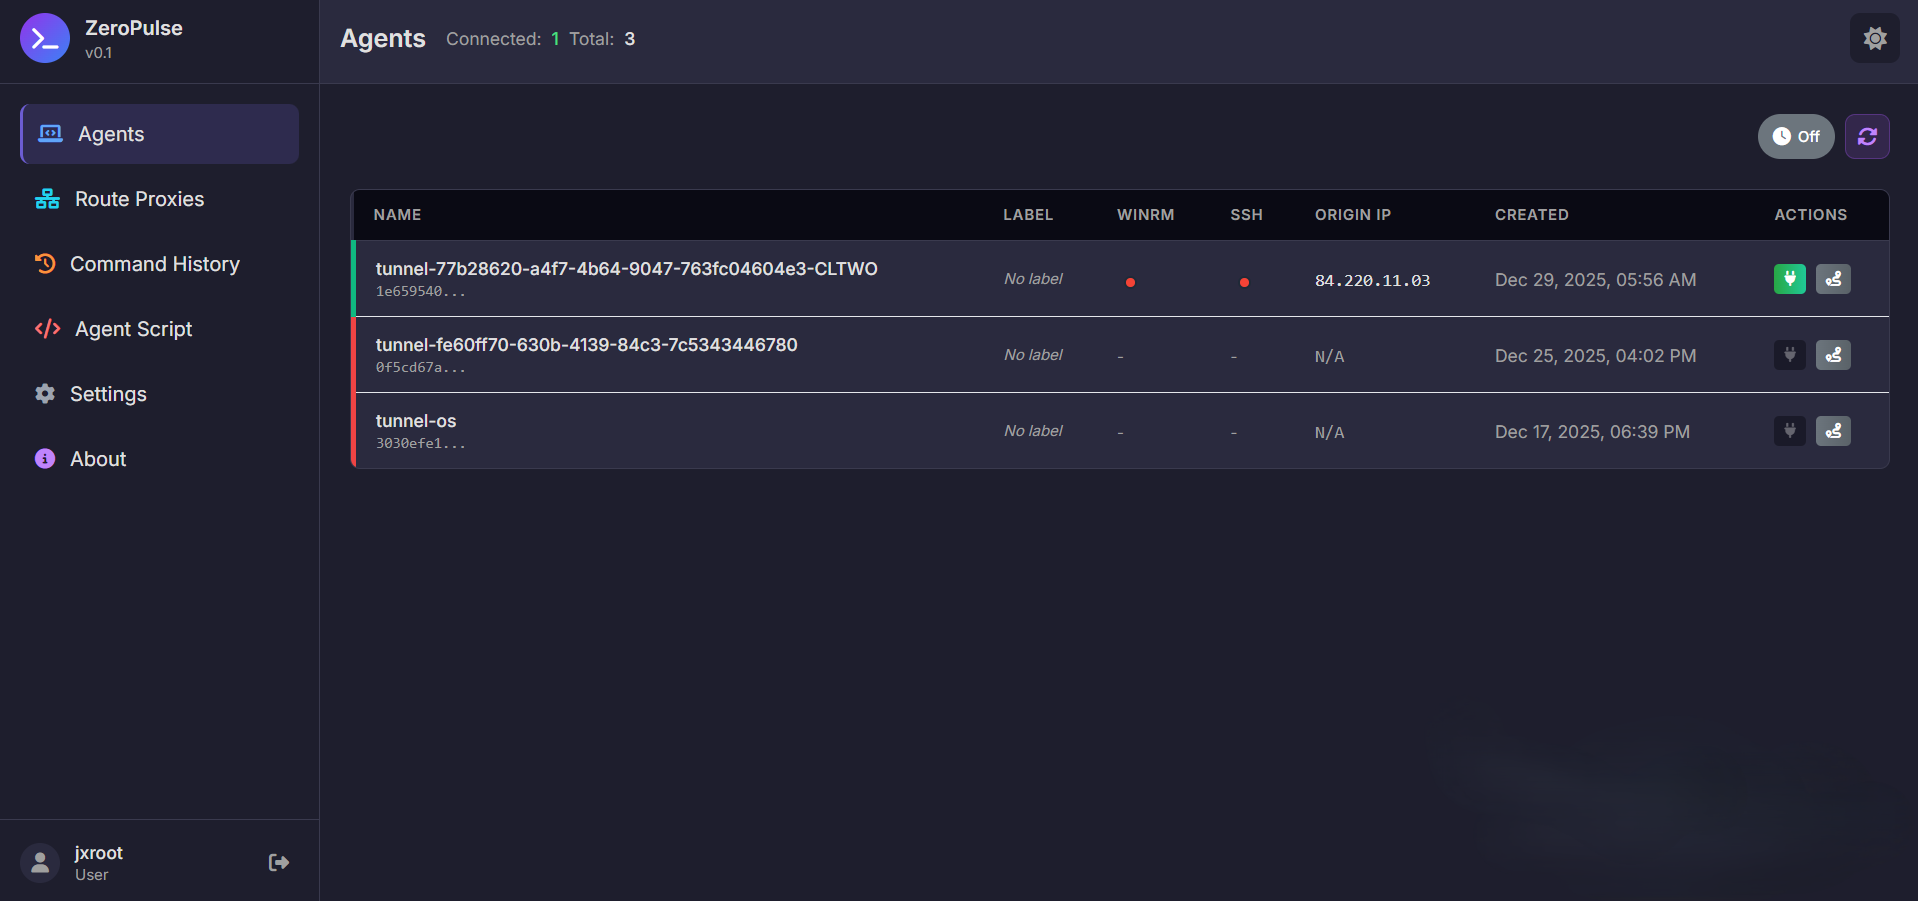
Panel de ZeroPulse - Vista general de todos los túneles y estado del sistema

Panel de ZeroPulse - Vista general de todos los túneles y estado del sistema

Capacidades Principales

  • Gestión de Túneles

    • Crear y gestionar Túneles de Cloudflare
    • Configurar reglas de entrada (HTTP, HTTPS, TCP)
    • Gestión automática de registros DNS
    • Gestión de proxies de ruta
  • Ejecución Remota de Comandos

    • Ejecutar comandos en sistemas Windows remotos a través de WinRM
    • Shell interactivo con integración de evil-winrm (Autenticación por Contraseña y Hash NTLM)
    • Ejecución de comandos SSH y sesiones interactivas
    • Ejecución de scripts de PowerShell
    • Seguimiento del historial de comandos
    • Transmisión de salida en tiempo real
    • Panel de Control de Módulos con ejecución dinámica de módulos
  • Escritorio Remoto

    • Detección y gestión de servidores VNC
    • Cliente de escritorio remoto basado en web con noVNC
    • Soporte para sistemas Windows y Linux
    • Conexiones seguras basadas en túneles
  • Sesión y Seguridad

    • Autenticación basada en JWT
    • Gestión de sesiones activas
    • Sistema de tokens API con permisos detallados
    • Listado negro y revocación de tokens
    • Control de acceso basado en roles (RBAC)
  • Gestión de DNS

    • Creación/actualización automática de registros DNS
    • Soporte para registros CNAME, A, AAAA
    • Configuración de proxy de Cloudflare
    • Resolución de conflictos
  • Acceso a Shell Local

    • Shell local interactiva a través de WebSocket
    • Emulación de terminal en tiempo real con xterm.js
    • Soporte de ventana independiente
    • E/S no bloqueante para un rendimiento óptimo
  • Sistema de Control de Módulos

    • Carga dinámica de módulos desde la base de datos
    • Estructura jerárquica (Categorías → Secciones → Elementos)
    • Motor de plantillas con sustitución de variables
    • Integración de terminal interactivo
    • Historial de ejecución de comandos

⚙️ Pila Tecnológica

CapaTecnologíaPropósito
FrontendReact 19, Redux Toolkit, React Router, TailwindCSS, xterm.jsInterfaz de usuario
BackendFastAPI, UvicornServidor API
Base de DatosSQLite (con consultas e índices optimizados)Persistencia de datos
AutenticaciónJWT, python-joseAutenticación basada en tokens
Ejecución Remotapywinrm, paramiko, evil-winrmIntegración con WinRM y SSH
Terminalxterm.js, WebSocketTerminal interactiva
APIs Externasrequests, cloudflareIntegración de servicios
Gestión de Procesossubprocess, asyncio, threadingTareas en segundo plano

📦 Requisitos Previos

Requisitos del Sistema

  • SO: Linux (Ubuntu 20.04+, Debian 11+ o cualquier distribución moderna de Linux)
  • Python: 3.8 o superior
  • Node.js: 20.19.0+ o 22.12.0+ (consulta .nvmrc en el directorio frontend)
  • npm: Incluido con Node.js
  • Cuenta de Cloudflare: Con token API e ID de cuenta
  • Ruby (opcional): Para soporte de evil-winrm (gem install evil-winrm)

Software Requerido```bash

Ubuntu/Debian

sudo apt update sudo apt install -y python3 python3-pip python3-venv git curl

Install Node.js 20+ (using nvm recommended)

curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.0/install.sh | bash source ~/.bashrc nvm install 20.19.0 nvm use 20.19.0

Optional: Install Ruby for evil-winrm

sudo snap install ruby --classic gem install evil-winrm

Verify versions

python3 --version # Should be 3.8+ node --version # Should be 20.19.0+ or 22.12.0+ npm --version

## 🚀 Instalación

<div align="center">
  <img src="https://assets.kitploit.com/production/public/readmes/7371/63f8299d6bb31aaa64c5e271f4e78bcb3ea94ef8ae7a2f1e2e3b6205552fb8b2.png" alt="Installation Setup" />
  <p><em>Proceso de instalación - Configurando ZeroPulse en un sistema nuevo</em></p>
</div>

### 1. Clonar el Repositorio```bash
git clone https://github.com/yourusername/zeropulse.git
cd zeropulse

2. Configuración del backend```bash

Create virtual environment

python3 -m venv venv

Activate virtual environment

source venv/bin/activate

Upgrade pip

pip install --upgrade pip

Install dependencies

pip install -r requirements.txt

### 3. Configuración del Frontend```bash
cd frontend

# Check Node.js version (should be 20.19.0+ or 22.12.0+)
node --version

# If using nvm, switch to required version
nvm use  # Automatically uses version from .nvmrc

# Install dependencies
npm install

# Build frontend
npm run build

cd ..

4. Configurar Variables de Entorno

Crea un archivo .env en la raíz del proyecto:```bash cat > .env << EOF

Authentication Settings

ADMIN_USERNAME=admin ADMIN_PASSWORD=your-secure-password-here JWT_SECRET_KEY=$(python3 -c "import secrets; print(secrets.token_urlsafe(32))") JWT_ALGORITHM=HS256 JWT_EXPIRATION_HOURS=24

Cloudflare Settings

CLOUDFLARE_API_TOKEN=your-cloudflare-api-token-here CLOUDFLARE_ACCOUNT_ID=your-cloudflare-account-id-here CLOUDFLARE_DOMAIN=your-domain.com

Descargar herramienta