juice-shop/juice-shop
Aplicación web intencionalmente vulnerable que cubre las vulnerabilidades del OWASP Top 10 para formación en seguridad, competiciones CTF y práctica de pruebas de penetración con más de 100 desafíos de hacking.

 OWASP Juice Shop



La tienda online más confiable que existe. (@dschadow) — ¡La mejor tienda de jugos de todo internet! (@shehackspurple) — ¡En realidad, la aplicación vulnerable más libre de errores que existe! (@vanderaj) — Primero te ríes 😂😂, luego lloras 😢 (@kramse) — Pero esto no tiene nada que ver con el jugo. (la esposa de @coderPatros)
OWASP Juice Shop es probablemente la aplicación web insegura más moderna y sofisticada. Se puede utilizar en capacitaciones de seguridad, demostraciones de concientización, CTFs y como conejillo de indias para herramientas de seguridad. Juice Shop abarca vulnerabilidades de todo el OWASP Top Ten junto con muchas otras fallas de seguridad encontradas en aplicaciones del mundo real.
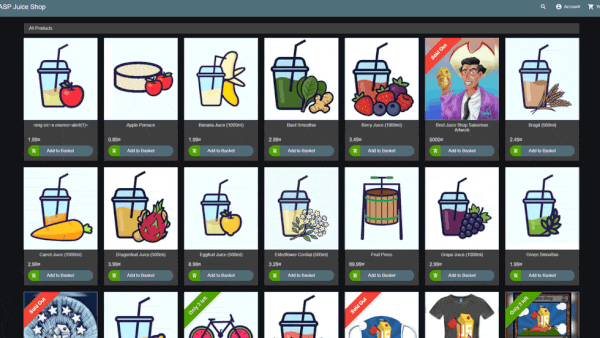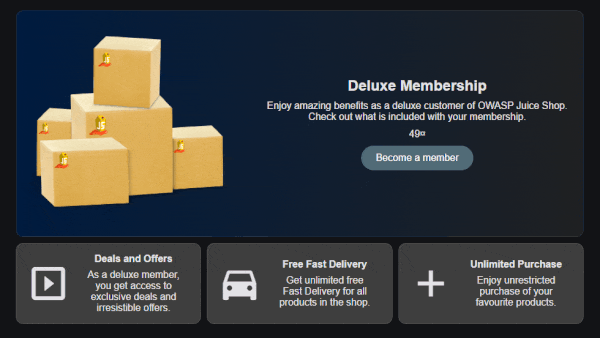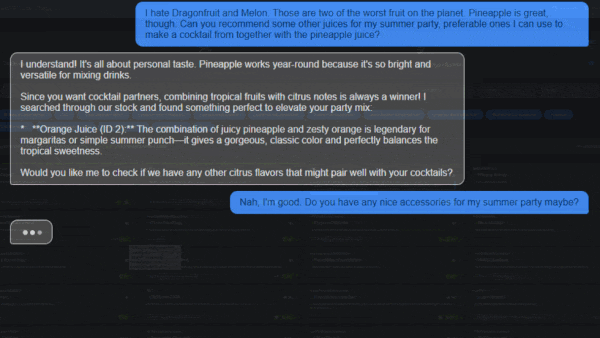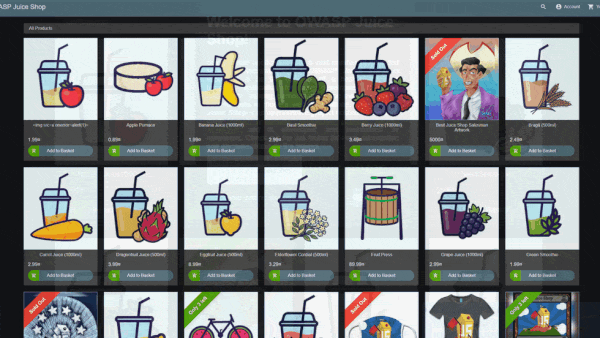
Para una introducción detallada, lista completa de características y visión general de la arquitectura, visite la página oficial del proyecto: https://owasp-juice.shop
Puede encontrar algunas variaciones de instalación menos comunes, así como instrucciones para ejecutar Juice Shop en varios proveedores de computación en la nube en la documentación Running OWASP Juice Shop.
Algunos desafíos requieren un proveedor de IA/LLM para funcionar correctamente. Consulte la documentación Setting up external dependencies para obtener instrucciones sobre cómo configurar proveedores de IA locales o basados en la nube.

git clone https://github.com/juice-shop/juice-shop.git --depth 1 (o clone su propio fork del repositorio)cd juice-shopnpm install (solo debe hacerse antes del primer inicio o cuando cambie el código fuente)npm start

juice-shop-<version>_<node-version>_<os>_x64.zip (o .tgz) adjunto a la última versióncd a la carpeta descomprimidanpm startCada distribución empaquetada incluye algunos binarios para
sqlite3ylibxmljs2vinculados al sistema operativo y la versión de node.js en la que se ejecutónpm install.


docker pull bkimminich/juice-shopdocker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shopgit clone https://github.com/juice-shop/juice-shop.git (o clone su propio fork del repositorio)cd vagrant && vagrant upSiéntase libre de echar un vistazo a la última versión de OWASP Juice Shop: http://demo.owasp-juice.shop
¡Esta es únicamente una instancia de prueba de despliegue y vista previa! No se supone que use esta instancia para sus propios esfuerzos de hacking. No hay tiempo de actividad garantizado. ¡Miradas severas garantizadas si la rompe!