
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Exploit-Mapper — Plataforma de gestión de vulnerabilidades que importa informes de escáneres, los enriquece con inteligencia de CISA KEV y Exploit-DB, y proporciona puntuación de riesgo contextual para una remediación priorizada. | Kitploit
Herramientas/GitHubGitHub/jrokz2315/exploit-mapper
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesInteligencia de Amenazas
GitHubjrokz2315/exploit-mapper

Exploit-Mapper

Plataforma de gestión de vulnerabilidades que importa informes de escáneres, los enriquece con inteligencia de CISA KEV y Exploit-DB, y proporciona puntuación de riesgo contextual para una remediación priorizada.

Ver Repositorio
17hace 8 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Exploit Mapper

Una plataforma integral de gestión de vulnerabilidades que analiza informes de escaneo de seguridad, enriquece datos de vulnerabilidades con inteligencia de exploits y proporciona puntuación de riesgo procesable para priorizar la remediación.

License Node React

Características

  • Importación Multi-Formato: Soporte para informes de vulnerabilidades en CSV y Excel de diversos escáneres (Nessus, Qualys, Arctic Wolf, OpenVAS y más)
  • Detección Automática de Columnas: Mapeo inteligente de nombres de columna específicos de cada escáner a campos estándar
  • Enriquecimiento de Exploits: Consulta automática contra CISA KEV (Vulnerabilidades Explotadas Conocidas) y Exploit-DB
  • Motor de Puntuación de Riesgo: Puntuaciones de riesgo contextual basadas en CVSS, disponibilidad de exploits y criticidad de activos
  • Adición Manual de Vulnerabilidades (No Sistémica): Capacidad de añadir vulnerabilidades manualmente para aceptar aquellas que un escáner no puede detectar. Ej: uso de TLS v1 para la App XYZ.
  • Panel Interactivo: Medidor de riesgo en tiempo real, desglose de severidad y análisis de tendencias
  • Gestión de Dispositivos: Seguimiento de vulnerabilidades por host/dispositivo con información de SO y criticidad
  • Seguimiento de Remediación: Flujo de trabajo de estado, asignación y resolución
  • Autenticación de Usuarios: Control de acceso basado en roles (Admin, Usuario, Visor)
  • Seguro por Diseño: Validación de archivos conforme a OWASP, hash de contraseñas PBKDF2, gestión de sesiones

*** El uso del proceso de enriquecimiento CVE en la primera carga ralentizará el proceso de subida. Solo intentará enriquecer las vulnerabilidades subidas marcadas como explotables en sus escaneos, pero el tiempo puede variar significativamente según el tamaño del archivo subido.*** Uploads
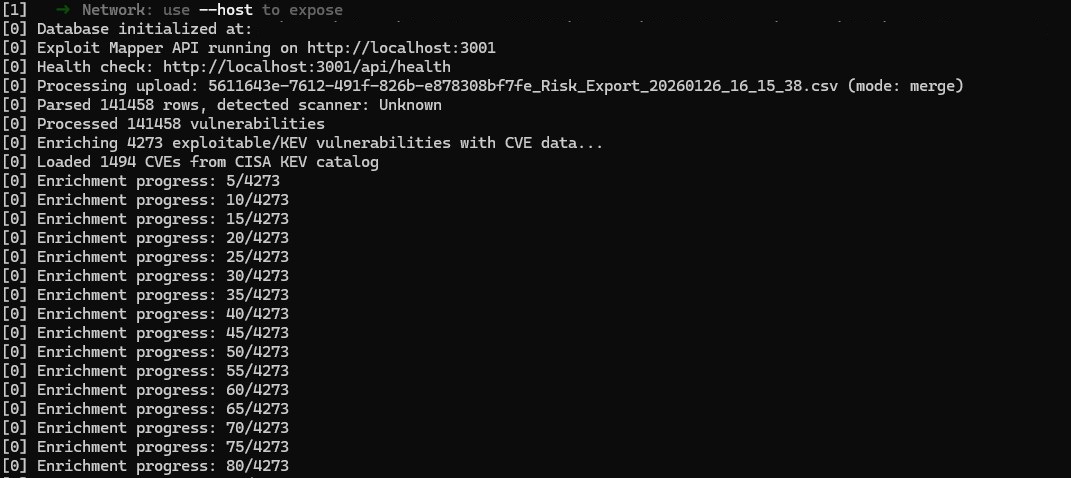
Panel de Control

El panel proporciona una vista general de su postura de seguridad con:

  • Medidor de puntuación de riesgo general
  • Gráficos de distribución de severidad
  • Principales vulnerabilidades explotables
  • Seguimiento del progreso de remediación

Lista de Vulnerabilidades

Navegue, filtre y ordene vulnerabilidades por:
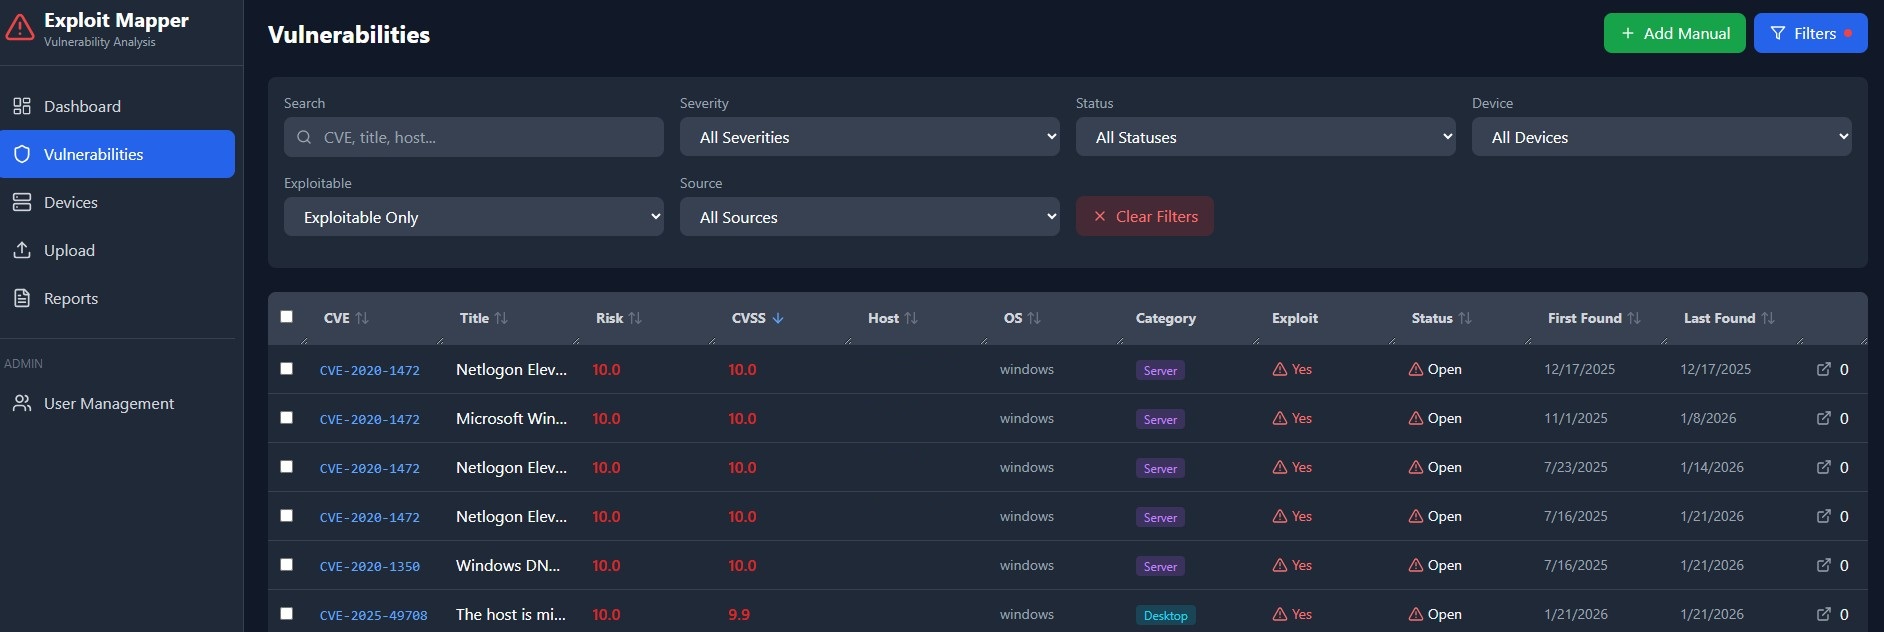
  • Severidad, puntuación de riesgo, CVSS
  • Disponibilidad de exploit
  • Estado en CISA KEV
  • Host/dispositivo
  • Estado (Abierta, En Proceso, Resuelta)

Vuln-list

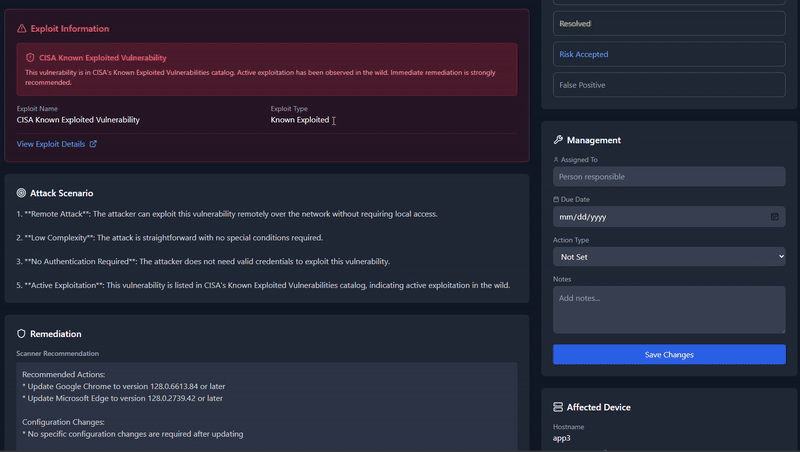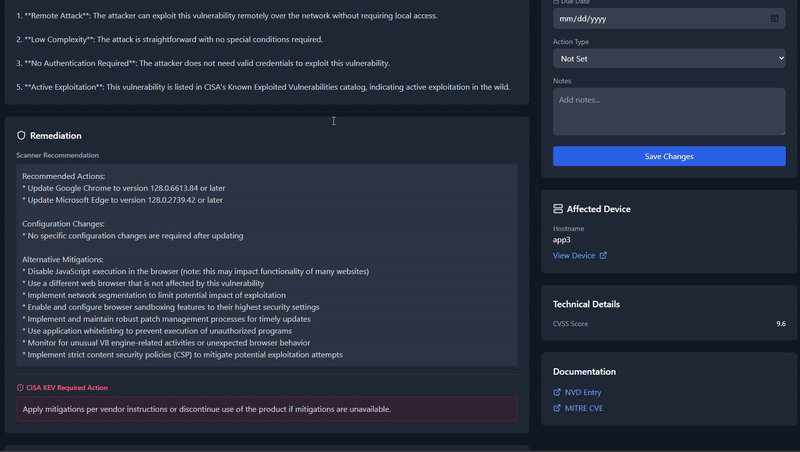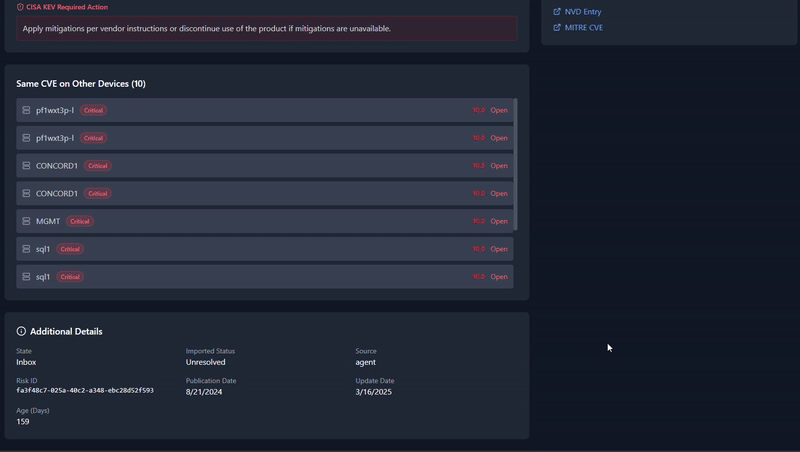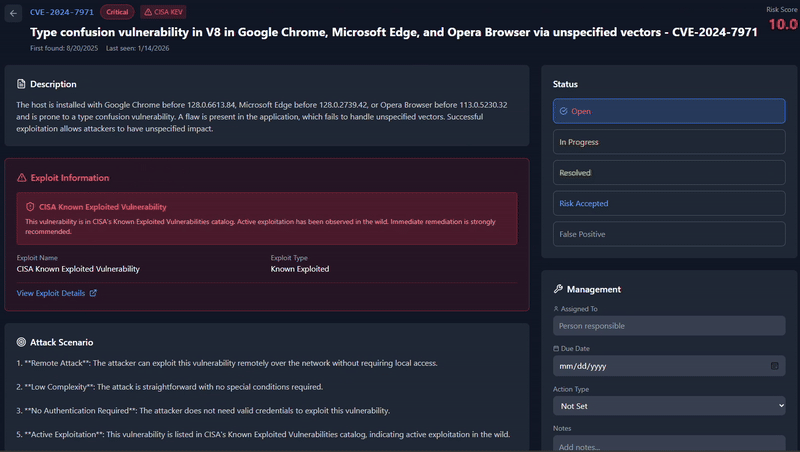
Detalle de Vulnerabilidad

Vista detallada que incluye:

  • Recomendaciones del escáner
  • Acciones requeridas por CISA KEV
  • Escenarios de ataque
  • Hallazgos relacionados en distintos dispositivos
  • Flujo de trabajo de remediación

Vuln-details

Requisitos Previos

  • Node.js >= 18.0.0
  • npm >= 9.0.0
  • Git (para clonar el repositorio)
  • Navegador web moderno (Chrome, Firefox, Edge, Safari)

Instalación de Requisitos Previos

Windows

Opción A: Usando el instalador

  1. Descargue Node.js LTS desde https://nodejs.org
  2. Ejecute el instalador y siga las instrucciones
  3. Asegúrese de que "Agregar al PATH" esté marcado durante la instalación
  4. Abra una nueva ventana de Símbolo del sistema o PowerShell y verifique:
    node --version
    npm --version
    

Opción B: Usar una Versión de Node Estable (Recomendado)

  1. Descargue nvm-windows desde https://github.com/coreybutler/nvm-windows)
  2. Ejecute el instalador y siga las instrucciones
nvm install 22.12.0
nvm use 22.12.0

Opción C: Usando winget (Administrador de Paquetes de Windows)

winget install OpenJS.NodeJS.LTS
winget install Git.Git

Opción D: Usando Chocolatey

choco install nodejs-lts
choco install git
macOS

Usando Homebrew:

brew install node
brew install git

O descargue el instalador desde https://nodejs.org

Verifique la instalación:

node --version
npm --version
Linux (Ubuntu/Debian)
# Usando el repositorio NodeSource para la última LTS
curl -fsSL https://deb.nodesource.com/setup_lts.x | sudo -E bash -
sudo apt-get install -y nodejs git

# Verificar
node --version
npm --version

Instalación

1. Clonar el Repositorio

macOS / Linux:

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (Símbolo del sistema):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

Windows (PowerShell):

git clone https://github.com/jrokz2315/exploit-mapper.git
cd exploit-mapper

2. Instalar Dependencias

Todas las plataformas:

npm run install:all

O instale manualmente:

macOS / Linux:

npm install
cd server && npm install
cd ../client && npm install
cd ..

Windows (Símbolo del sistema):

npm install
cd server && npm install
cd ..\client && npm install
cd ..

Windows (PowerShell):

npm install
cd server; npm install
cd ..\client; npm install
cd ..

Nota (Windows): Si encuentra errores con better-sqlite3, es posible que necesite instalar las herramientas de compilación de Windows:

npm install --global windows-build-tools

O instale Visual Studio Build Tools con la carga de trabajo "Desarrollo de escritorio con C++" desde https://visualstudio.microsoft.com/visual-cpp-build-tools/

3. Iniciar la Aplicación

Modo desarrollo (con recarga en caliente) — todas las plataformas:

npm run dev

Esto inicia tanto el servidor backend (puerto 3000) como el servidor de desarrollo frontend (puerto 5173).

Modo producción — todas las plataformas:

# Compilar el cliente
npm run build

# Iniciar el servidor
npm start

4. Acceder a la Aplicación

Abra su navegador y navegue a:

  • Desarrollo: http://localhost:5173
  • Producción: http://localhost:3000

5. Inicio de Sesión por Defecto

En la primera ejecución, se crea una cuenta de administrador por defecto:

  • Usuario: admin
  • Contraseña: Admin123!

Se le solicitará cambiar esta contraseña en el primer inicio de sesión.

Estructura del Proyecto

exploit-mapper/
├── client/                 # React frontend
│   ├── src/
│   │   ├── components/     # Reusable UI components
│   │   ├── pages/          # Page components
│   │   └── App.jsx         # Main app component
│   ├── package.json
│   └── vite.config.js
├── server/                 # Express backend
│   ├── src/
│   │   ├── db/             # Database schema and connection
│   │   ├── middleware/     # Auth middleware
│   │   ├── routes/         # API routes
│   │   └── services/       # Business logic
│   ├── data/               # SQLite database (gitignored)
│   ├── uploads/            # Temporary upload storage (gitignored)
│   └── package.json
├── package.json            # Root package with scripts
├── .gitignore
├── LICENSE
├── CONTRIBUTING.md
└── README.md

Endpoints de la API

Descargar herramienta