 joshhighet/ransomwatch
el rastreador transparente de reclamaciones de ransomware 🥷🏼🧅🖥️


ransomwatch rastrea los sitios de extorsión utilizados por grupos de ransomware y muestra un feed agregado de reclamaciones
por favor, utiliza la plantilla de issue al enviar nuevos grupos
el contenido dentro de ransomwatch.telemetry.ltd, posts.json, groups.json junto con los directorios docs/ y source/ se genera dinámicamente en función de las opciones de alojamiento de actores de amenazas del mundo real en casi tiempo real.
aunque se han tomado medidas de saneamiento, al ver o acceder a ransomwatch reconoces que lo haces bajo tu propio riesgo
web:// ransomwatch.telemetry.ltd
json:// ransomwhat.telemetry.ltd/posts
json:// ransomwhat.telemetry.ltd/groups
groups.json contiene hosts, nodos, relays y mirrors para un grupo o actor rastreadoposts.json contiene publicaciones extraídas, anotadas por su hora de descubrimiento y grupo responsableeste es un repositorio en vivo que utiliza una combinación de GitHub actions y un contenedor de servicios. visita, analiza e informa sobre hosts monitoreados en casi tiempo real de manera autónoma
la obtención de contenido se realiza con psf/requests - si se requiere renderizado, se utilizan mozilla/geckodriver y seleniumhq/selenium.
El frontend se genera en última instancia con markdown, usando markdown.py y se sirve con docsifyjs/docsify gracias a pages.github.com
los gráficos o visualizaciones se generan con plotting.py con la ayuda de matplotlib/matplotlib
la indexación de publicaciones se realiza con una combinación de grep, awk y sed dentro de parsers.py - es frágil y como cualquier ̴̭́H̶̤̓T̸̙̅M̶͇̾L̷͑ͅ ̴̙̏p̸̡͆a̷̛̦r̵̬̿s̴̙͛ĩ̴̺n̸̔͜g̸̘̈, tiene una vida útil limitada.
el HTML renderizado para cada página se puede ver dentro del directorio source
una versión aplanada de groups.json con cada host como objeto propio se puede encontrar en assets/groups-kv.json. la estructura es un array de objetos, cada uno representando una entidad/grupo distinto, con cada uno conteniendo todas las propiedades (como name, captcha, parser, etc.) al mismo nivel, incluyendo posible repetición en elementos como profile y meta. algunas herramientas de análisis de datos funcionan con esta estructura de manera más fácil, requiriendo menos transposición.
¡obtener servicios ocultos requiere un circuito tor! establece uno con;
docker run -p9050:9050 ghcr.io/joshhighet/torsocc:latest
usage: ransomwatch.py [-h] [--name NAME] [--location LOCATION] {add,scrape,parse,markdown}

positional arguments:
  {add,scrape,parse,markdown}
                        operation to execute

optional arguments:
  -h, --help            show this help message and exit
  --name NAME           provider name
  --location LOCATION   target web location (full URI)

       _______________                        |*\_/*|________
      |  ___________  |                      ||_/-\_|______  |
      | |           | |                      | |           | |
      | |   0   0   | |                      | |   0   0   | |
      | |     -     | |                      | |     -     | |
      | |   \___/   | |                      | |   \___/   | |
      | |___     ___| |                      | |___________| |
      |_____|\_/|_____|                      |_______________|
        _|__|/ \|_|_.............💔.............._|________|_
       / ********** \                          / ********** \
     /  ************  \   👀 🦅 ransomwatch  /  ************  \
    --------------------                    --------------------
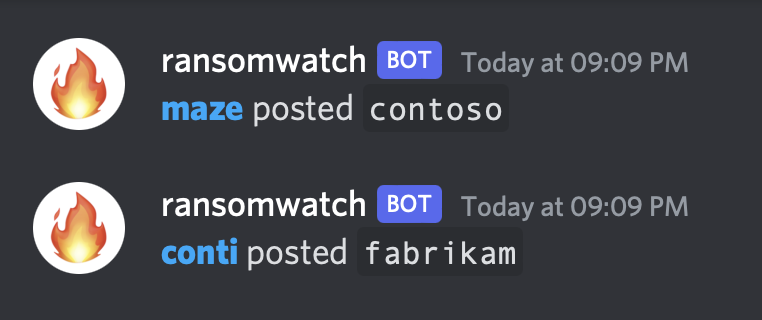
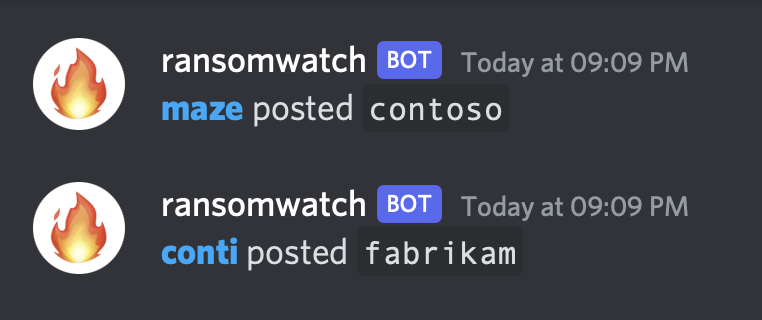
las publicaciones recién indexadas se pueden enviar a discord proporcionando una variable DISCORD_WEBHOOK al ejecutar parse.
DISCORD_WEBHOOK=https://discord.com/api/webhooks/xxxxx/xxx ./ransomwatch.py parse