
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/jonathanwilbur/cve-2018-19131
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad Web
GitHubjonathanwilbur/cve-2018-19131

CVE-2018-19131

Exploit de prueba de concepto de CVE-2018-19131: XSS en Squid Proxy mediante certificado X.509

Ver Repositorio
18230hace 8 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    903
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    726
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    437
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    410
  • 5

    wifit3

    derv82/wifit3

    Wifite pero solo USB y multiplataforma.

    404
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    357

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Demo de CVE-2018-19131

  • Autor: Jonathan M. Wilbur <[email protected]>
  • Año de copyright: 2018
  • Licencia: Licencia MIT

No hagas nada ilegal con esto. Esto no es malware. Es solo una prueba de concepto.

Esta es una demo de CVE-2018-19131, que se ejecuta en una aplicación Docker Compose.
Esta biblioteca compila Squid versión 3.5.27, que es vulnerable. La versión 3.5.28 no es vulnerable. Las versiones concretas afectadas se enumeran aquí.

Las pruebas han tenido éxito tanto en Windows 10 como en Mac OS X Mojave.

Uso de la Prueba de Concepto

No ejecutes esto en el mismo host desde el que tienes configurado el proxy, porque el proxy redirigirá todas las peticiones HTTP de vuelta a sí mismo. El cliente y el servidor deben ser dos máquinas separadas.

Configuración del Servidor

  1. Clona este repositorio ejecutando git clone https://github.com/JonathanWilbur/CVE-2018-19131.git.
  2. Accede al directorio ejecutando cd CVE-2018-19131.
  3. Construye la aplicación ejecutando docker-compose up.
  • Esto llevará mucho tiempo (unos 20 minutos), porque hay que compilar Squid desde cero.

Configuración del Cliente

Configurar un proxy HTTPS es algo muy estándar. Windows y MacOS lo tienen. Linux tiene de todo si eres creativo. No voy a documentar cómo configurar un proxy aquí, porque ya está documentado exhaustivamente en otros sitios. Simplemente configura tu ordenador para que apunte al servidor en el que instalaste la instancia vulnerable de Squid.

Sin embargo, señalaré que debes usar un proxy HTTPS, no HTTP. En MacOS, en la configuración de Proxies, esto se llama Secure Web Proxy. Windows no hace esa distinción.

Explotación

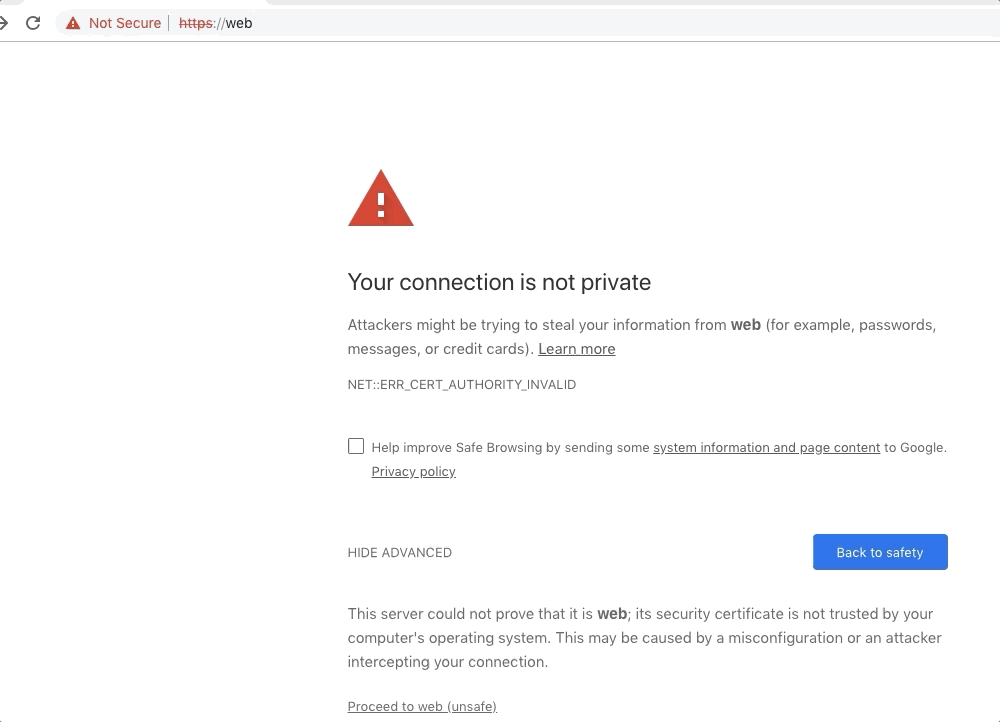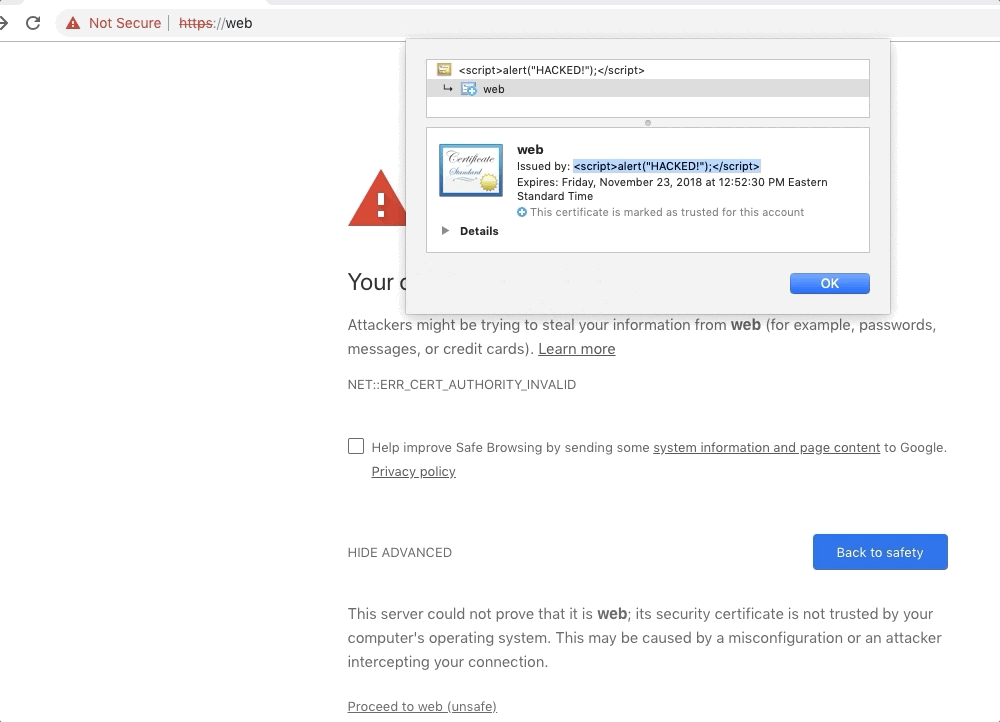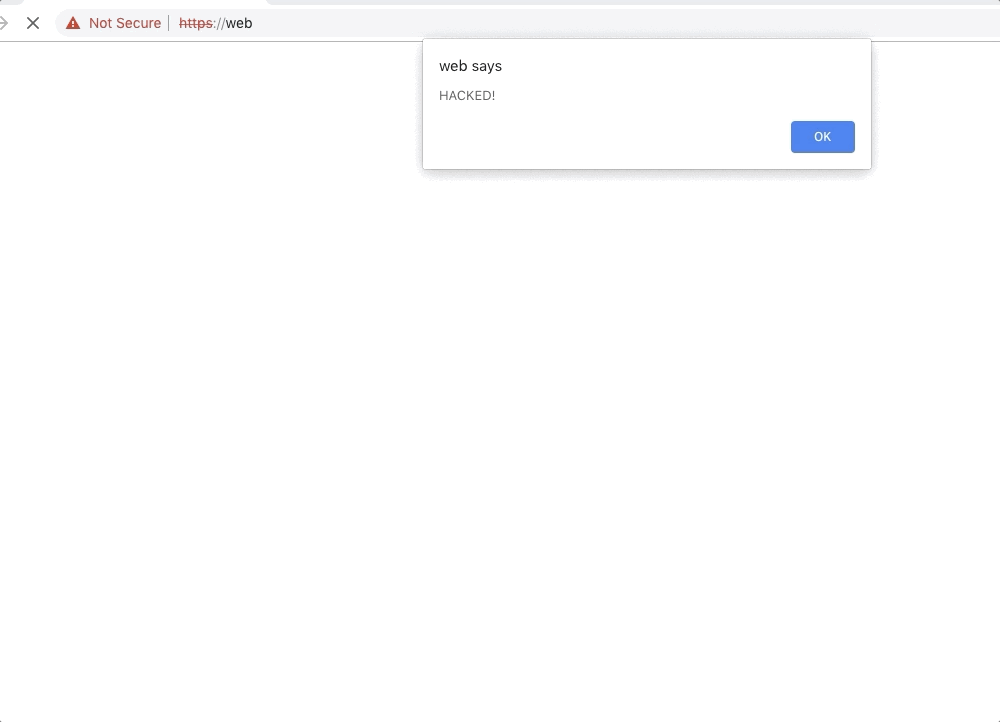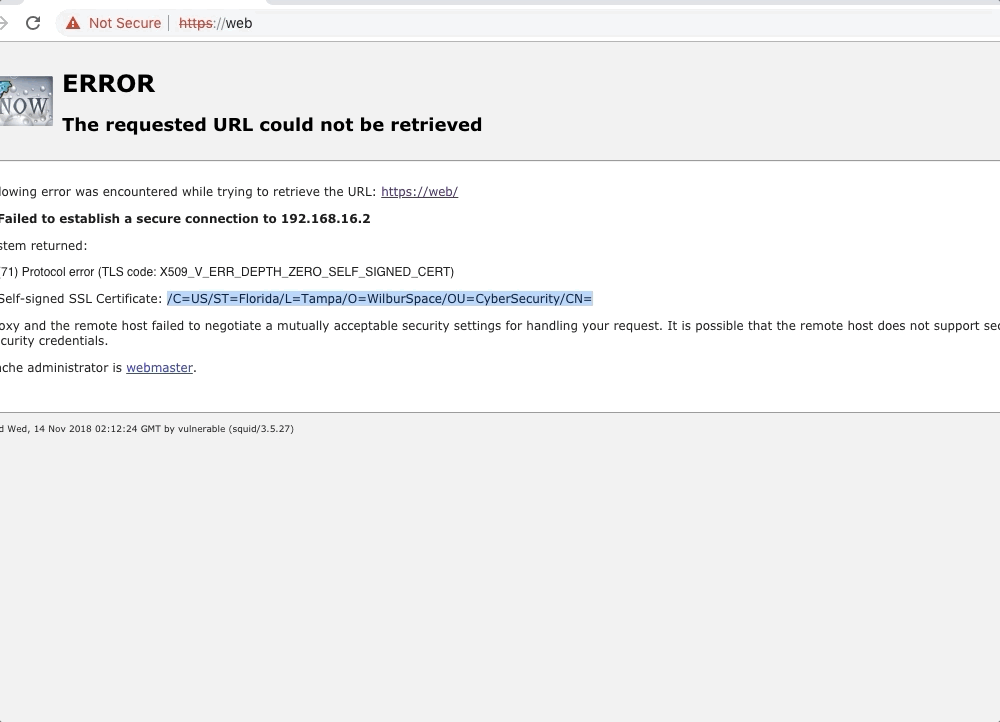
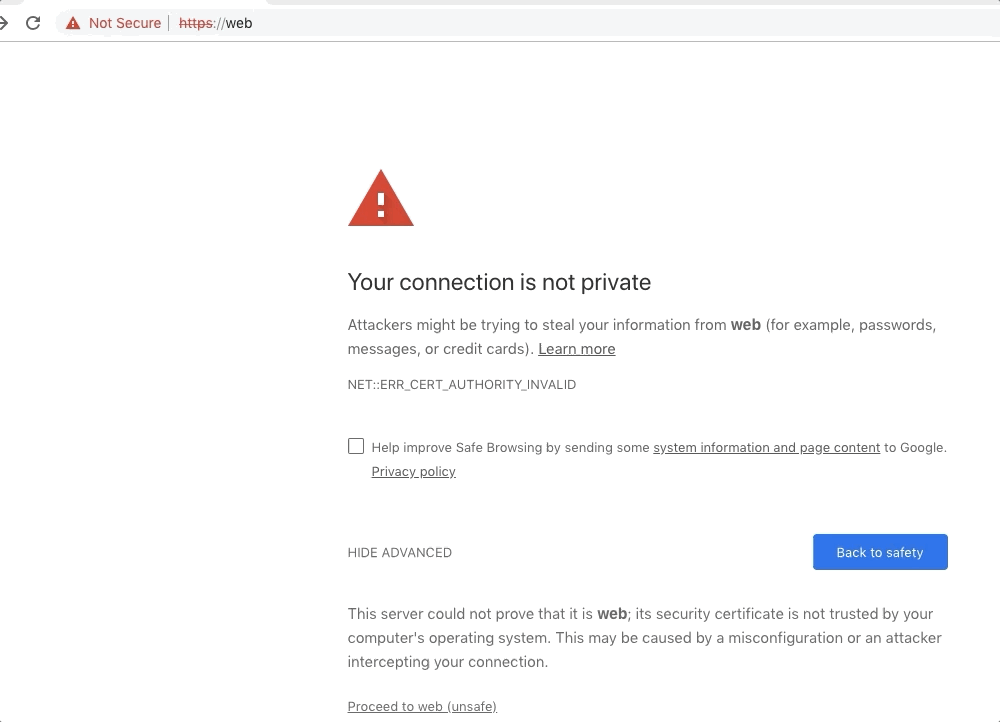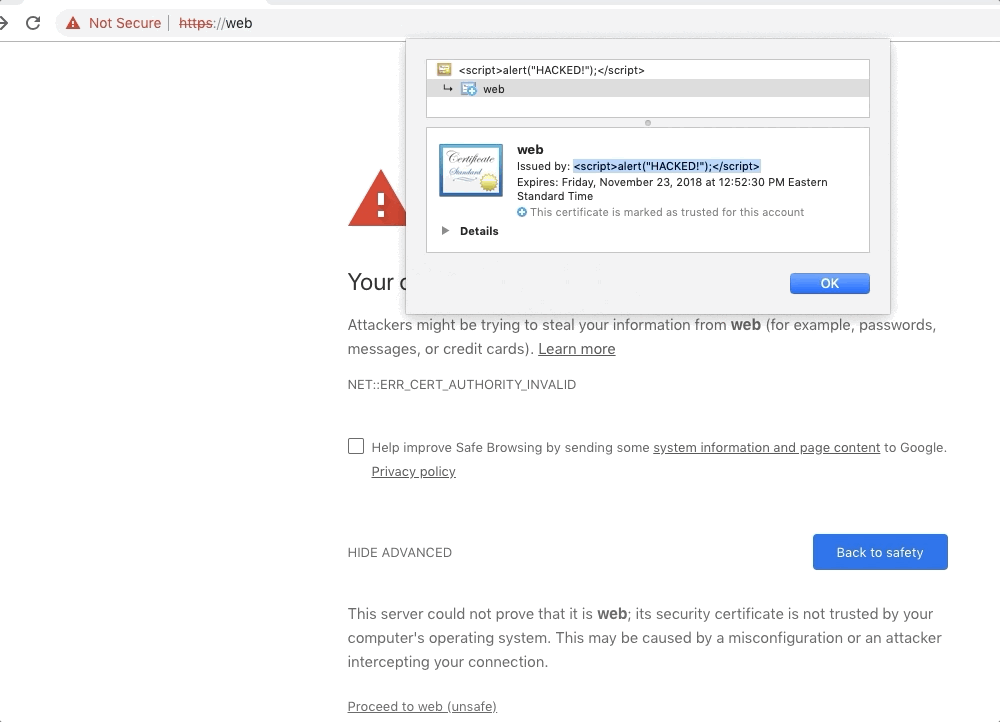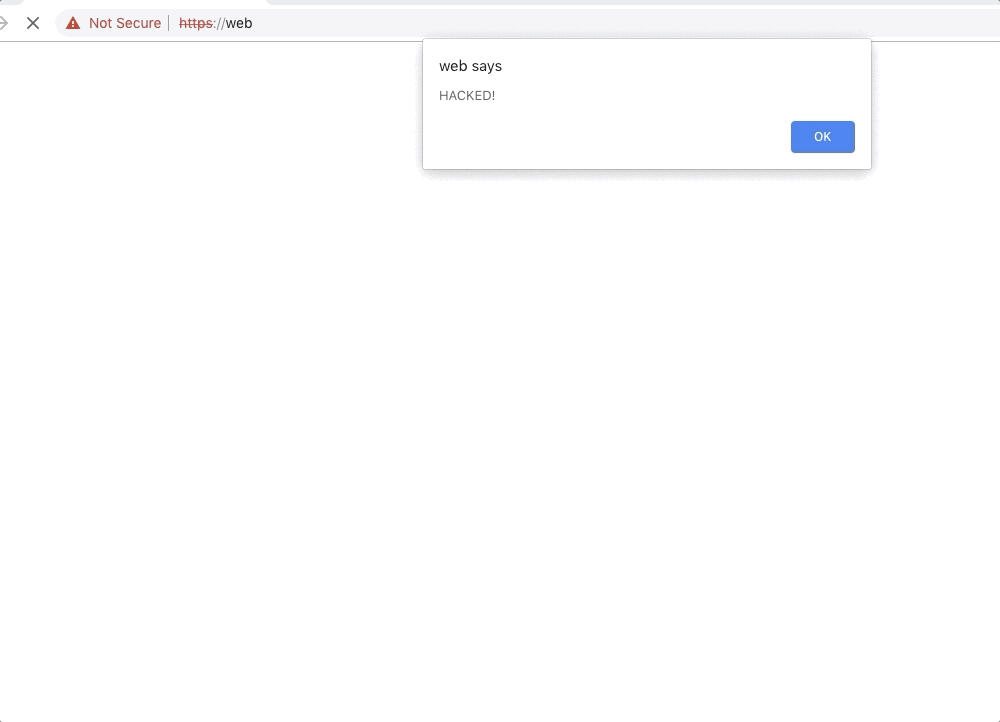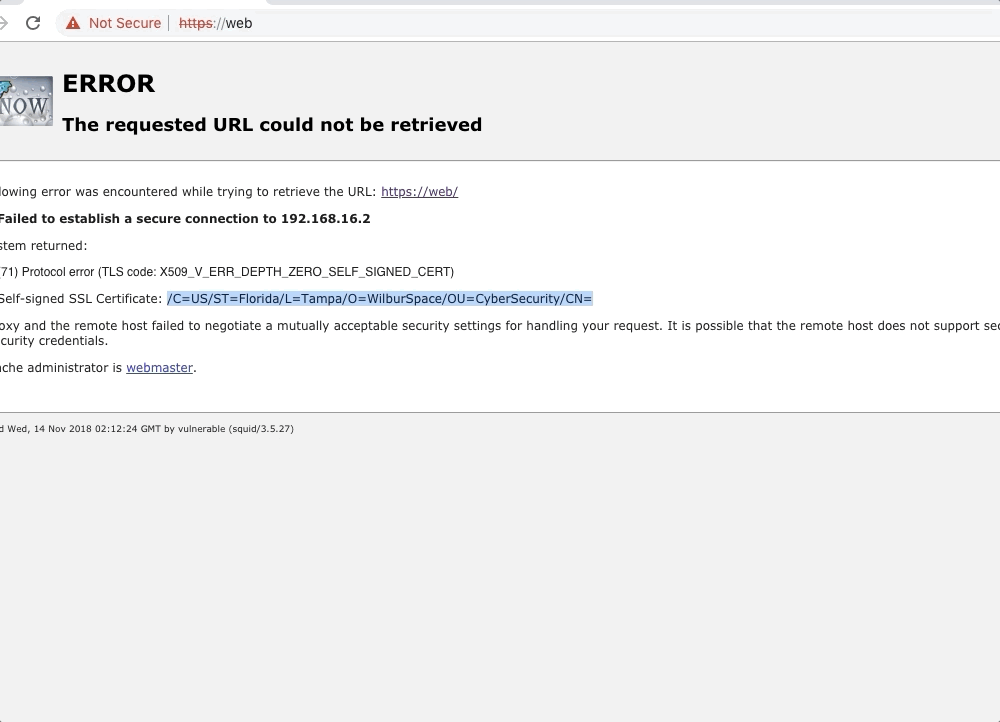
Accede al sitio malicioso conectándote a https://web. Acepta el primer error de certificado, que solo está causado por el proxy al interceptar el tráfico HTTPS; a continuación se te presentará la siguiente página, que ejecutará el exploit. Deberías ver una alerta del navegador que dice HACKED!.

Después de hacer clic en OK, verás la página predeterminada de Squid para un fallo de conexión segura. Notarás que el nombre de emisor/asunto mostrado--que son el mismo, porque se usa un certificado autofirmado--carece del atributo commonName (CN). Eso se debe a que su valor era:

<script>alert("HACKED!");</script>

que se interpreta como HTML sin procesar y, por lo tanto, ¡el script se ejecuta!

Ver También

  • La página principal de Squid
  • La entrada de la National Vulnerability Database (NVD) para CVE-2018-19131

Contáctame

Si deseas sugerir correcciones o mejoras en esta biblioteca, simplemente deja un issue en esta página de GitHub. Si deseas contactarme por otros motivos, envíame un correo a [email protected] (Mi clave GPG) (Mi certificado TLS). 🐗

Descargar herramienta



