¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!
Live-Forensicator — Kit de herramientas de respuesta a incidentes y forense en vivo multiplataforma con detección integrada, análisis estructurado y generación de informes — diseñado para investigaciones de seguridad rápidas y procesables. | Kitploit
Kit de herramientas de respuesta a incidentes y forense en vivo multiplataforma con detección integrada, análisis estructurado y generación de informes — diseñado para investigaciones de seguridad rápidas y procesables.
Kit multiplataforma de respuesta a incidentes y forensia en vivo
Windows (PowerShell) | Linux (Bash) | macOS (Shell)
Diseñado para investigaciones forenses rápidas, estructuradas y accionables.
🤔 Acerca de
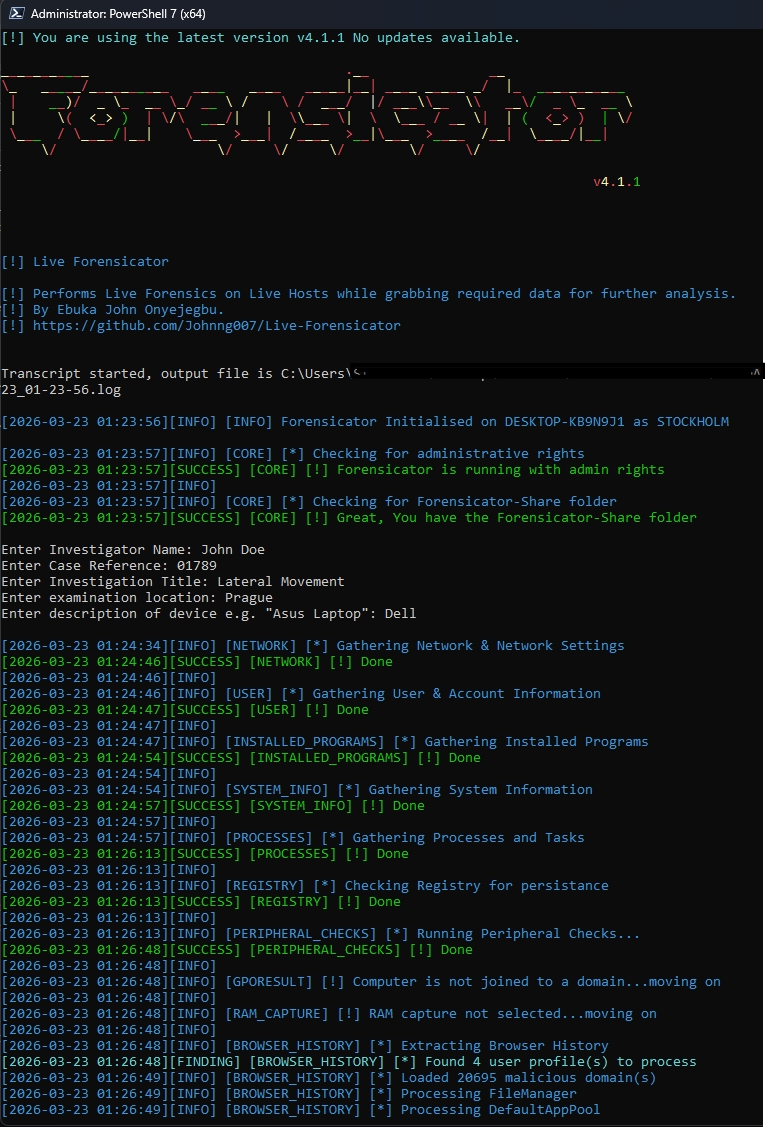
Forensicator es un kit multiplataforma de respuesta a incidentes y forensia en vivo.
Está diseñado para ayudar a investigadores forenses y respondedores de incidentes a recopilar, analizar e interpretar rápidamente artefactos del sistema durante investigaciones en vivo.
Forensicator:
Recopila datos de actividad del sistema y del usuario
Detecta comportamientos anómalos e indicadores sospechosos
Señala posibles compromisos o malas configuraciones
Genera informes HTML estructurados y listos para la investigación
⚙️ Soporte de plataformas
🖳 Windows (PowerShell)
Análisis avanzado de registros de eventos (Event Log)
Detección de actividad sospechosa mediante Event IDs conocidos
Motor de reglas Sigma (más de 1.400 reglas de la comunidad) evaluadas contra los registros de eventos de Security/Sysmon
Coincidencia de hashes de malware (p. ej., fuentes de abuse.ch)
Análisis del historial del navegador con coincidencia de IOC
Cifrado opcional de artefactos (AES)
Detection Insight: un resumen de la detección, por qué es importante, la lógica de detección, qué buscar y su mapeo MITRE
Archivo de investigación + salida JSON estructurada para Forensicator Enterprise
Forensicator AI — veredictos de IA opcionales por hallazgo desde un LLM local (Ollama) o comercial, mostrados en la información sobre herramientas del informe
Motor de detección que cubre reverse shells, manipulación de SIP/Gatekeeper/kext, secuestro de PATH, ejecución de binarios eliminados, manipulación de marcas de tiempo en credenciales y más
Motor de reglas Sigma de mejor esfuerzo basado en reglas reales de la comunidad SigmaHQ, evaluado contra el registro unificado
Coincidencia de hashes de malware y de IOC en el historial del navegador, con fuentes abuse.ch/URLhaus de actualización automática
Comprobaciones de integridad de FileVault, SIP, Gatekeeper, TCC y Signed System Volume
Verificación de la firma de código de las aplicaciones
Cifrado opcional de artefactos (AES)
Archivo de investigación + salida JSON estructurada para Forensicator Enterprise
⚠️ Nota: macOS restringe la telemetría real de creación de procesos a su Endpoint Security Framework, al que un script simple no puede acceder; por lo tanto, la cobertura de Sigma aquí es más limitada que en Windows/Linux. Consulta el README de macOS para obtener más detalles.
🐧 Linux (Bash)
Scripts Bash compatibles con múltiples distribuciones, sin dependencias no nativas
Motor de detección que cubre reverse shells, manipulación de marcas de tiempo, secuestro de PATH, ejecución de binarios eliminados, integridad de paquetes y más
Motor de reglas Sigma basado en reglas reales de la comunidad SigmaHQ, evaluado contra auditd y journald cuando estén disponibles
Coincidencia de hashes de malware y de URL maliciosas, con fuentes abuse.ch/URLhaus de actualización automática
Estado del cifrado de disco LUKS y cronología de manipulación de archivos de credenciales
Cifrado opcional de artefactos (AES)
Salida JSON estructurada para Forensicator Enterprise
⚠️ Nota: los scripts de Linux están diseñados para evitar utilidades no nativas (p. ej., net-tools) y lograr la máxima compatibilidad. La cobertura de Sigma depende de si auditd ya está configurado en el equipo objetivo — consulta el README de Linux.
🔍 Características principales
Recopilación multiplataforma de artefactos forenses
Detección de actividad sospechosa y anomalías en cada plataforma
Análisis de registros de eventos (Windows)
Integración de reglas Sigma en las tres plataformas: la cobertura y la fuente de datos varían según el sistema operativo; consulta la sección de cada plataforma más abajo y su propio README
Coincidencia de hashes de malware y de IOC, con fuentes de inteligencia de amenazas de actualización automática
Informes HTML estructurados (con paneles)
Cifrado opcional de artefactos (Windows, Linux y macOS)
Detection Insight con mapeo MITRE
Forensicator AI — veredictos de IA opcionales por hallazgo desde un LLM local (Ollama) o comercial (Windows por ahora; otras plataformas planificadas)
📊 Salida
Forensicator genera:
Un informe HTML limpio y estructurado
Hallazgos indexados para una navegación sencilla
Artefactos extraídos almacenados localmente
Detection Insight para cada hallazgo
Estadísticas de actividad sospechosa con reglas Sigma
Esto permite una transición rápida de recopilación de datos → investigación → toma de decisiones.
⚠️ Notas importantes
Ejecuta los scripts con permisos elevados/privilegiados para obtener los mejores resultados
La actividad puede activar alertas IDS/IPS — esto es un comportamiento esperado
La inteligencia de amenazas externa (hashes, IOC) puede actualizarse durante la ejecución
La configuración se puede personalizar mediante config.json
🔐 Integridad y cifrado de artefactos
Forensicator admite el cifrado opcional de los artefactos recopilados mediante AES.
Esto es útil cuando:
La evidencia debe transportarse de forma segura
Existen preocupaciones sobre la cadena de custodia
Debe preservarse la integridad legal de los artefactos
⚠️ Disponible en Windows, Linux y macOS
⚠️ No compatible con versiones anteriores a la v4.1.1
🤖 Forensicator AI
Desactivado por defecto. Cuando está habilitado, cada hallazgo se envía a un LLM local o comercial a medida que se recopila, y recibe un veredicto real en lenguaje sencillo que se muestra directamente en la información sobre herramientas del informe.
Configuración rápida (LLM local mediante Ollama), actualmente en Windows:
# 1. Install Ollama (https://ollama.com) and pull a model
ollama pull mistral:7b-instruct
// 2. Enable it in config.json
"ai": {
  "enabled": true,
  "provider": "ollama",
  "base_url": "http://localhost:11434",
  "model": "mistral:7b-instruct"
}
¿Prefieres una API comercial (OpenAI, Anthropic, Azure OpenAI o cualquier endpoint compatible con OpenAI)? Configura provider en consecuencia y añade tu api_key.
📘 Guía de configuración completa (todos los proveedores, ajustes y solución de problemas): opendocs.forensicator.io

 johnng007/live-forensicator