Vulnerabilidad de Cross Site Scripting Almacenado en Hotel Druid 3.0.4 - CVE-2023-29839
Enlace del CMS: https://www.hoteldruid.com/
Versión afectada: 3.0.4
Gravedad y CVSS: 5.4 (Media) | Vector: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
Existe una vulnerabilidad de Cross Site Scripting (XSS) Almacenado en varias páginas de la versión 3.0.4 de la aplicación Hotel Druid que permite la ejecución arbitraria de comandos.
Campos vulnerables: Apellido, Nombre, Sobrenombre en la función "Documento"
Enlaces afectados: /visualizza_contratto.php
Activación del payload: Visitar la función de vista previa del documento Ejemplo
Remediación: Actualizar a la versión 3.0.5 de HotelDruid
Pasos para reproducir:
- Introducir un payload XSS en el nombre de un cliente. Esto se puede hacer durante la reserva de una habitación o en un nuevo registro de un cliente. El payload utilizado es
<script>alert(document.domain)</script>
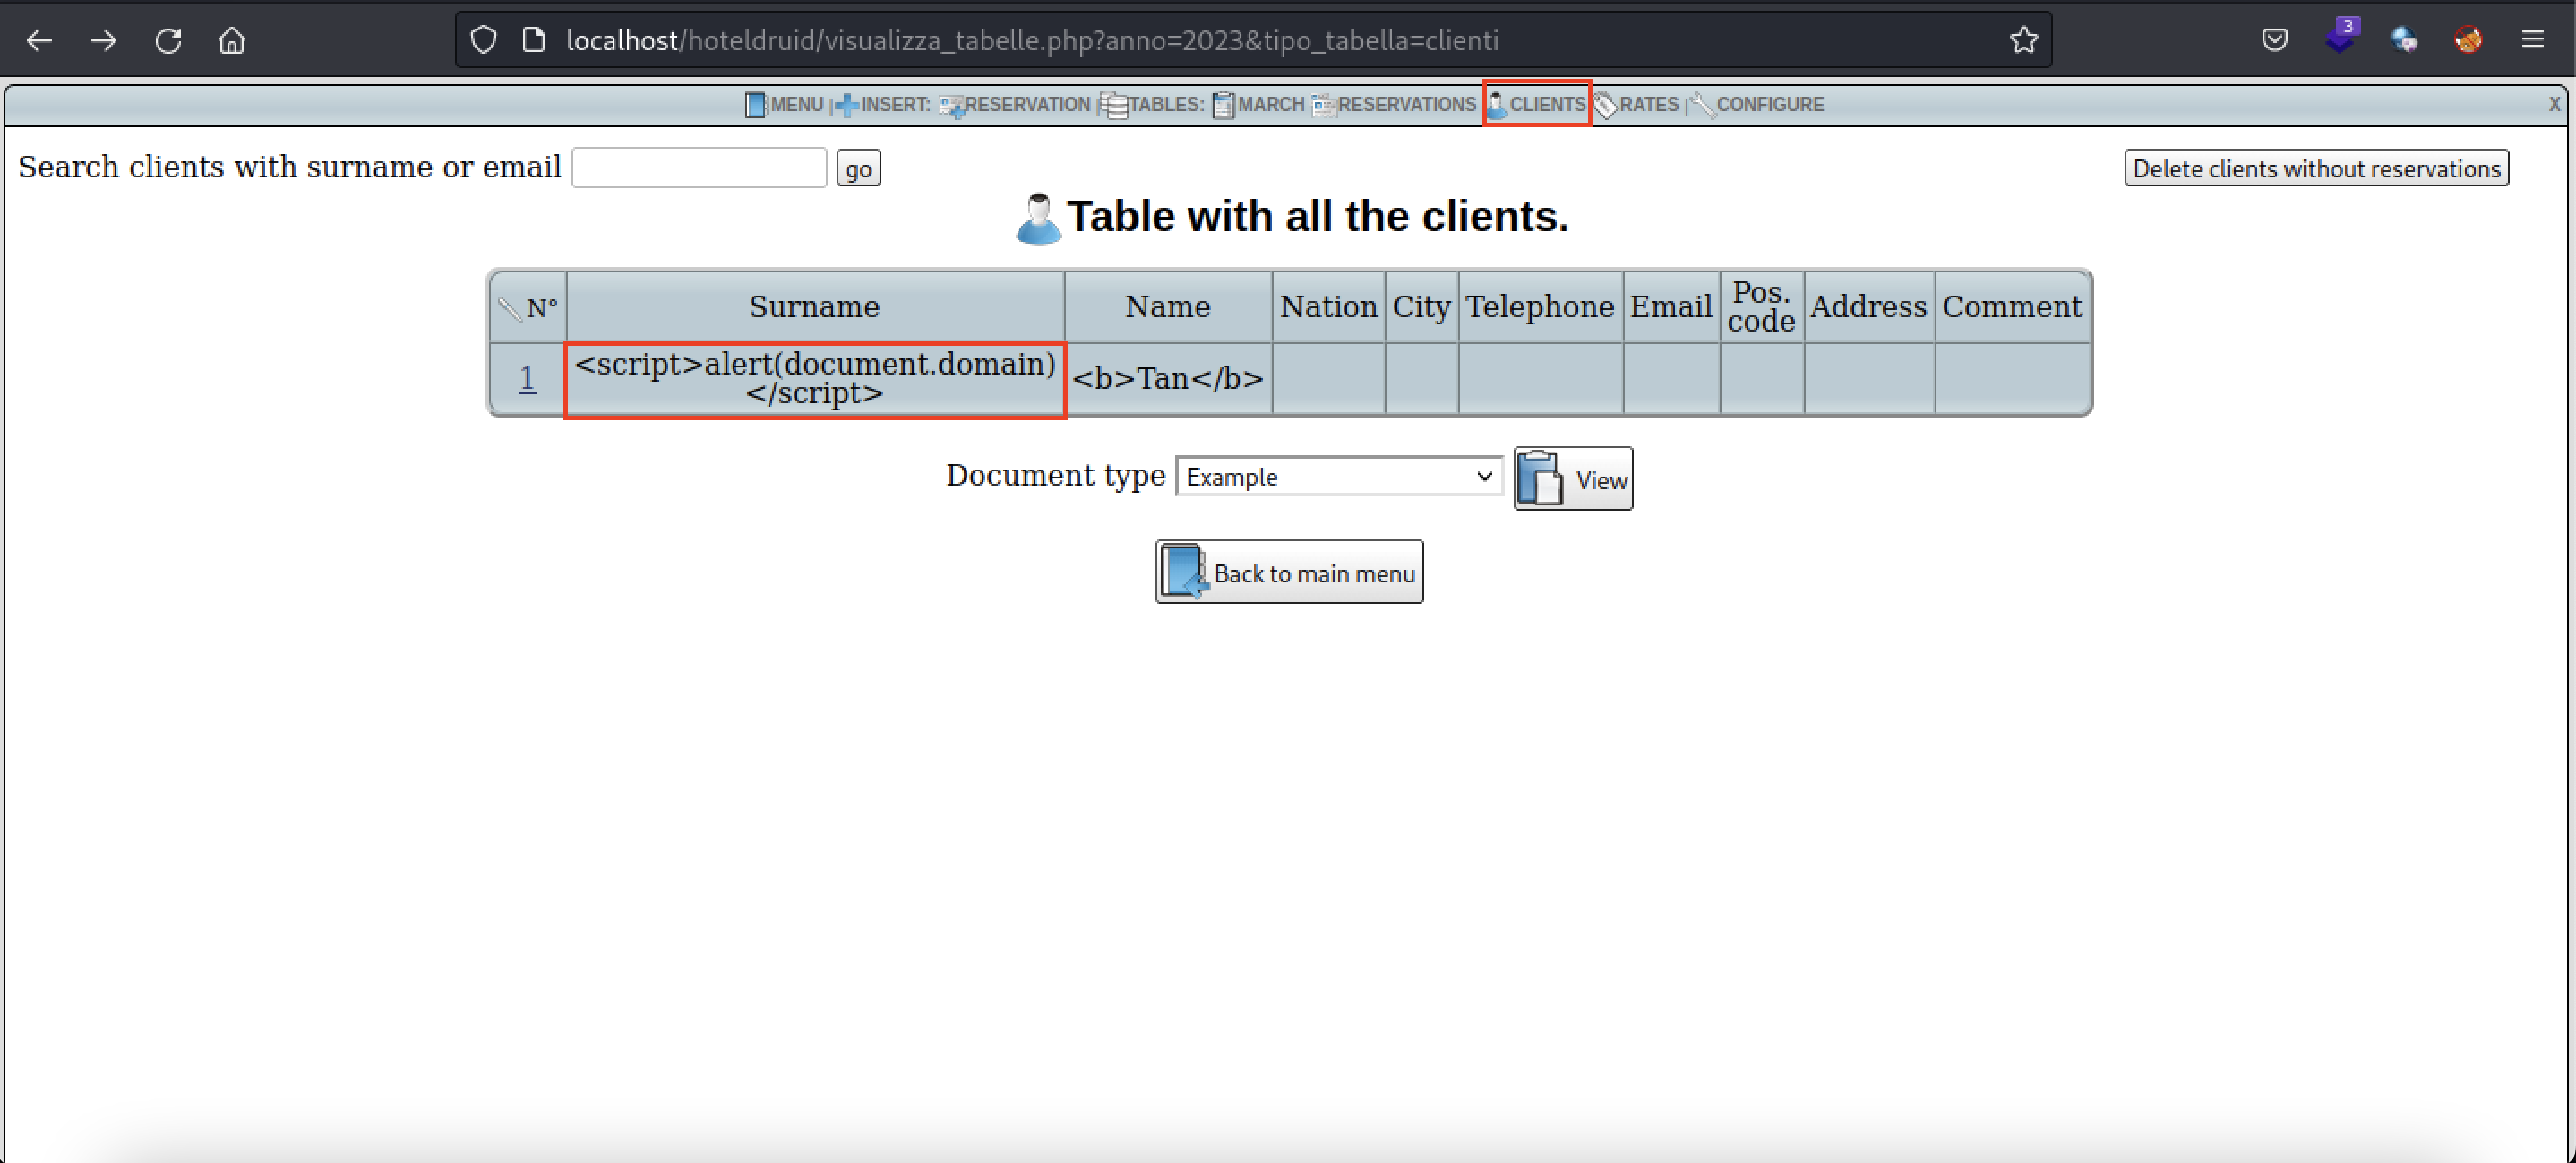
- Navegar a la pestaña "Clientes" y seleccionar el cliente con el payload XSS haciendo clic en la columna "N"
- En esta página, hay 2 formas de activar el payload XSS almacenado. La primera es viendo el documento Ejemplo en la esquina superior derecha de la página
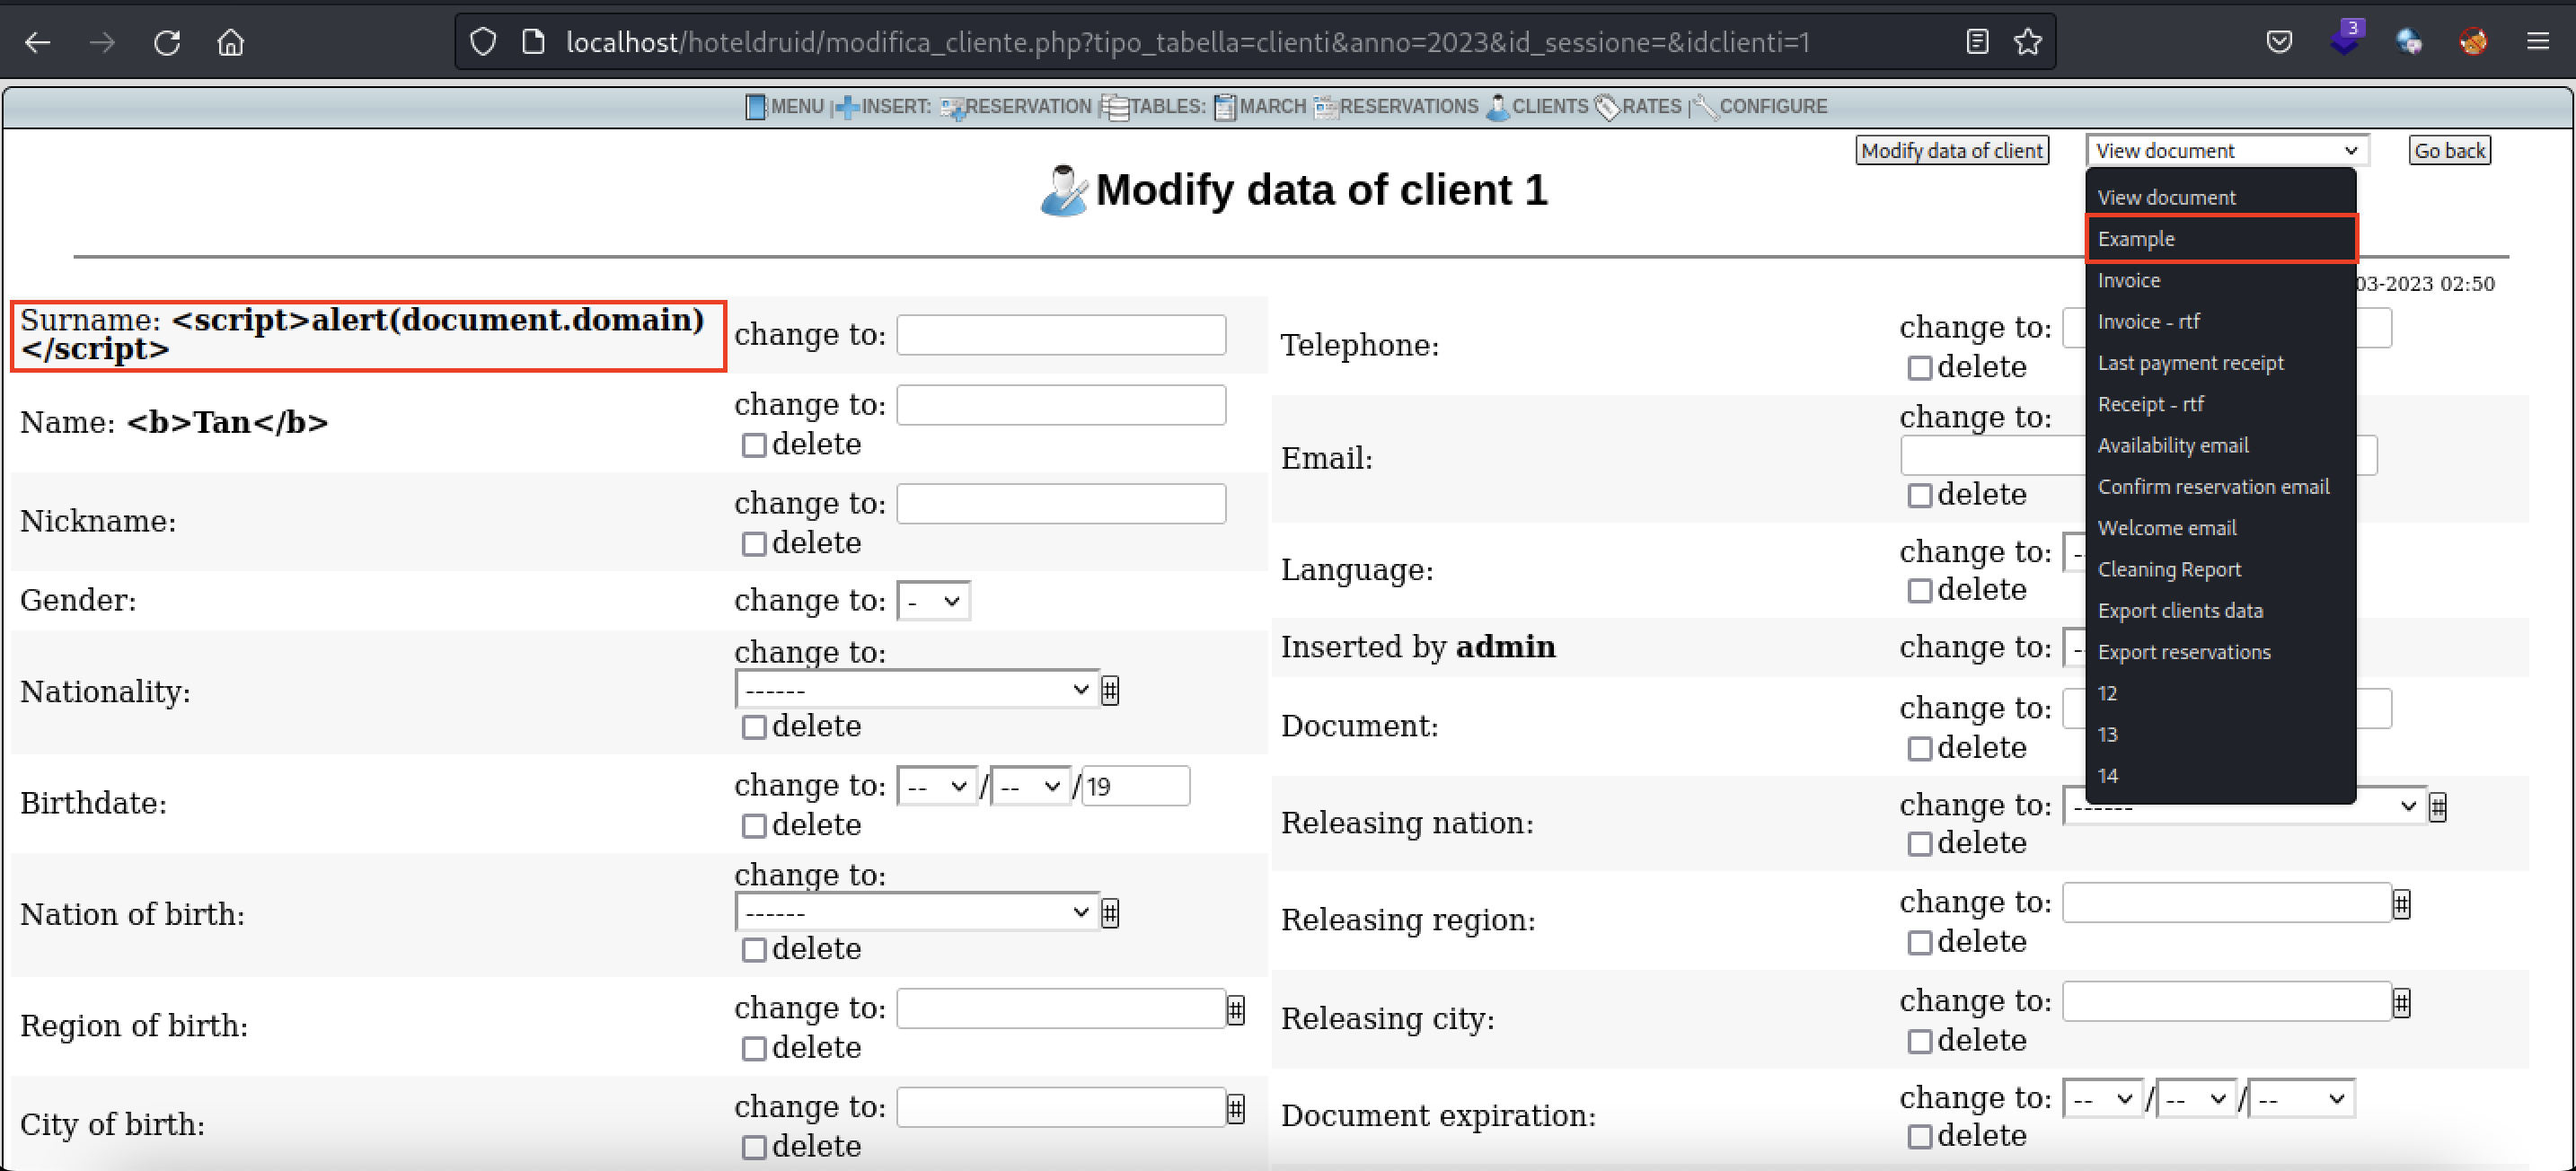
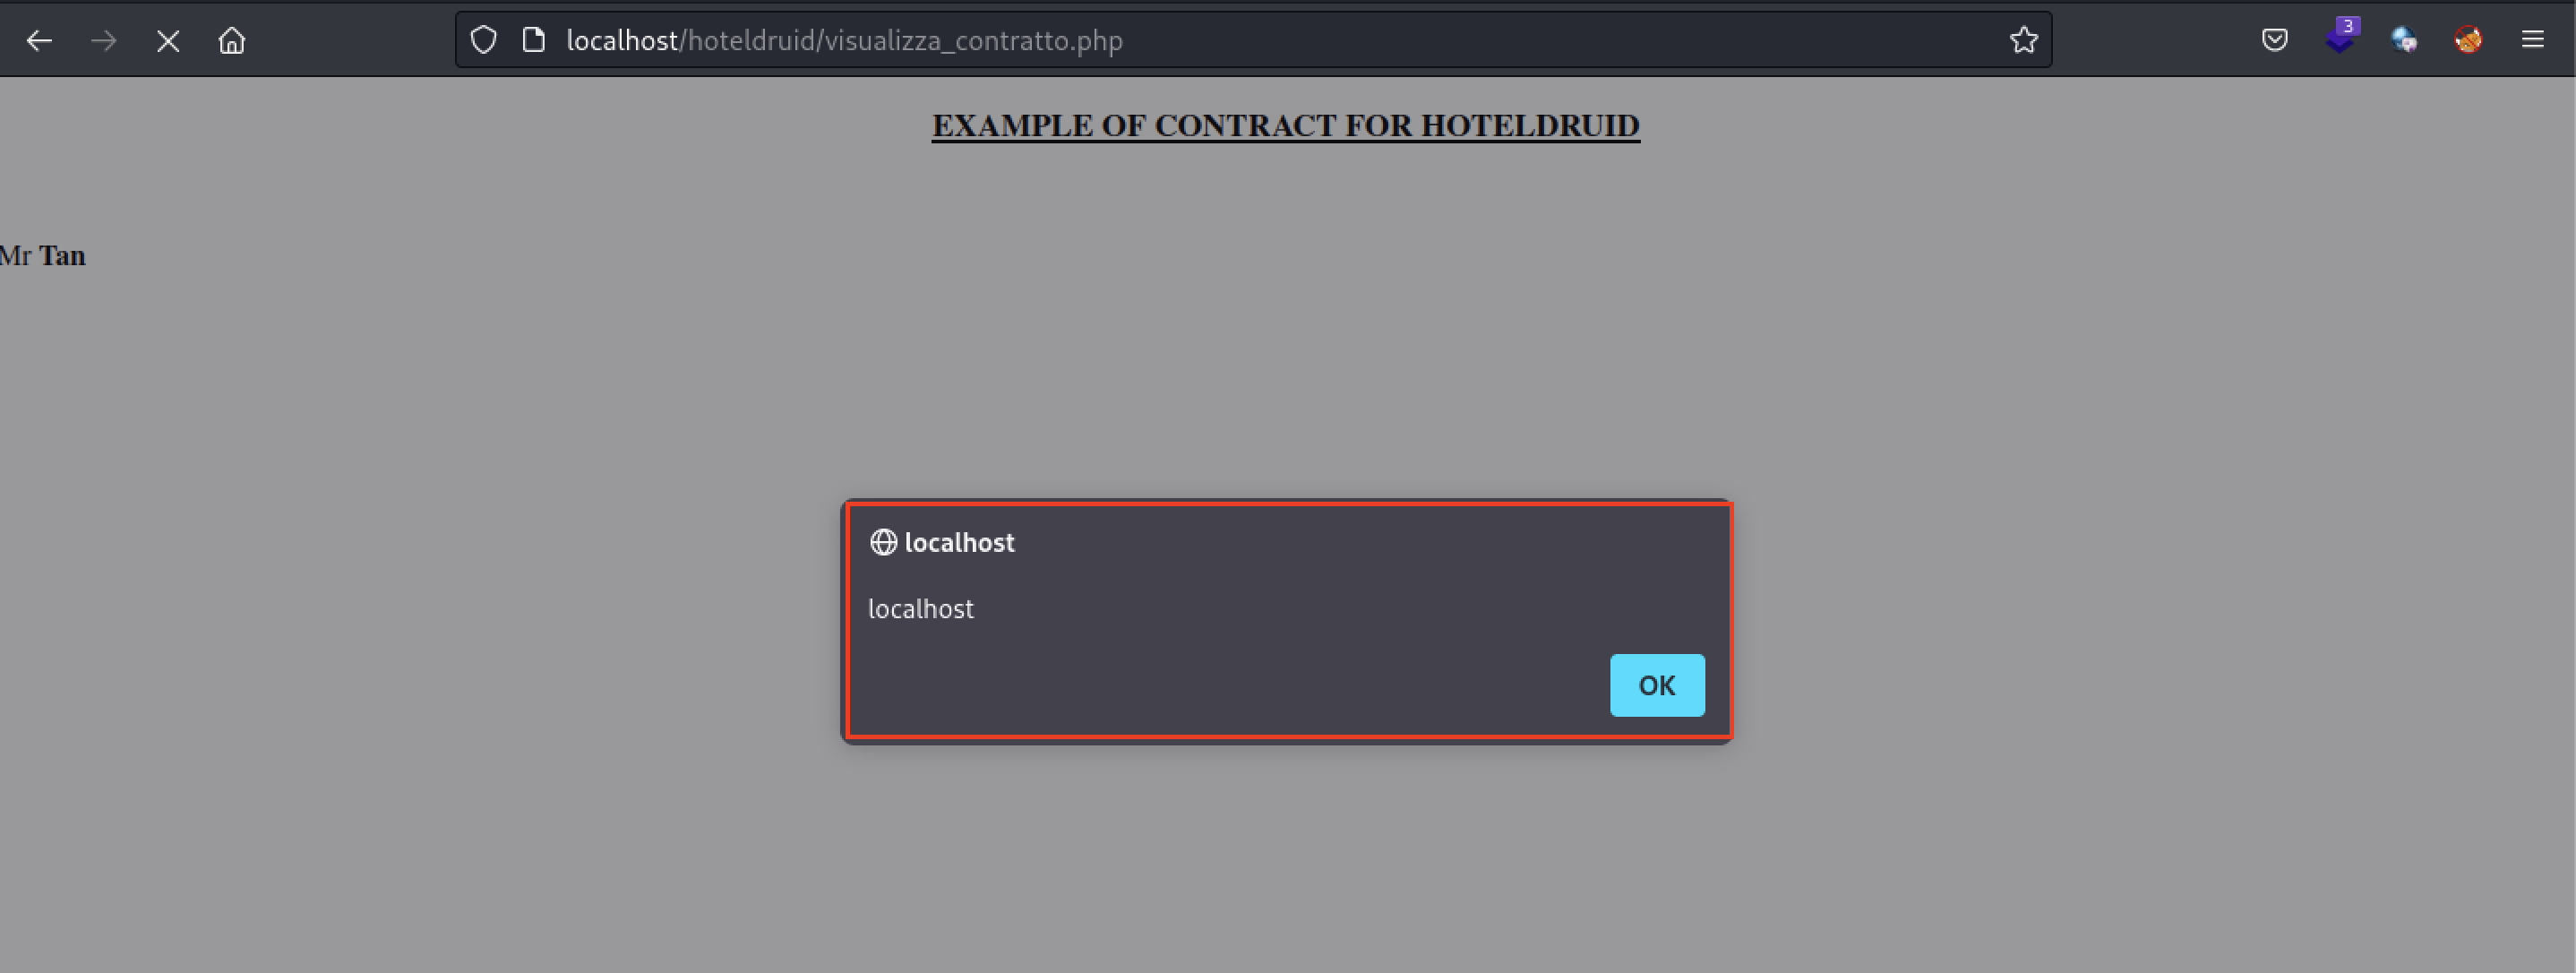
- La segunda forma de activar el payload XSS es navegar hasta la parte inferior de la página donde se pueden modificar los datos del cliente
- Una vez más, seleccionar el documento Ejemplo y hacer clic en "Ver"

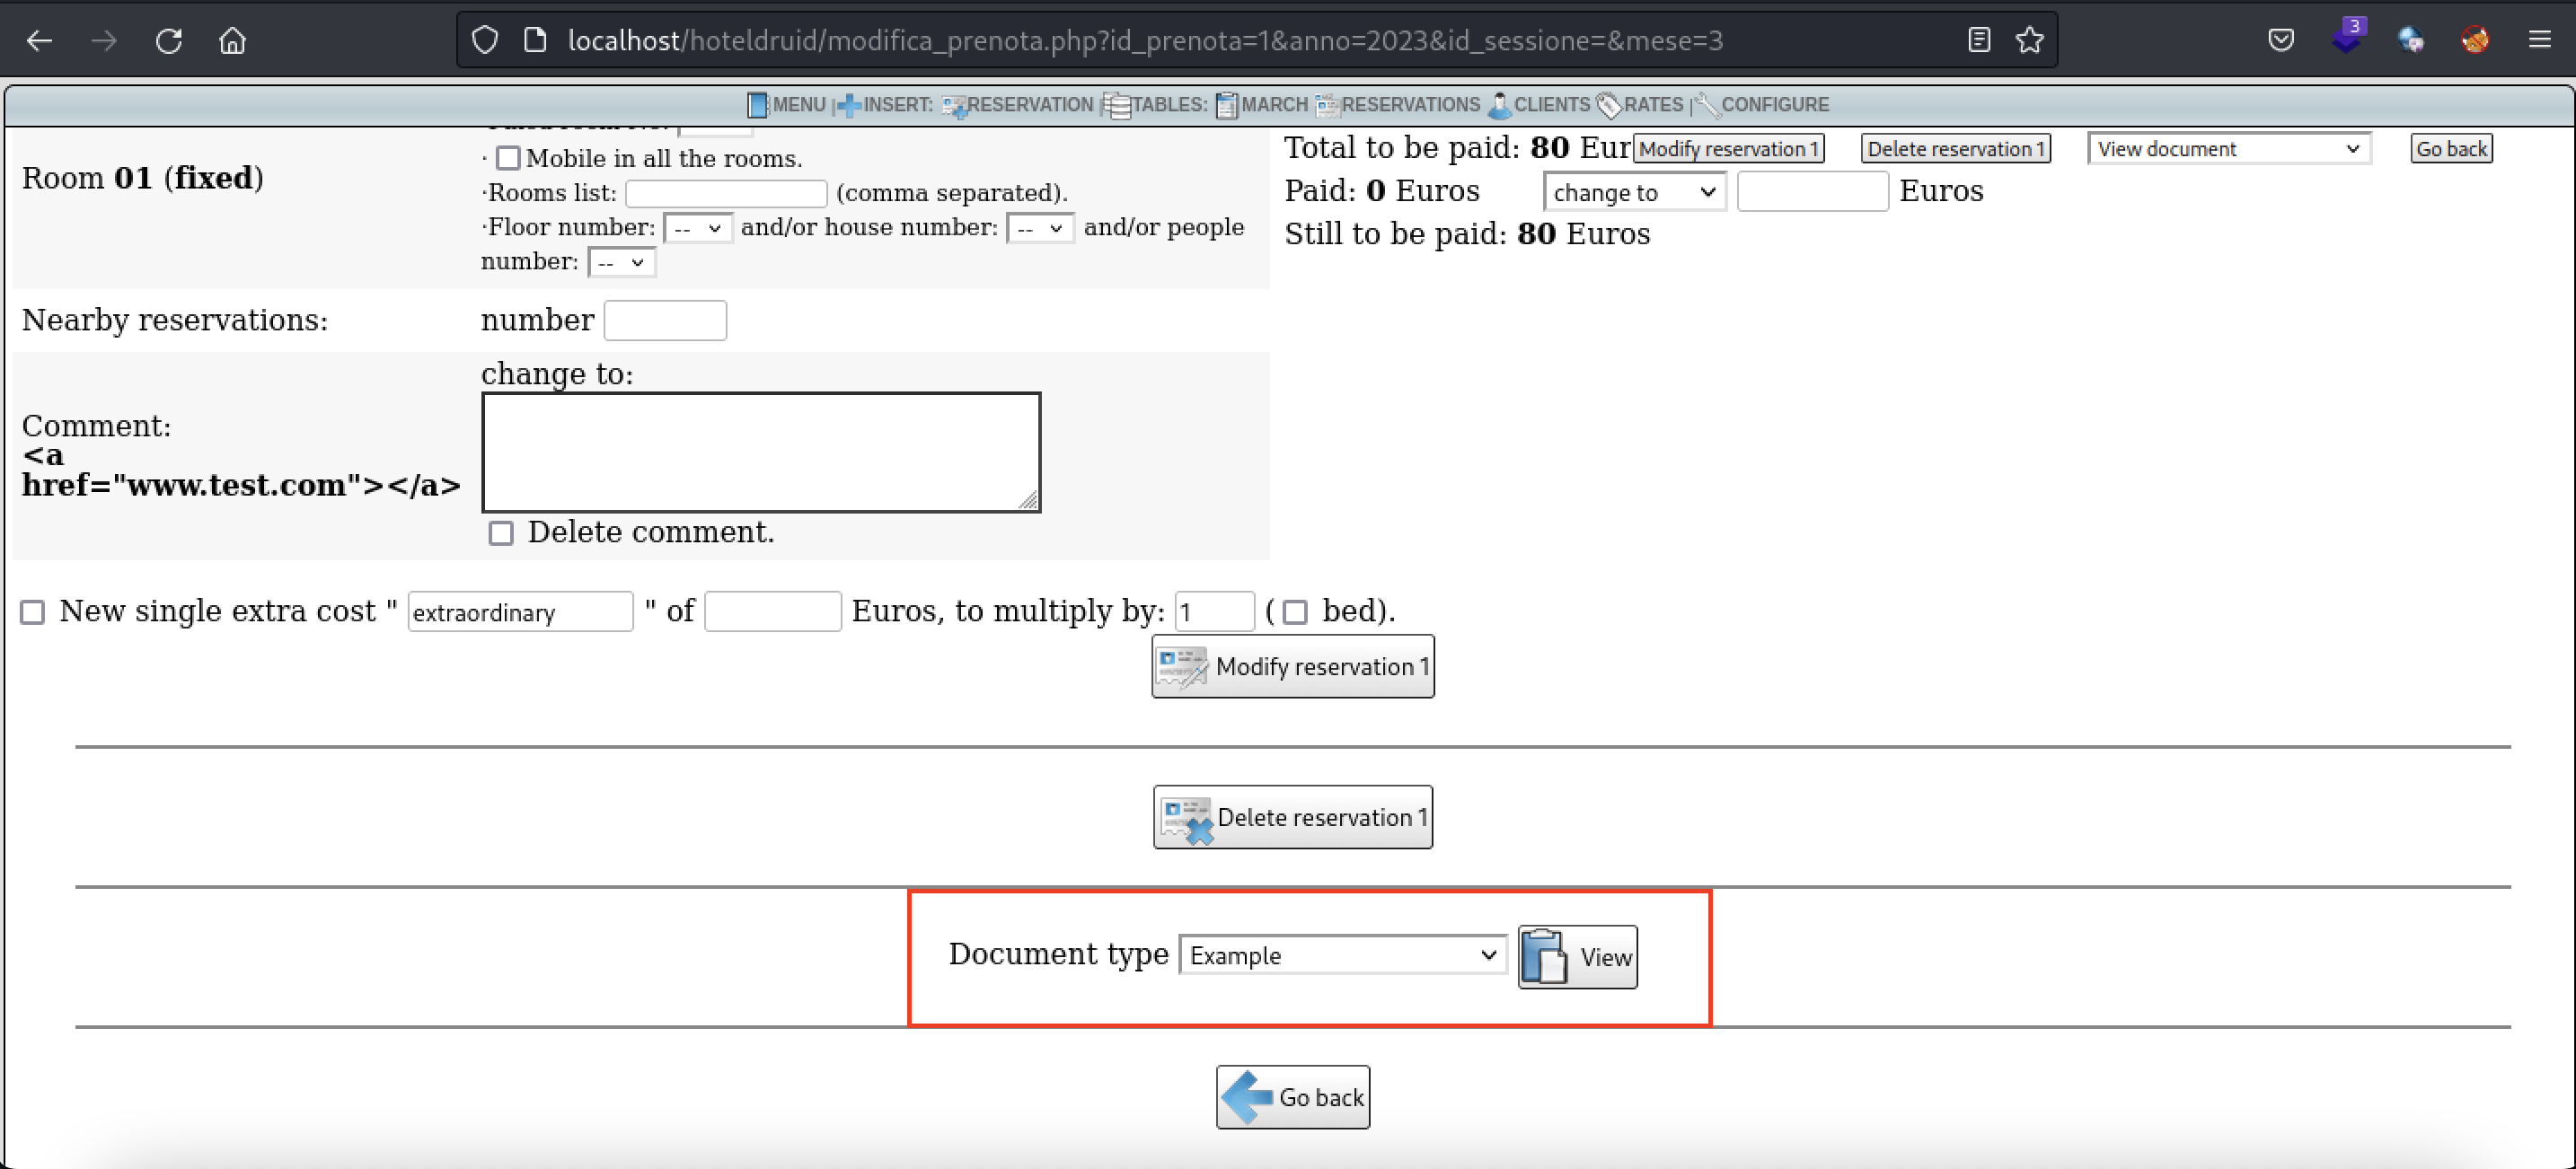
- También hay otros métodos para activar el payload XSS. Navegando a "Reservas" y modificando la reserva del cliente

- Desplazarse hasta la parte inferior de la página y, una vez más, seleccionar el documento Ejemplo y hacer clic en "Ver"

 jichngan/cve-2023-29839

