
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-10508 — Esta herramienta escanea sitios WordPress en busca de vulnerabilidades en el plugin "RegistrationMagic" (CVE-2024-10508). Comprueba la presencia de una versión específica (`6.0.2.6`) y marca el sitio como vulnerable si la encuentra. Los resultados se guardan en un archivo (`vuln.txt`) para su posterior análisis. | Kitploit
Herramientas/GitHubGitHub/jenderal92/cve-2024-10508
Escáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAnálisis de VulnerabilidadesRecopilación de InformaciónSeguridad Web
GitHubjenderal92/cve-2024-10508

CVE-2024-10508

Ver Repositorio
112hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Esta herramienta escanea sitios WordPress en busca de vulnerabilidades en el plugin "RegistrationMagic" (CVE-2024-10508). Comprueba la presencia de una versión específica (`6.0.2.6`) y marca el sitio como vulnerable si la encuentra. Los resultados se guardan en un archivo (`vuln.txt`) para su posterior análisis.

Compartir

CVE-2024-10508

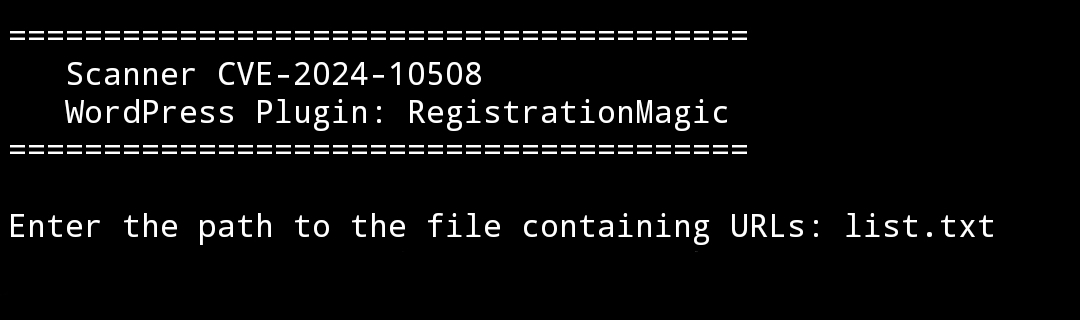
Esta herramienta escanea sitios WordPress en busca de vulnerabilidades en el plugin RegistrationMagic (CVE-2024-10508). Comprueba la presencia de una versión específica (6.0.2.6) y marca el sitio como vulnerable si se encuentra. Los resultados se guardan en un archivo (`vuln.txt`) para su posterior análisis.
Características:

  • Escanea sitios web WordPress en busca de vulnerabilidades en el plugin "RegistrationMagic", específicamente para CVE-2024-10508.
  • Comprueba la versión vulnerable "6.0.2.6" del plugin y marca esos sitios web como vulnerables.
  • Guarda las URL de los sitios vulnerables en un archivo de resultados llamado "vuln.txt" para su posterior revisión y reporte.

Cómprame un café :

  • Bitcoin $: 14nXhmRiQx5joCXFTdR8ydm3T8et7MFDXC

Jenderal92 CVE-2024-10508

¿Cómo ejecutar?

  • Descarga e instala Python desde el sitio web oficial de Python: https://www.python.org.
  • Instala los módulos requeridos usando el comando: pip install requests.
  • Ejecuta el script con: python file.py.
  • Proporciona una lista de sitios (por ejemplo, url.txt) como entrada.

Descargo de responsabilidad !!!

He escrito el descargo de responsabilidad en la portada de Jenderal92. Puedes comprobarlo AQUÍ !!!

Descargar herramienta