jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Aviso y prueba de concepto de una inyección de comandos del sistema operativo autenticada en el diagnóstico web Ping del ONT-4GE-RFDW, explotable mediante credenciales de superadministrador predeterminadas.

Existe una vulnerabilidad de inyección de comandos del sistema operativo autenticada en la herramienta de diagnóstico Ping de la interfaz de gestión web del ONT-4GE-RFDW. Un usuario autenticado como superadmin puede inyectar comandos arbitrarios del sistema operativo a través del campo de entrada de host/IP, lo que resulta en la ejecución de comandos en el sistema operativo subyacente.
Este problema se ve significativamente agravado por el hecho de que la cuenta superadmin se envía con credenciales predeterminadas (superadmin:superadmin). Como resultado, cualquier atacante con acceso de red a la interfaz de gestión puede obtener trivialmente el nivel de privilegio necesario para explotar esta vulnerabilidad, reduciendo la barrera práctica para la explotación a casi cero en dispositivos que se dejan con la configuración de fábrica.
superadmin (una cuenta predeterminada que se envía con credenciales predeterminadas superadmin:superadmin)ping invocado desde el shell) sin una sanitización o validación de entrada adecuada. Esto permite el uso de metacaracteres del shell como ; para terminar el comando previsto y añadir comandos arbitrarios controlados por el atacante, que luego se ejecutan con los privilegios del proceso de gestión web.Impacto: Un atacante que se autentique usando las credenciales predeterminadas de superadmin puede ejecutar comandos arbitrarios en el sistema operativo subyacente del dispositivo. Esto podría provocar:
Combinado con el problema de las credenciales predeterminadas, esto reduce significativamente la barrera para la explotación en cualquier dispositivo que se deje con la configuración predeterminada, convirtiendo lo que normalmente requeriría un compromiso previo o el robo de credenciales en una cadena de ataque sin esfuerzo.
Puntuación base: 7.1 (Alta)
Vector: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor | Justificación |
|---|---|---|
| Vector de ataque (AV) | Red (N) | Se explota de forma remota a través de la red mediante la interfaz de gestión web del dispositivo |
| Complejidad del ataque (AC) | Baja (L) | No se requieren condiciones especiales más allá de enviar una solicitud HTTP manipulada; el payload es trivial y fiable |
| Privilegios requeridos (PR) | Altos (H) | CVSS puntúa el nivel de privilegio requerido por la propia vulnerabilidad, que es el nivel de privilegio más alto (superadmin) en el dispositivo |
| Interacción del usuario (UI) | Ninguna (N) | No se requiere interacción de ningún usuario distinto del atacante |
| Alcance (S) | Sin cambios (U) | El impacto está contenido en el propio componente/dispositivo vulnerable; el cambio de alcance no se puntúa aquí, aunque el pivoteo en la LAN del mundo real se señala por separado como consideración de impacto |
| Confidencialidad (C) | Alta (H) | La ejecución arbitraria de comandos permite acceso completo de lectura a las credenciales almacenadas y a la configuración |
| Integridad (I) | Alta (H) | La ejecución arbitraria de comandos permite la modificación completa del estado/configuración del dispositivo |
| Disponibilidad (A) | Alta (A) → Alta (H) | La ejecución arbitraria de comandos permite la denegación de servicio o el bloqueo permanente del dispositivo |
Nota importante sobre el riesgo en el mundo real frente a la puntuación base: La métrica CVSS Privileges Required refleja que técnicamente se requiere acceso de nivel superadmin para alcanzar la función vulnerable. Por ello, PR se puntúa como High en lugar de None. Sin embargo, esto no refleja la explotabilidad en el mundo real en los dispositivos afectados. Dado que superadmin:superadmin es un par de credenciales predeterminado e inmodificable por política que se envía en el dispositivo, la barrera efectiva para la explotación en un dispositivo no configurado o con valores de fábrica equivale a la de una vulnerabilidad no autenticada. Las organizaciones deben tratar el riesgo práctico de este problema como más cercano a Critical en cualquier dispositivo donde no se hayan cambiado las credenciales predeterminadas.
Inicie sesión en la interfaz de gestión web del ONT-4GE-RFDW utilizando las credenciales predeterminadas superadmin:superadmin.
Navegue a Diagnostics → Ping.
En el campo "Host Address", introduzca un payload que añada un comando del sistema operativo después de la entrada esperada de IP/nombre de host, por ejemplo:
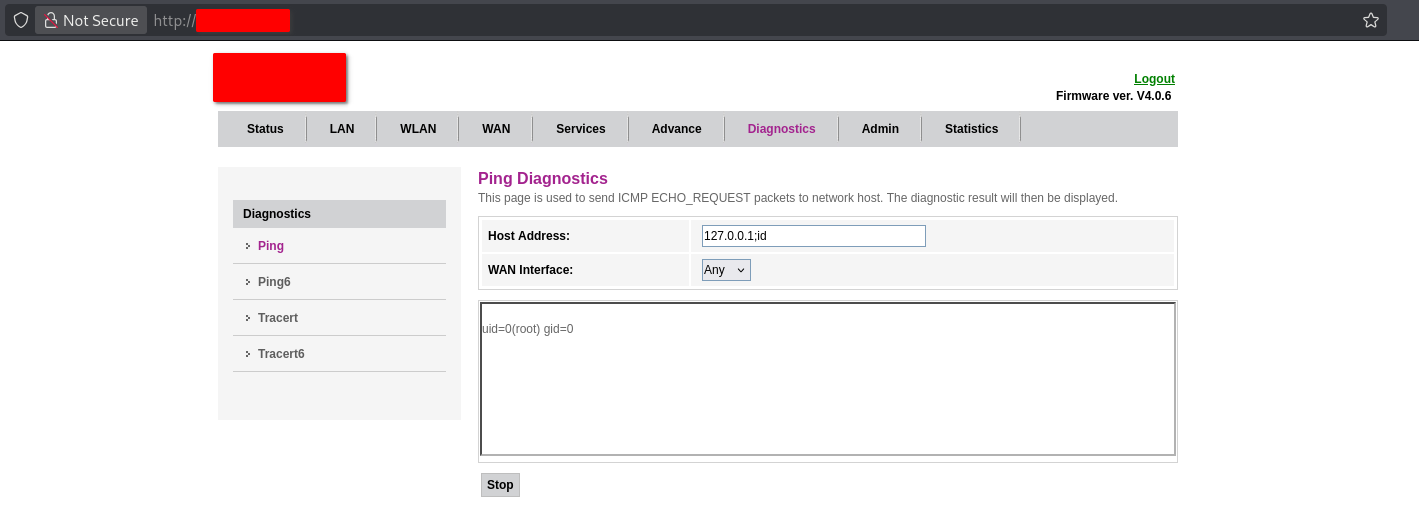
127.0.0.1;id
Envíe el formulario (el campo WAN Interface puede dejarse en su valor predeterminado, p. ej. Any).
Observe el panel de salida de diagnóstico. En lugar de (o además de) la salida estándar de ping, se muestra el resultado del comando inyectado — por ejemplo:
uid=0(root) gid=0
Esto confirma que se ejecutan comandos arbitrarios del sistema operativo en el sistema operativo subyacente con privilegios de nivel root, activados enteramente a través del campo de diagnóstico Ping expuesto en la web.
Captura de pantalla:
Captura de pantalla que muestra la página Ping Diagnostics con el payload
127.0.0.1;idenviado en el campo Host Address, y la salida resultante del comando (uid=0(root) gid=0) mostrada en el panel de resultados de diagnóstico.
Se pueden sustituir otros comandos después del separador ; para demostrar un impacto mayor (p. ej., cat /etc/passwd, leer archivos de configuración o establecer conexiones salientes), sujeto a las limitaciones del entorno de shell subyacente del dispositivo y de los binarios disponibles.
| Área de impacto | Descripción |
|---|---|
| Confidencialidad | Divulgación total de la configuración del dispositivo, credenciales almacenadas y cualquier dato sensible accesible al proceso del sistema operativo |
| Integridad | Capacidad total de modificar la configuración del dispositivo, el comportamiento del firmware (donde sea escribible) y la configuración de red |
| Disponibilidad | Capacidad de interrumpir o deshabilitar la funcionalidad del dispositivo, incluido dejarlo inutilizable mediante comandos destructivos |
| Movimiento lateral | El dispositivo se sitúa en el borde de la red (rol de ONT/router), lo que lo convierte en un punto de pivote de alto valor hacia la LAN conectada |
| Barrera para la explotación | Efectivamente insignificante en cualquier dispositivo que use las credenciales predeterminadas superadmin, que es la configuración de fábrica |
Descubierto por: PL41NT3XT (FX3ND)
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.