 ishannaik/cloakbin
Pastebin cifrado de conocimiento cero. Tus datos se cifran antes de salir de tu navegador.


Tus datos se cifran en tu navegador antes de salir de tu máquina. El servidor solo almacena texto cifrado.


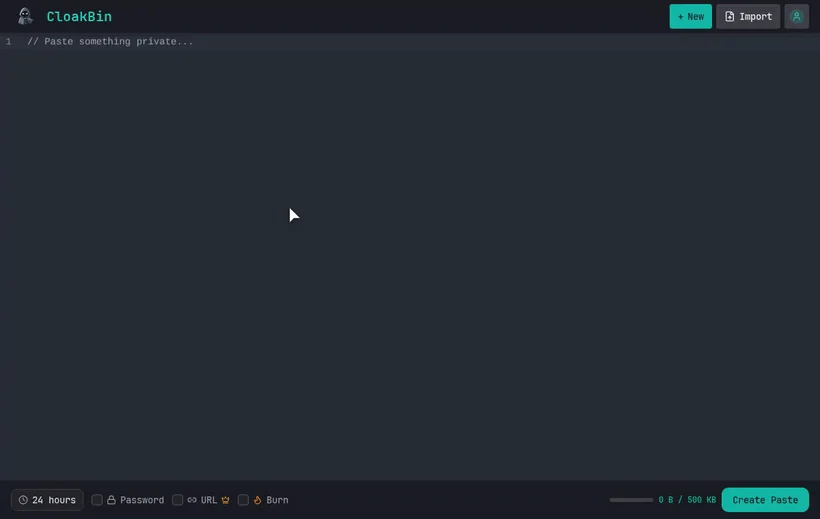
Demo en vivo • Reportar un error • Solicitar una función
Comparte un secreto directamente desde tu terminal. Se cifra en tu máquina antes de que se suba nada:
echo "my-api-key" | npx cloakbin
⭐ ¿Te resulta útil CloakBin? Dale una estrella al repositorio para que más personas puedan encontrarlo.
Los pastebins tradicionales almacenan tus datos en texto plano. Los administradores del servidor, los hackers o cualquier persona con acceso a la base de datos pueden leer todo lo que compartes.
CloakBin cifra todo en tu navegador antes de que llegue al servidor.
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
La clave de cifrado reside en el fragmento de la URL (#), que los navegadores nunca envían a los servidores. Roba nuestra base de datos y obtendrás texto cifrado que no puedes leer.
| Componente | Qué ve |
|---|---|
| Tu navegador | ✅ Texto plano (tú lo controlas) |
| Red/ISP | 🔒 Solo texto cifrado |
| Servidor CloakBin | 🔒 Solo texto cifrado |
| Base de datos | 🔒 Solo texto cifrado |
| Destinatario de la URL | ✅ Texto plano (tiene la clave) |
Detalles criptográficos:
crypto.getRandomValues)Descripción completa de la arquitectura (formatos de texto cifrado, claves de fragmento, modelo de amenazas): docs/SECURITY-MODEL.md. Reporte de vulnerabilidades: SECURITY.md.
Puedes comprobar la garantía tú mismo, en tu navegador:
POST saliente que guarda el paste y observa su cuerpo de la solicitud. Solo verás texto cifrado y una salt, nunca tu texto plano, y nunca la clave de cifrado.# (el fragmento de la URL). Por estándar web, los navegadores nunca envían el fragmento al servidor. Permanece en el lado del cliente.#fragment.La clave existe solo en el fragmento y en el navegador de tu destinatario. El servidor, su base de datos y cualquiera en la red ven blobs cifrados. Ninguna ruta de código del lado del servidor puede leer tu contenido, por lo que una citación judicial solo arroja texto cifrado y nada más.
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
Abrir http://localhost:5173
CI ejecuta pnpm run type-coverage para detectar regresiones en la cobertura de tipos del código fuente.
La línea base actual del código fuente es del 93,22%, ignorando los tipos de ruta generados de .svelte-kit,
por lo que la validación falla por debajo del 93%.
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| Capa | Tecnología |
|---|---|
| Framework | SvelteKit 2.0, Svelte 5 |
| Lenguaje | TypeScript |
| Estilos | Tailwind CSS 4.0 |
| Base de datos | MongoDB |
| Cifrado | Web Crypto API |
| Editor | CodeMirror 6 |
| Alojamiento | Vercel |







