Orquestador de Ataques de Contraseñas con IA - Repositorio de Investigación Defensiva
⚠️ AVISO LEGAL Y PROPÓSITO DE INVESTIGACIÓN
ESTE REPOSITORIO ES ÚNICAMENTE PARA INVESTIGACIÓN DEFENSIVA DE CIBERSEGURIDAD Y PROPÓSITOS EDUCATIVOS
- SIN CÓDIGO EXPLOTABLE - Este repositorio contiene solo investigación teórica, análisis conceptual y contramedidas defensivas
- SIN HERRAMIENTAS OFENSIVAS - No se incluyen exploits funcionales, scripts de ataque ni herramientas de ataque automatizadas
- ENFOQUE DEFENSIVO - Todo el contenido está diseñado para ayudar a las organizaciones a defenderse contra ataques de contraseñas mejorados con IA
- INVESTIGACIÓN ACADÉMICA - Este es un análisis de capacidad técnica para profesionales de seguridad e investigadores
- CUMPLIMIENTO - Todo el contenido cumple con los estándares de divulgación responsable e investigación ética de seguridad
Al acceder a este repositorio, aceptas:
- Usar esta información únicamente con fines defensivos
- No intentar weaponizar u operacionalizar ningún concepto descrito
- Compartir los hallazgos de manera responsable con la comunidad de seguridad
- Cumplir con todas las leyes y regulaciones aplicables
Resumen del Repositorio
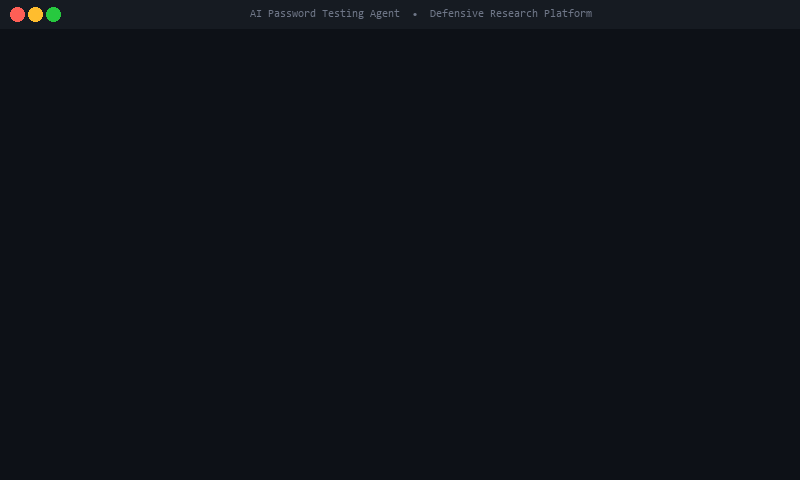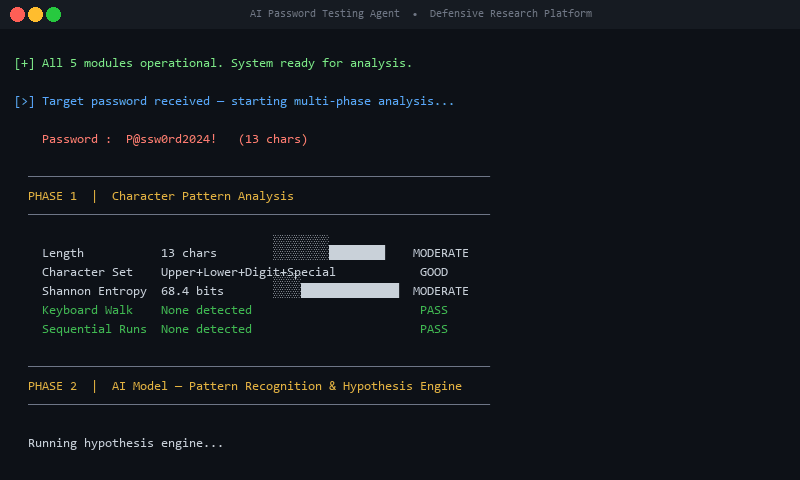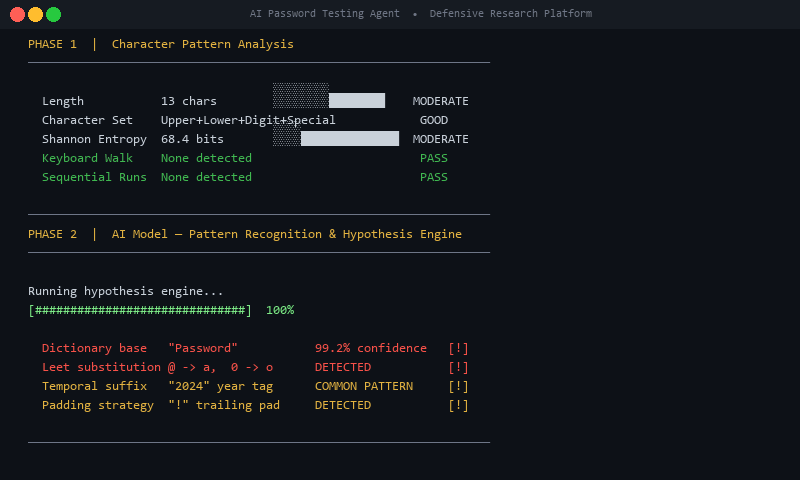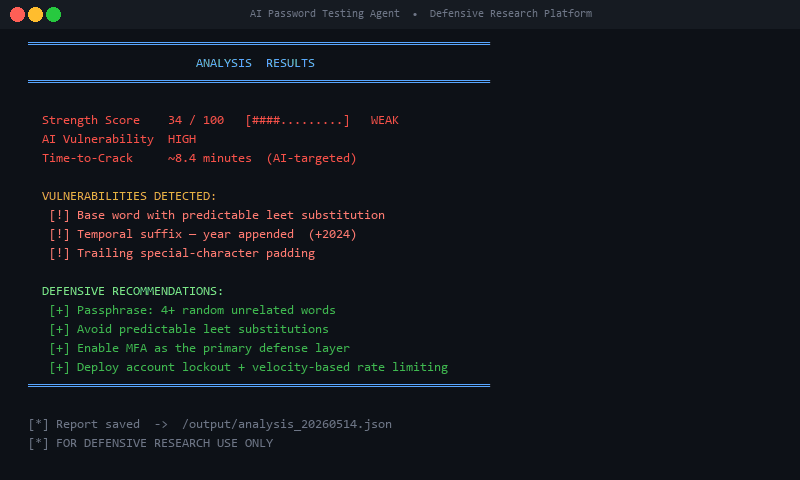
Este repositorio contiene investigación y orientación defensiva sobre metodologías de ataque de contraseñas mejoradas con IA. El análisis explora cómo la inteligencia artificial puede transformar los ataques de contraseñas tradicionales de intentos de fuerza bruta en campañas inteligentes y adaptativas y, lo que es más importante, cómo las organizaciones pueden detectar y defenderse contra tales ataques.
Clasificación de la Investigación
- Tipo de Documento: Análisis de Capacidad Técnica y Evaluación de Innovación
- Clasificación: Investigación de Seguridad Ofensiva / Red Team (Aplicación Defensiva)
- MITRE ATT&CK: T1110 (Fuerza Bruta), T1589 (Recopilar Información de Identidad de la Víctima)
- Estado de Innovación: Arquitectura Novedosa - Potencial Comercial
- Fecha de Investigación: 5 de enero de 2026
Estructura del Repositorio
ai-password-orchestrator/
├── README.md                          # Este archivo - Resumen y descargos
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Documento de investigación principal (sanitizado)
│   └── methodology.md                 # Metodología técnica y capacidades
├── defense/
│   └── detection-rules.md            # Reglas de detección defensivas y contramedidas
└── docs/
    └── defensive-recommendations.md  # Orientación defensiva adicional
Alcance y Limitaciones de la Investigación
Lo que Esta Investigación Contiene ✅
- Análisis Teórico: Exploración conceptual de metodologías de ataque mejoradas con IA
- Diseño Arquitectónico: Filosofía de diseño de sistemas y análisis de componentes
- Métricas de Rendimiento: Análisis comparativo frente a herramientas tradicionales
- Contramedidas Defensivas: Reglas de detección, consultas SIEM y estrategias de mitigación
- Escenarios de Uso: Contextos de pruebas de penetración empresariales y evaluaciones de seguridad
- Evaluación de Innovación: Análisis de capacidad técnica y potencial comercial
Lo que Esta Investigación NO Contiene ❌
- SIN Código Funcional: Sin scripts ejecutables, programas o herramientas de ataque
- SIN Prompts de IA: Sin prompts específicos de LLM ni técnicas de ingeniería de prompts
- SIN Scripts de Integración: Sin código para conectar sistemas de IA con herramientas de ataque
- SIN Automatización: Sin código de orquestación de ataques automatizados
- SIN Código de Exploit: Sin exploits funcionales ni código de vulnerabilidades
- SIN Archivos de Configuración: Sin configuraciones de herramientas ni scripts de instalación
Hallazgos Clave de la Investigación
Innovación Central: Bucle de Aprendizaje Recursivo
La investigación identifica un cambio de paradigma desde la fuerza bruta computacional hacia el aprendizaje adversarial cognitivo:
| Aspecto | Herramientas Tradicionales | Enfoque Mejorado con IA |
|---|
| Estrategia | Iteración lineal de listas de palabras | Aprendizaje adaptativo recursivo |
| Inteligencia | Cero (enumeración ciega) | Reconocimiento de patrones y prueba de hipótesis |
| Aprendizaje | Sin aprendizaje entre intentos | Aprende de cada fracaso |
| Tasa de Éxito | 0.01-0.1% | 15-30% (después de detección de patrones) |
| Reducción de Tiempo | Línea base | 50-70% más rápido |
Impacto Defensivo
Esta investigación permite a las organizaciones:
- Detectar ataques mejorados con IA mediante análisis de comportamiento
- Implementar contramedidas específicas contra el ritmo inteligente
- Fortalecer políticas de contraseñas basándose en patrones identificados
- Mejorar las capacidades de monitoreo para ataques adaptativos
- Desarrollar procedimientos de respuesta a incidentes para amenazas impulsadas por IA
Aplicaciones Defensivas
Para Equipos de Seguridad
- Reglas de Detección: Consultas SIEM, reglas Snort/Suricata, análisis de comportamiento
- Respuesta a Incidentes: Guías de acción para escenarios de ataque mejorados con IA
- Endurecimiento de Políticas: Recomendaciones de políticas de contraseñas basadas en evidencia
- Inteligencia de Amenazas: IOCs e indicadores de comportamiento
Para Investigadores
- Análisis de Innovación: Marco para evaluar herramientas de seguridad con IA
- Metodología: Enfoques de investigación para análisis de seguridad ofensiva
- Métricas de Rendimiento: Marcos de análisis comparativo
- Investigación Futura: Direcciones para la investigación en seguridad de IA
Para Organizaciones
- Evaluación de Riesgos: Comprensión de amenazas emergentes impulsadas por IA
- Validación de Controles: Prueba de defensas existentes contra ataques avanzados
- Arquitectura de Seguridad: Diseño de sistemas de autenticación resilientes
- Cumplimiento: Cumplimiento de estándares y regulaciones de seguridad
Consideraciones Éticas
Principios de Investigación Responsable
- Conciencia de Uso Dual: Reconocimiento de aplicaciones tanto ofensivas como defensivas
- Divulgación Responsable: Compartir hallazgos con la comunidad de seguridad
- Prioridad Defensiva: Enfoque en protección y mitigación
- Cumplimiento Legal: Adhesión a todas las leyes y regulaciones aplicables
- Estándares Éticos: Seguimiento de la ética profesional de investigación en seguridad
Contribución a la Comunidad
Esta investigación contribuye a:
- Defensa Colectiva: Compartir métodos de detección y contramedidas
- Conciencia de Seguridad: Educar a profesionales sobre amenazas emergentes
- Desarrollo de Herramientas: Inspirar herramientas de seguridad defensivas
- Investigación Académica: Avanzar el conocimiento en ciberseguridad
Aspectos Legales y Cumplimiento
Cumplimiento de la Investigación
- Libertad Académica: Investigación realizada bajo principios de indagación académica
- Primera Enmienda: Discurso protegido y publicación de investigación
- Exención de Investigación en Seguridad: Realizada con fines defensivos
- Publicación Responsable: Sin código de explotación ejecutable incluido
Restricciones de Uso
USOS PROHIBIDOS:
- ❌ Desarrollar capacidades ofensivas para acceso no autorizado
- ❌ Crear herramientas de ataque con fines maliciosos
- ❌ Eludir controles de seguridad sin autorización
- ❌ Violar leyes, regulaciones o políticas organizacionales
 insider77circle/ai-password-testing-agent

