 inquest/omnibus
El OSINT Omnibus (versión beta)


Un Omnibus se define como un volumen que contiene varias novelas u otros artículos publicados previamente por separado y eso es exactamente lo que el proyecto Omnibus de InQuest pretende ser para la recolección de Inteligencia de Fuentes Abiertas (OSINT), la investigación y la gestión de artefactos.
Al proporcionar una aplicación de línea de comandos interactiva y fácil de usar, los usuarios pueden crear sesiones para investigar diversos artefactos como direcciones IP, nombres de dominio, direcciones de correo electrónico, nombres de usuario, hashes de archivos, direcciones de Bitcoin y más, a medida que seguimos expandiendo.
Este proyecto se ha inspirado en los grandes que nos precedieron, como SpiderFoot, Harpoon y DataSploit. Muchas gracias a esos grandes autores por contribuir al mundo del código abierto.
La aplicación está escrita pensando en Python 2.7 y se ha probado con éxito en entornos OSX y Ubuntu 16.04.
Esta es una versión beta de la aplicación final, por lo que puede haber algunos errores u otras rarezas durante el uso. En su mayor parte, Omnibus es completamente funcional y se puede usar para comenzar una investigación OSINT de inmediato.
Omnibus está construido de manera modular que permite agregar fácilmente módulos de fuentes de datos OSINT y módulos de importación/exportación. Cada módulo por categoría se incluye en un solo directorio, ¡y agregando unas pocas líneas de código, tu módulo podría ser el próximo!
A medida que la Wiki continúa creciendo, tendremos ejemplos completos de cómo escribir complementos personalizados.
Si observas algún error u otro problema, por favor crea un Issue y/o Pull Request. También nos encantaría el apoyo de la comunidad para crear más módulos y expandir los casos de uso de Omnibus. ¡Las bifurcaciones (forks) y Pull Requests para nuevas funcionalidades son más que bienvenidas!
Este archivo README sirve como una visión general rápida de Omnibus y sus características. La documentación completa está disponible en la carpeta 'docs' de este repositorio.
Antes de comenzar, cubriremos alguna terminología utilizada por Omnibus.
new o siendo descubiertos mediante la ejecución de módulosIniciar Omnibus para una investigación es tan simple como clonar este repositorio de GitHub, instalar los requisitos de Python usando pip install -r requirements.txt y ejecutar python omnibus-cli.py.
Shell de Omnibus - Inicio Principal
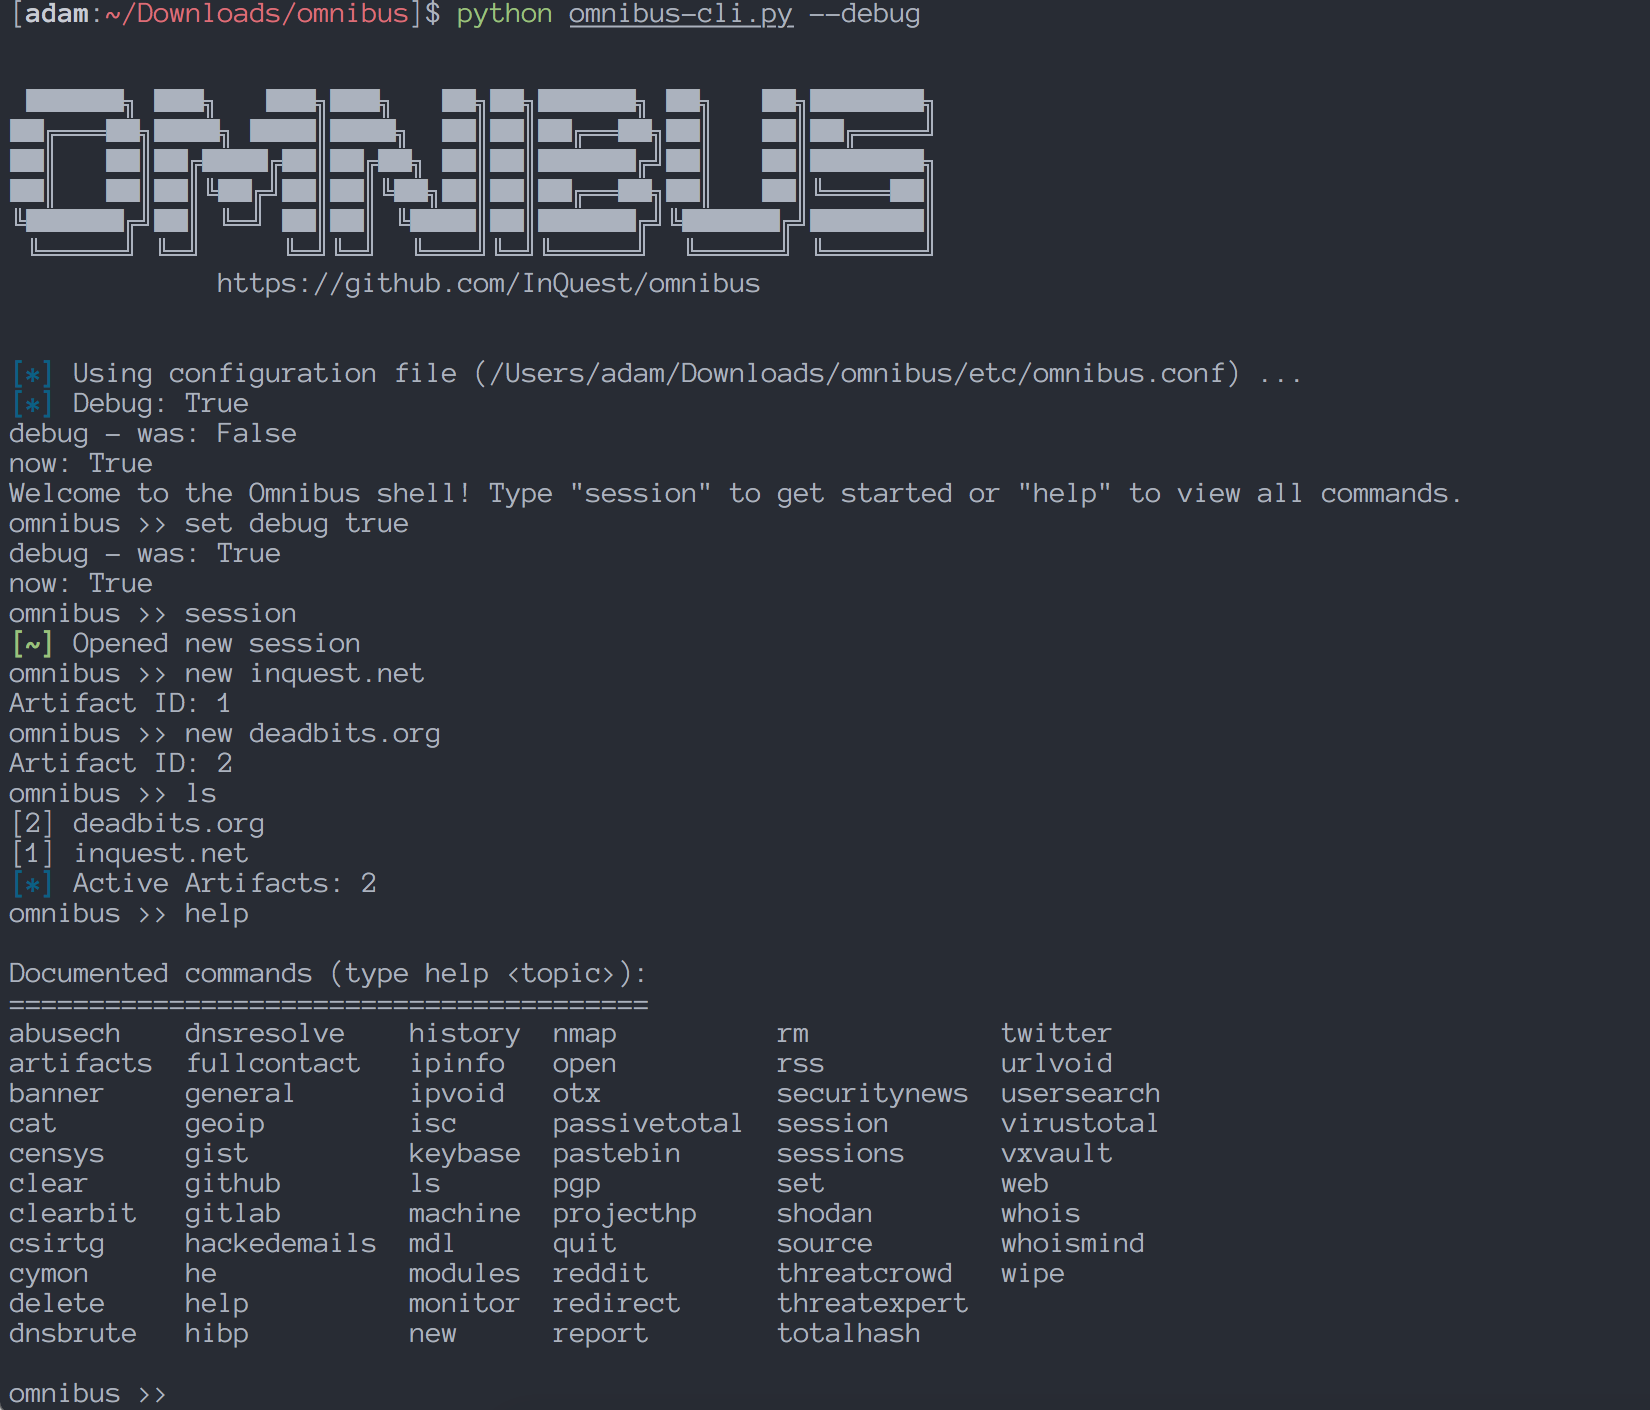
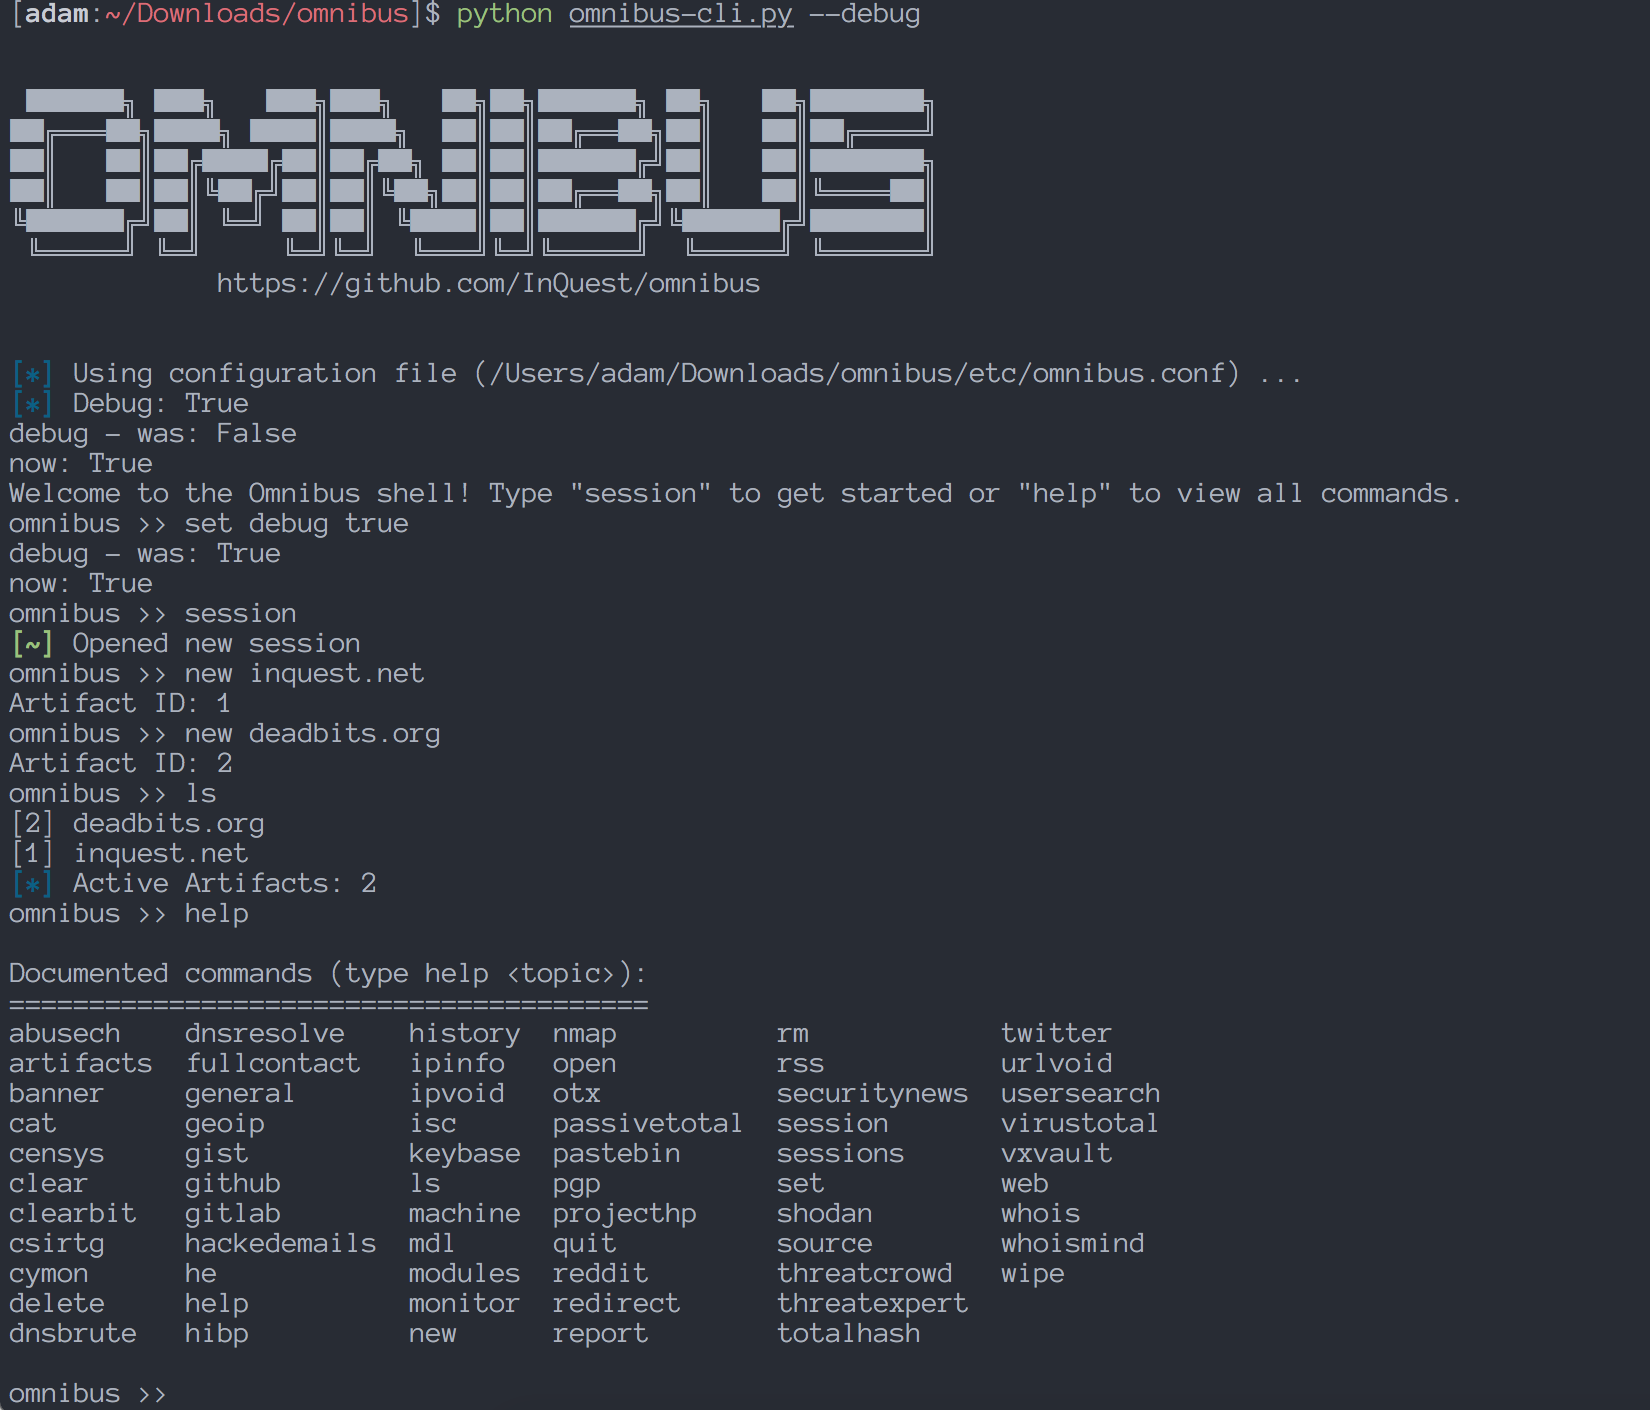
Para una referencia visual de la CLI, en la imagen de arriba se muestra la consola de Omnibus después de que se haya iniciado una nueva sesión, se hayan agregado 2 artefactos a una sesión y se muestre el menú de help.
Debes establecer cualquier clave API que desees usar dentro de los módulos en el archivo omnibus/etc/apikeys.json.
Este archivo es un documento JSON con marcadores de posición para todos los servicios que requieren claves API, y Omnibus solo accede a él por módulo para recuperar la clave API exacta que necesita un módulo para ejecutarse.
Cabe señalar que la mayoría de los servicios que requieren claves API tienen cuentas gratuitas y claves API. Algunas cuentas gratuitas pueden tener límites de recursos más bajos, pero eso no ha sido un problema durante investigaciones diarias más pequeñas o al probar la aplicación.
Un consejo útil: Usa el comando cat apikeys para ver qué claves tienes almacenadas.
Si los módulos fallan o no devuelven resultados, verifica primero aquí para asegurarte de que tu clave API esté guardada correctamente.
Cuando ejecutes la CLI por primera vez, serás recibido por un menú de ayuda con información básica.
Omnibus intenta usar comandos que imiten algunos comandos comunes de Linux para facilitar la familiaridad y el uso. Por ejemplo, el comando cat para mostrar información sobre un artefacto, rm para eliminar un artefacto de la base de datos, ls para ver los artefactos de la sesión actual y soporte de redirección de salida para cualquier comando usando el carácter >.
Como ejemplo de redirección de salida, si deseas recuperar los detalles de un artefacto llamado "inquest.net" guardados en un archivo JSON en tu disco local, simplemente ejecutarías el comando:
cat inquest.net > inquest-report.json ¡y ahí estaría!
Esta función también funciona con rutas de archivo completas en lugar de rutas relativas.
Los comandos de alto nivel más utilizados en Omnibus son:
session
new <nombre del artefacto>
modules
open <ruta del archivo>
ls
rm
wipe
cat <nombre del artefacto | id de sesión>
<nombre del módulo> <nombre del artefacto | id de sesión>
<nombre de la máquina> <nombre del artefacto | id de sesión>
