
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
AD-Attack-Defense — Ataca y defiende Active Directory utilizando actividad moderna de adversary tradecraft de post-explotación. | Kitploit
Herramientas/GitHubGitHub/infosecn1nja/ad-attack-defense
Herramientas DefensivasEscalada de PrivilegiosReconocimientoMecanismos de PersistenciaMovimiento LateralPost-ExplotaciónPruebas de PenetraciónAprendizaje y EducaciónRed TeamingRecursos CuradosTop en Recursos Curados #20
4.8k1.1k31hace 1 añoRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

Ataca y defiende Active Directory utilizando actividad moderna de adversary tradecraft de post-explotación.
Ver Repositorio
Compartir

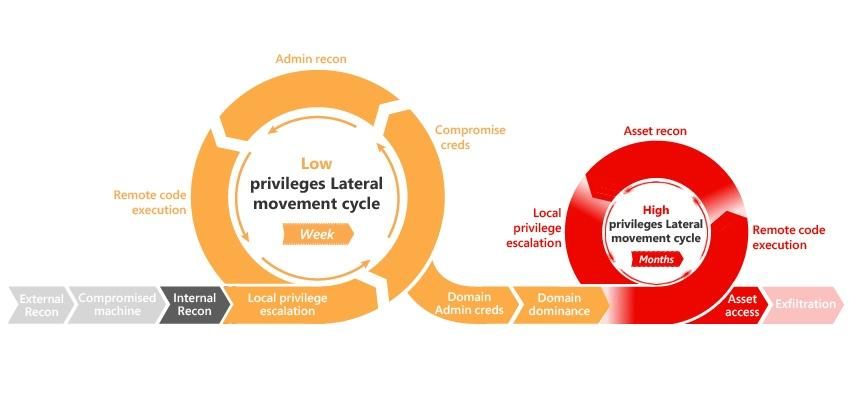
Ataque y Defensa de la Cadena de Eliminación de Active Directory

image

Resumen

Este documento fue diseñado para ser un recurso útil e informativo para aquellos que buscan comprender las tácticas, técnicas y procedimientos (TTP) específicos que los atacantes aprovechan para comprometer Active Directory, así como orientación para la mitigación, detección y prevención. También para comprender la cadena de eliminación de Active Directory y la actividad de las tácticas modernas de los adversarios en la post-explotación.

Tabla de Contenidos

  • Descubrimiento
  • Escalada de Privilegios
  • Evasión de Defensas
  • Volcado de Credenciales
  • Movimiento Lateral
  • Persistencia
  • Defensa y Detección

Descubrimiento

Escaneo de SPN

  • Escaneo de SPN – Descubrimiento de servicios sin escaneo de puertos de red
  • Active Directory: script de PowerShell para listar todos los SPN utilizados
  • Descubriendo cuentas de servicio sin utilizar privilegios

Minería de Datos

  • Una visión general de la caza de datos
  • Empújalo, empújalo realmente bien
  • Encontrando datos sensibles en servidores SQL de dominio usando PowerUpSQL
  • Descubrimiento de datos sensibles en el correo electrónico con MailSniper
  • Buscando archivos sensibles de forma remota
  • Yo cazo administradores de sistemas - harmj0y

Caza de Usuarios

  • Cuentas administrativas ocultas: BloodHound al rescate
  • Reconocimiento de Active Directory sin derechos de administrador
  • Recopilando datos de AD con el módulo de PowerShell de Active Directory
  • Usando el módulo ActiveDirectory para la enumeración de dominios desde el modo de lenguaje restringido de PowerShell
  • Funciones de reconocimiento de Active Directory de PowerUpSQL
  • Administrador local derivado
  • Búsqueda automatizada de administradores derivados
  • Volcando información del dominio de Active Directory – ¡con PowerUpSQL!
  • Enumeración de grupos locales
  • Mapeo de ataques con BloodHound
  • Conciencia situacional
  • Comandos para el compromiso de la red de dominio
  • Guía de un pentester para el alcance de grupos

LAPS

  • Seguridad de Microsoft LAPS y reconocimiento de configuración de LAPS en Active Directory
  • Ejecutando LAPS con PowerView
  • RastaMouse LAPS Parte 1 y 2

AppLocker

  • Enumerando la configuración de AppLocker

Servicios de Federación de Active Directory

  • 118 Atacando endpoints de ADFS con PowerShell, Karl Fosaaen
  • Usando PowerShell para identificar dominios federados
  • LyncSniper: una herramienta para pruebas de penetración en implementaciones de Skype for Business y Lync
  • Troopers 19 - Yo soy AD FS y tú también puedes

Escalada de Privilegios

BadSuccessor

  • BadSuccessor: abusando de dMSA para escalar privilegios en Active Directory
  • Operacionalizando BadSuccessor: abusando de dMSA para la escalada de privilegios en el dominio

Suplantación de sAMAccountName

  • Suplantación de sAMAccountName
  • Armamento de CVE-2021-42287/CVE-2021-42278

Abusando de los Servicios de Certificados de Active Directory

  • Certificado de segunda mano
  • Escalada de dominio en AD CS

PetitPotam

  • PetitPotam
  • De desconocido a DA // Usando PetitPotam para hacer relay NTLM hacia el administrador de dominio

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • CVE-2020-1472 POC
  • Zerologon: conviértete instantáneamente en administrador de dominio subvirtiendo la criptografía de Netlogon (CVE-2020-1472)

Contraseñas en SYSVOL y Preferencias de Directiva de Grupo

  • Encontrando contraseñas en SYSVOL y explotando las Preferencias de Directiva de Grupo
  • Pentesting en el mundo real: compromiso de Directiva de Grupo

Vulnerabilidad de Kerberos MS14-068

  • MS14-068: una vulnerabilidad en Kerberos (de Active Directory) podría permitir elevación de privilegios
  • Profundizando en MS14-068, explotación y defensa
  • De MS14-068 al compromiso total – paso a paso

DNSAdmins

  • Abusando del privilegio de DNSAdmins para escalar en Active Directory
  • De DNSAdmins a administrador de dominio: cuando DNSAdmins es más que solo administración de DNS
Descargar herramienta