
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-15367 — Exploit para CVE-2020-15367: ataque de autenticación por fuerza bruta contra la página de inicio de sesión de Venki Supravizio BPM 10.1.2, aprovechando la enumeración de usuarios para obtener acceso no autorizado. | Kitploit
Herramientas/GitHubGitHub/inflixim4be/cve-2020-15367
Ataques de ContraseñasAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAutenticación
GitHubinflixim4be/cve-2020-15367

CVE-2020-15367

Exploit para CVE-2020-15367: ataque de autenticación por fuerza bruta contra la página de inicio de sesión de Venki Supravizio BPM 10.1.2, aprovechando la enumeración de usuarios para obtener acceso no autorizado.

Ver Repositorio
164hace 6 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2020-15367
Fuerza Bruta en Supravizio BPM 10.1.2


Descripción

Venki Supravizio BPM 10.1.2 no limita el número de intentos de autenticación. Un usuario no autenticado puede explotar esta vulnerabilidad para lanzar un ataque de autenticación por fuerza bruta contra la página de inicio de sesión.

Explotación

Para explotar esta vulnerabilidad, es necesario utilizar la vulnerabilidad de enumeración de usuarios en la recuperación de contraseña (CVE-2020-15392) para enumerar los usuarios válidos y, después, se pueden realizar un número arbitrario de intentos de autenticación utilizando diferentes contraseñas y, eventualmente, obtener acceso a la cuenta objetivo.
PoC

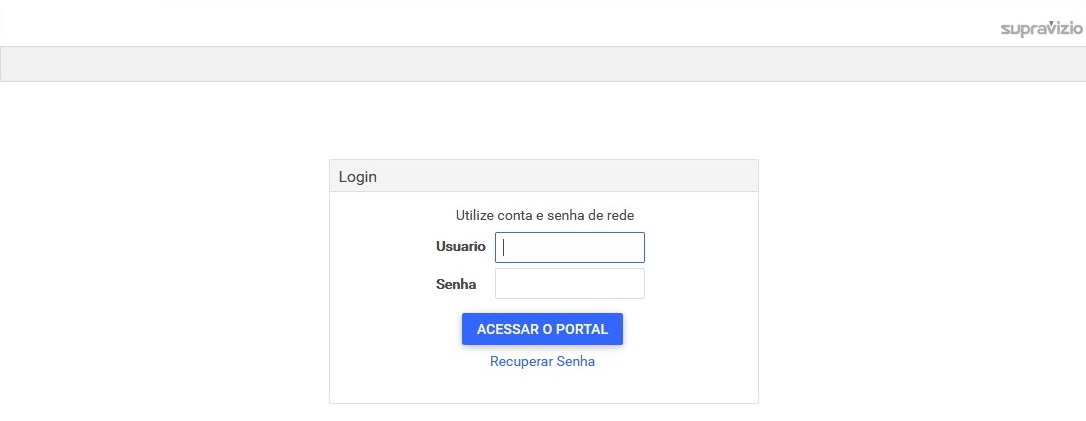
  • Página de inicio de sesión

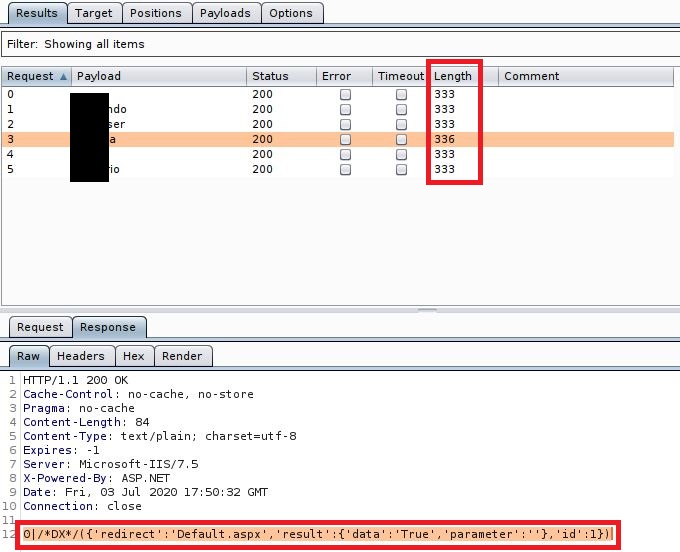
  • Inicio de sesión por fuerza bruta - Usuario no válido

  • Inicio de sesión por fuerza bruta - Usuario válido
Descargar herramienta